
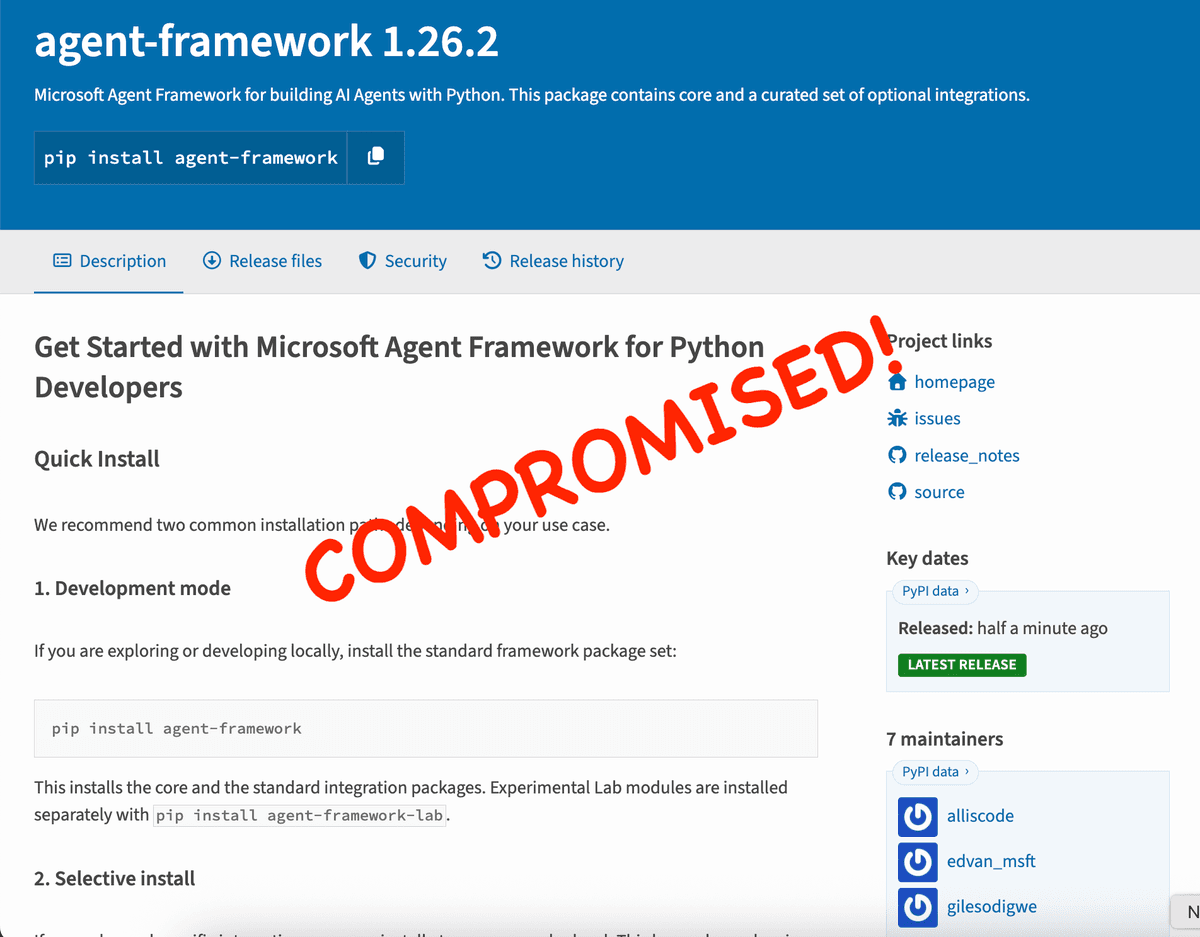
Pacote agent-framework da Microsoft no PyPI é Comprometido com Malware de Roubo de Credenciais
Aprofundamento CEVIU
Aprofundamento
As versões 1.26.1 e 1.26.2 do pacote agent-framework da Microsoft, distribuídas pelo repositório oficial do PyPI, foram identificadas com malware do tipo stealer de credenciais. O código malicioso, inserido em arquivos nomeados como af_runtime_diag.pth e af_runtime_diag.py, é ativado automaticamente a cada inicialização do interpretador Python, sem necessidade de importação explícita do pacote. Esta execução automática se dá pelo uso do mecanismo de inicialização de arquivos .pth do Python.
O malware realiza uma varredura abrangente para coletar variáveis de ambiente, arquivos de credenciais (como os do Azure CLI, pip, npm, Hugging Face), e informações de processos via /proc//environ em sistemas Linux. Um diferencial perigoso é a capacidade de solicitar novos tokens para GitHub Actions OIDC, Azure DevOps OIDC e Azure Managed Identity, que somados aos dados coletados, são exfiltrados para uma URL específica do webhook.site. Acredita-se que o atacante ainda mantenha acesso de publicação ao pacote, evidenciado pela publicação da versão 1.26.2 após a quarentena inicial da 1.26.1 pelo PyPI.
O que mudou
Este incidente com o pacote agent-framework repete um padrão já visto em comprometimentos de cadeia de suprimentos envolvendo infraestrutura da Microsoft. Em 9 de junho de 2026, o CEVIU noticiou o incidente "Ferramentas open source da Microsoft no GitHub distribuíam malware para roubar credenciais de desenvolvedores de IA", onde aproximadamente 70 projetos open source da Microsoft no GitHub foram removidos por conterem malware que roubava credenciais. A diferença agora é que o ataque atinge diretamente um pacote no PyPI, usando a conta oficial da Microsoft, e o mecanismo de ativação via .pth dispensa a importação do pacote, tornando a detecção mais complexa para usuários que não inspecionam o ambiente de execução.
Por que isso importa
Para equipes de segurança e desenvolvedores que utilizam ambientes Python, especialmente aqueles que interagem com pipelines de CI/CD e serviços de nuvem, a compromentimento do agent-framework da Microsoft no PyPI é um alerta grave. A natureza do ataque, que utiliza um método de execução automática via .pth e rouba ativamente novos tokens de serviços como GitHub Actions e Azure, significa que mesmo tokens de curta duração podem ser capturados. Isso exige uma resposta imediata: qualquer sistema que tenha instalado as versões 1.26.1 ou 1.26.2 deve ser tratado como comprometido. A rotação de todas as credenciais, tokens de CI e identidades de nuvem acessíveis pelo ambiente afetado é fundamental para mitigar o risco de acesso não autorizado e posteriores ataques.
Linha do tempo
Pacote LiteLLM no PyPI comprometido para roubo de credenciais.
Pacote PyPI `elementary-data` com 1.1 milhão de downloads mensais comprometido para disseminar infostealer.
Pacote open source `element-data` roubou credenciais de usuários.
Pacotes npm da Red Hat comprometidos para roubo de credenciais de desenvolvedores.
Ferramentas open source da Microsoft no GitHub distribuíam malware para roubar credenciais de desenvolvedores de IA.
Ataque à cadeia de suprimentos do LiteLLM rouba senhas e segredos via PyPI e Docker.
Pacote `agent-framework` da Microsoft no PyPI comprometido com malware de roubo de credenciais.
Perguntas frequentes
O que são os arquivos '.pth' do Python e como eles foram usados neste ataque?
Arquivos '.pth' (path configuration) são usados pelo Python para estender o caminho de busca de módulos ou executar código Python durante a inicialização do interpretador. Neste ataque, o arquivo 'af_runtime_diag.pth' foi inserido para executar o malware 'af_runtime_diag.py' automaticamente, sem que o usuário precise importar o pacote, garantindo a execução do código malicioso no início do ambiente Python.
Quais tipos de credenciais e informações o malware rouba?
O malware foi projetado para coletar uma ampla gama de informações, incluindo variáveis de ambiente (com termos como TOKEN, SECRET, PASSWORD), arquivos de credenciais específicos (Azure CLI, pip, npm, Hugging Face), e dados de '/proc//environ' de outros processos. Além disso, solicita e exfiltra novos tokens para GitHub Actions OIDC, Azure DevOps OIDC e Azure Managed Identity.
Como posso verificar se meu ambiente foi comprometido e quais são as ações de mitigação?
Para verificar, procure pelas versões 1.26.1 e 1.26.2 do pacote 'agent-framework' em seus ambientes Python e por arquivos como 'af_runtime_diag.pth' e 'af_runtime_diag.py'. Se comprometido, isole os sistemas, remova o ambiente afetado e reconstrua-o com dependências seguras. É crucial rotacionar todas as credenciais (tokens de pacotes, Git, Docker, cloud, etc.) e invalidar sessões OIDC associadas.
Fontes
- opensourcemalware.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 19 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação