
Notas de campo: scripts PowerShell revelam o workflow de um atacante, de prompt falso de credenciais a movimentação no AD
Aprofundamento CEVIU
Aprofundamento
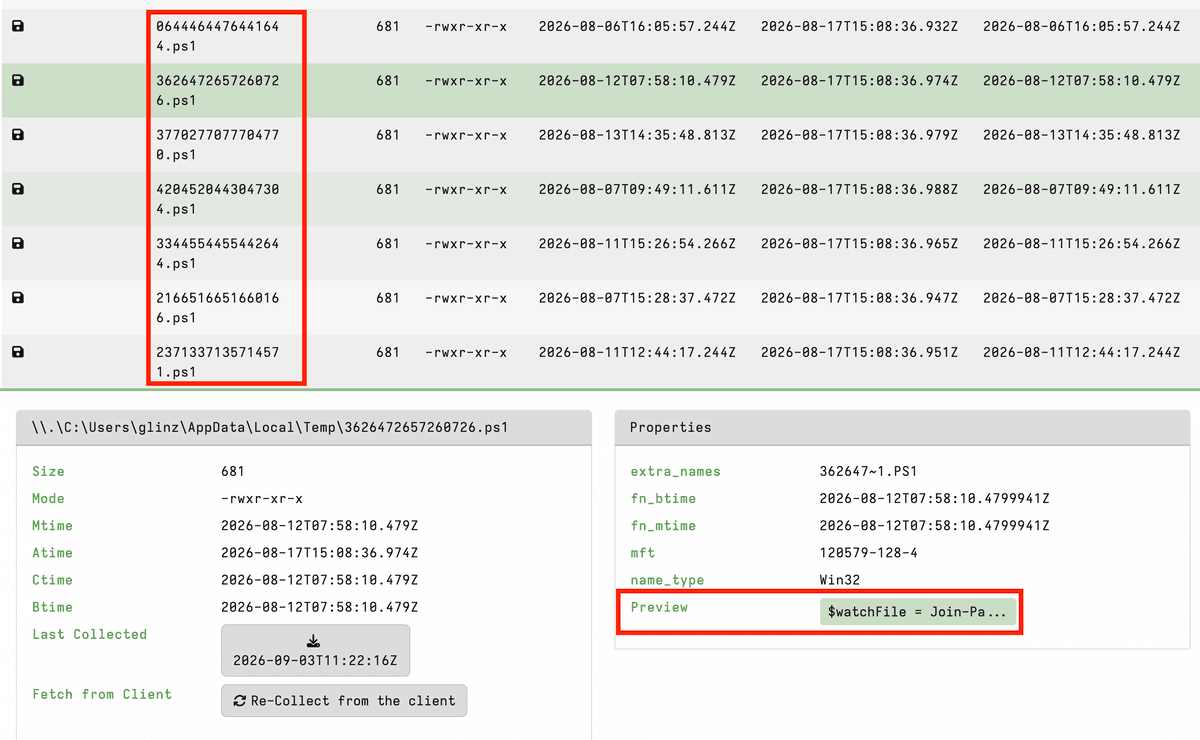
A equipe do dfir.ch recuperou vários scripts PowerShell deixados em disco durante um incidente. Em vez de reconstruir tudo por logs de eventos, artefatos de sistema de arquivos e telemetria de EDR, deu para ler parte do workflow do atacante direto no código. Os scripts cobrem execução de comandos, coleta de credenciais, reconhecimento no Active Directory, teste de acesso remoto e descoberta de compartilhamentos SMB.
Executor via arquivo: um loop monitora um arquivo em %TEMP%, compara o LastWriteTime e, quando muda, lê o conteúdo inteiro e passa ao Invoke-Expression. Saída padrão e de erro vão para outro arquivo. Credenciais: o script chama PromptForCredential() repetidamente para uma conta predefinida, converte a senha com GetNetworkCredential().Password e só para quando o usuário informa as credenciais certas. A validação é feita iniciando um processo PowerShell oculto com elas, e cada senha tentada é gravada em texto claro. Segundo a fonte, qualquer credencial nesse arquivo deve ser tratada como comprometida. Reconhecimento: o DirectorySearcher lista computadores (sAMAccountType 805306369) e um runspace pool de até 30 workers faz consultas WMI. O script rotula o resultado como "local admin access", mas a fonte avisa que isso só prova que o contexto atual consegue a consulta remota WMI/DCOM, o que pode vir de permissões delegadas. O maior script testa TCP/445, usa NetShareEnum(), tenta listar cada share e classifica acesso por ACL, sem calcular permissão efetiva de verdade. O campo SizeGB reflete o volume subjacente, não os dados do share.
O que mudou
Em 31 de agosto de 2026, o CEVIU noticiou, em "Campanha TerminalFix Utiliza Sites Comprometidos e Túneis Reversos em Ataques Complexos", a análise da Microsoft sobre a campanha, que começa com sites comprometidos e falsos prompts de CAPTCHA injetando PowerShell via área de transferência. Agora, a análise do dfir.ch mostra parte do mesmo tradecraft em uma intrusão real, em especial o loop persistente que observa um arquivo, executa comandos e grava resultados em outro. A fonte fala em sobreposição parcial, não em prova de que seja a mesma campanha.
Por que isso importa
Para quem opera defesa, a leitura é que o ataque usou só recursos nativos do Windows, sem binários externos, então caçar por nome de arquivo ou hash rende pouco. Vale priorizar telemetria de comportamento e tratar o prompt falso como roubo de senha que dispensa dump de LSASS.
Linha do tempo
CEVIU noticia a campanha TerminalFix detalhada pela Microsoft.
dfir.ch publica scripts PowerShell recuperados, com tradecraft semelhante ao do TerminalFix.
Perguntas frequentes
Como detectar esse tipo de atividade em PowerShell?
Habilite o Script Block Logging (Event ID 4104), que preserva o código executado, inclusive blocos decodificados. O Module Logging (Event ID 4103) complementa. Busque combinações de strings como PromptForCredential, GetNetworkCredential().Password e DirectorySearcher, já que isoladas elas podem ser legítimas.
O que fazer se um arquivo de log com senhas em texto claro for encontrado?
A fonte é direta: toda credencial presente nele deve ser considerada comprometida, mesmo que as ações posteriores do atacante não apareçam. Isso inclui senhas tentadas, e não só a final.
A mensagem "local admin access" do script prova privilégio de administrador?
Não. Ela só indica que o contexto de segurança atual conseguiu fazer a consulta remota WMI/DCOM. Permissões delegadas e outras configurações podem produzir o mesmo resultado.
Que telemetria de rede e processo ajuda na investigação?
Event ID 4688, Sysmon Event ID 1 ou EDR mostram execuções suspeitas de PowerShell e relações pai-filho incomuns. Na rede, procure PowerShell conectando em muitos hosts via TCP/445 ou fazendo atividade WMI/DCOM em larga escala.
Fontes
- dfir.chfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 26 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação