
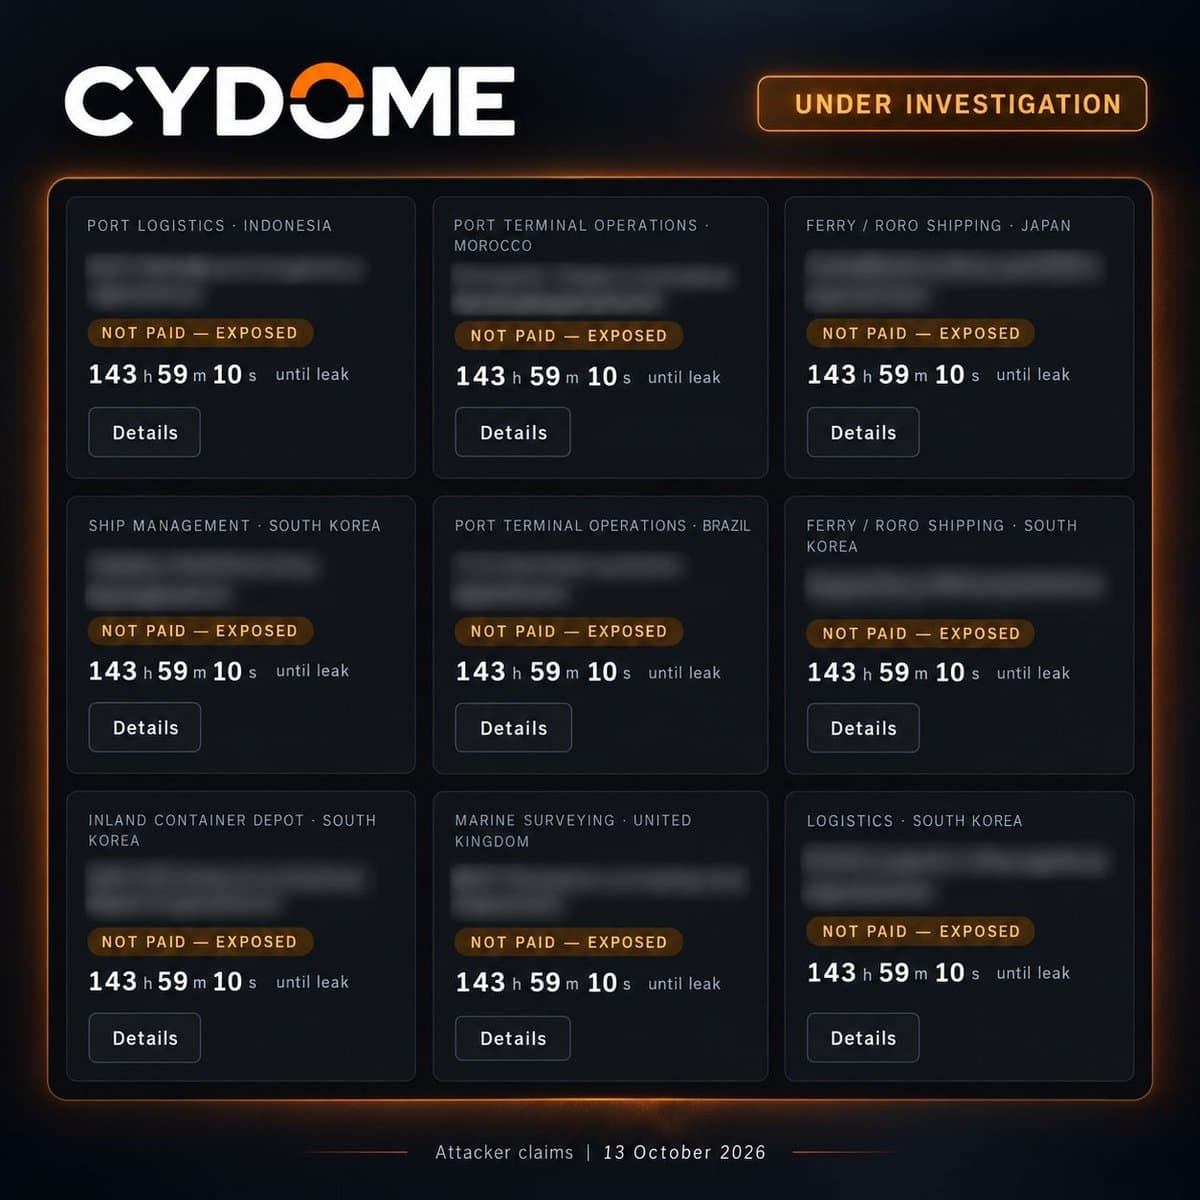
Extorsão do grupo n0n contra 38 empresas marítimas pode ter origem em um único fornecedor, aponta Cydome
Aprofundamento CEVIU
Aprofundamento
O grupo de extorsão n0n listou em 12 de outubro de 2026, em seu leak site, 38 organizações marítimas de 18 países: armadoras, operadoras de terminais portuários, empresas de logística, agentes e gestoras de navios. As exigências vão de US$ 400 mil a US$ 400 milhões por empresa e somam cerca de US$ 1,22 bilhão. Quatro listagens passam de US$ 100 milhões: Ocean Network Express (US$ 400 milhões), Apical Group (US$ 320 milhões), ZPMC (US$ 160 milhões) e Dongkuk Steel (US$ 100 milhões). Cada listagem traz endereço bitcoin próprio e uma opção única de pagar 10% do valor para abrir uma sala de negociação. Por isso, cifras citadas na imprensa coreana, como US$ 10 milhões para a Dongkuk, correspondem a essa opção, não ao pedido total.
A Cydome avalia, de forma preliminar e não confirmada, que os dados vêm de um único arquivo de suporte e projetos ligado à CyberLogitec, fornecedora coreana de software marítimo. Pelo menos 21 das 38 vítimas são clientes documentados, e as 85 amostras publicadas trazem referências aos produtos OPUS e ALLEGRO, além de e-mails, tickets de suporte, arquivos EDI de exemplo e notas de versão. Os arquivos datados vão de 2009 a agosto de 2026. A empresa não sabe qual sistema foi acessado, nem como, nem quanto de cada cliente foi levado. Até a análise, a CyberLogitec não havia confirmado incidente. A imprensa coreana relatou que a empresa enviou aviso preventivo a clientes e disse que os sistemas operam normalmente, e que a agência KISA notificou as empresas coreanas da lista.
Há um ponto de cautela: uma amostra aparece em duas listagens (GlobalNet LCL e a listagem Asia de abril), o que indica que constar na lista nem sempre significa que os dados da própria organização foram levados. Também não se sabe se o n0n roubou os dados ou os comprou de terceiros. O grupo surgiu em 18 de setembro de 2026, entraria com credenciais obtidas por infostealers e, segundo a Cydome, não há base para atribuí-lo a nenhum país. A Cydome trata o prazo de 19 de outubro como ameaça real, porque o grupo já trocou listagens anônimas por nomes reais após vencimentos.
O que mudou
A cobertura anterior do CEVIU mostra o mesmo padrão de risco por terceiro, mas em outros casos. Em 2 de março de 2026, o CEVIU noticiou "Violação de Dados na ManoMano Afeta 38 Milhões de Clientes via Provedor Terceirizado", com acesso indevido a um provedor de atendimento subcontratado. Em 14 de abril de 2026, em "Violação na Anodot Expõe Dezenas de Empresas por Meio de Tokens de Cloud Roubados", o vetor era uma plataforma de monitoramento com acesso a ambientes de clientes. São incidentes distintos, sem ligação com o n0n ou com a CyberLogitec, mas a lógica se repete: o comprometimento de um fornecedor se multiplica entre clientes.
Por que isso importa
Para quem opera segurança em portos, armadoras ou logística, a leitura é que o risco não está só na própria rede. Suporte, tickets e configurações EDI guardados por um fornecedor podem expor credenciais e dados pessoais de vários clientes de uma vez. Mesmo dados antigos servem para reutilização de senhas e phishing mais convincente. Vale revisar credenciais ligadas ao fornecedor e checar o que ele guarda sobre a sua operação, tendo em mente que o escopo real ainda é incerto.
Linha do tempo
CEVIU noticia a violação na ManoMano via provedor terceirizado de atendimento (caso distinto, mesmo padrão de risco).
CEVIU noticia a violação na Anodot, com tokens de cloud roubados (caso distinto, mesmo padrão de risco).
O grupo n0n aparece pela primeira vez.
n0n lista 38 organizações marítimas em seu leak site.
CEVIU noticia a análise da Cydome ligando o lote a um único fornecedor, ainda sem confirmação.
Perguntas frequentes
Quem é o grupo n0n e o que ele fez?
O n0n é um grupo de extorsão que apareceu em 18 de setembro de 2026. Em 12 de outubro de 2026, listou 38 organizações marítimas de 18 países em seu leak site, com exigências que somam cerca de US$ 1,22 bilhão.
A CyberLogitec confirmou a invasão?
Segundo a Cydome, até a análise a empresa não havia confirmado incidente. A imprensa coreana relatou que ela confirmou que as empresas coreanas citadas são clientes, enviou aviso preventivo e disse que os sistemas operam normalmente. A ligação com a fornecedora é uma hipótese preliminar.
Estar na lista significa que os dados da empresa vazaram?
Não necessariamente. Uma amostra foi reutilizada em duas listagens, o que sugere que nem toda organização citada teve dados próprios levados. Ainda não se sabe quanto do material se refere a cada vítima.
Dados de 2009 ainda representam risco?
Sim, em parte. Segundo a Cydome, as pessoas costumam reutilizar senhas ou alterá-las pouco, e nomes, cargos e e-mails reais tornam mensagens de phishing mais convincentes.
Fontes
- cydome.iofonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 26 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação