
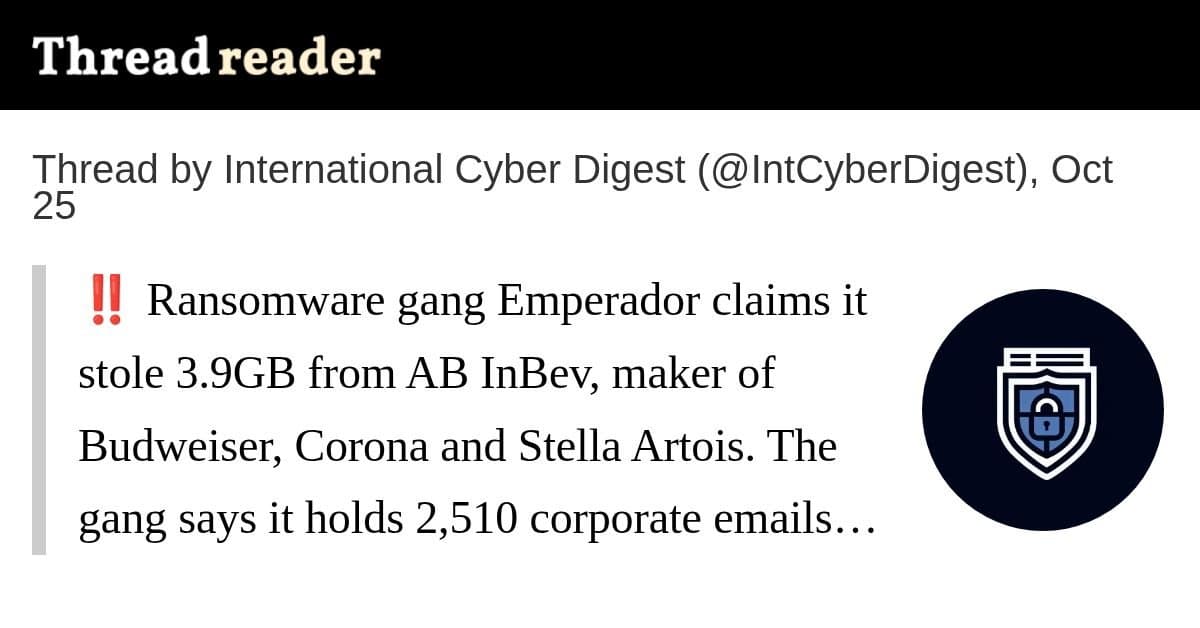
Grupo de ransomware Emperador alega ter roubado 3,9 GB da AB InBev
Aprofundamento CEVIU
Aprofundamento
O grupo de ransomware Emperador afirma ter roubado 3,9 GB da AB InBev, fabricante da Budweiser. Pelo que os criminosos alegam, o pacote inclui 2.510 e-mails corporativos, certificados de PKI internos e 3,2 GB de arquivos do Azure. A exigência é de US$ 1 milhão em bitcoin. A AB InBev não confirmou a violação, então tudo isso segue como alegação do grupo.
Do ponto de vista técnico, o item mais sensível é a menção a certificados de PKI internos. Se forem autênticos e incluírem chaves privadas, abrem espaço para falsificação de identidade de serviços e assinatura de código. Já os arquivos do Azure indicam possível acesso a ambiente em nuvem. Nada disso foi verificado de forma independente, e o volume de 3,9 GB é pequeno para uma empresa desse porte.
Por que isso importa
Para quem opera segurança em grandes empresas, o caso lembra que o volume pequeno não reduz o risco se o conteúdo for crítico. Uma PKI exposta, se confirmada, exigiria revisar e revogar certificados e auditar acessos ao tenant Azure. Enquanto a AB InBev não se manifesta, a leitura prudente é tratar a alegação como não verificada e conferir a própria exposição a credenciais e certificados em nuvem.
Perguntas frequentes
A AB InBev confirmou o ataque do Emperador?
Não. A empresa não confirmou a violação. As informações vêm do próprio grupo, que alega ter roubado 3,9 GB de dados, e ainda não há verificação independente.
Que dados o Emperador diz ter roubado?
O grupo cita 2.510 e-mails corporativos, certificados de PKI internos e 3,2 GB de arquivos do Azure. Esses itens somam os 3,9 GB alegados. Nenhum deles foi validado publicamente.
Quanto os criminosos pedem de resgate?
Eles exigem US$ 1 milhão em bitcoin. Não há informação sobre prazo nem sobre qualquer negociação com a empresa.
Por que certificados de PKI vazados preocupam?
Certificados internos sustentam a confiança entre serviços e usuários. Se vierem com chaves privadas, podem permitir falsificar identidades ou assinar código. Por isso a resposta costuma envolver revogação e reemissão, caso o vazamento seja confirmado.
Fontes
- threadreaderapp.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 26 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação