
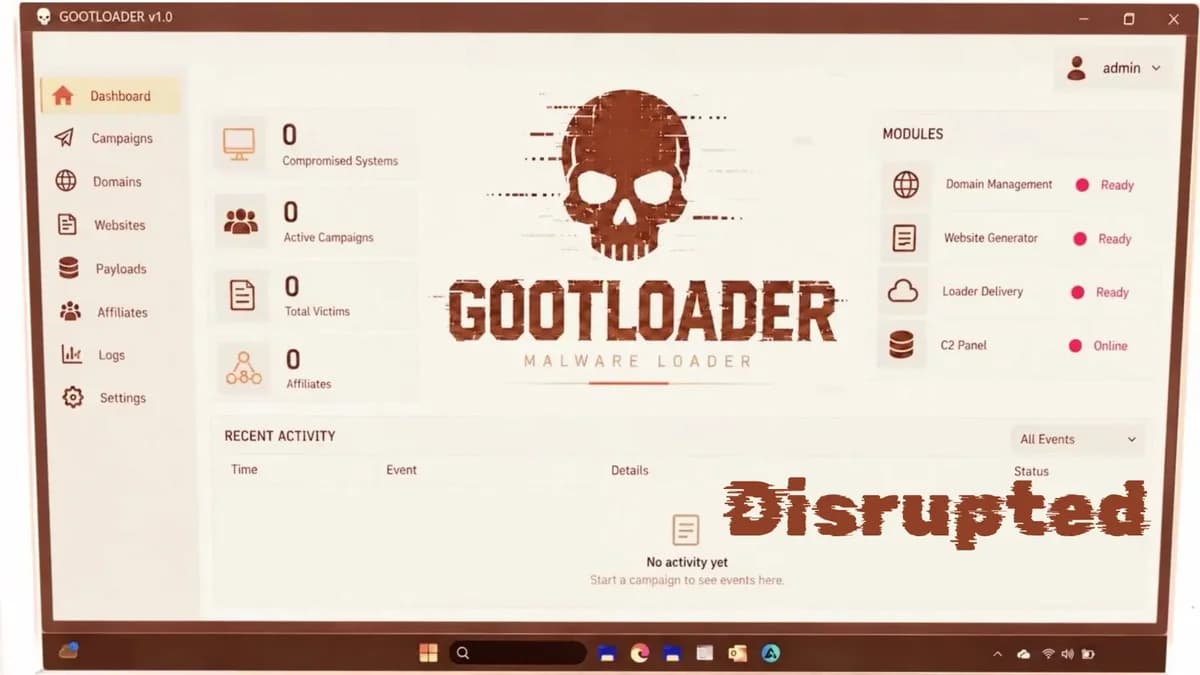
Europol derruba 235 servidores e 257 domínios ligados a Gootloader, CastleRAT e StealC
Aprofundamento CEVIU
Aprofundamento
A ação anunciada em 12 de novembro de 2026 faz parte da Operation Endgame e atingiu 235 servidores e 257 domínios. A Europol e parceiros também recuperaram 6,4 milhões de conjuntos de dados de vítimas. O alvo é o modelo de cybercrime-as-a-service, em que um grupo fornece ferramenta ou acesso e outros atacantes usam isso para invadir redes. Derrubar servidores e domínios quebra vários estágios da cadeia, e não só o ransomware final.
Gootloader atraía vítimas com documentos jurídicos falsos em sites comprometidos, incluindo WordPress. Foram 14 servidores e 218 domínios derrubados, além de 681 sites infectados limpos. CastleRAT, conhecido desde 2025, dá controle remoto da máquina (keylogging, captura de tela, monitoramento de área de transferência), com 120 servidores e 39 domínios apreendidos. StealC rouba senhas, logins salvos e identidades digitais, com 102 servidores desmantelados. Um detalhe: os números por malware somam 236 servidores, um a mais que o total divulgado de 235, sem explicação publicada. Os domínios batem em 257.
As vítimas serão avisadas por serviços como Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, Shadowserver e NL-NCSC. Donos de sites WordPress devem trocar credenciais, ativar autenticação multifator, aplicar patches e remover contas desconhecidas.
O que mudou
O StealC já havia sido alvo antes. Em 26 de junho de 2026, o CEVIU noticiou "Operação global desmantela infraestrutura dos malwares Amadey e StealC e recupera 27 milhões de credenciais roubadas", com 326 servidores e 142 domínios apreendidos. Agora, em novembro de 2026, o StealC volta à lista, desta vez ao lado de Gootloader e CastleRAT e com 102 servidores. O alvo é o mesmo serviço criminoso, o que indica pressão contínua da Operation Endgame.
Por que isso importa
Para quem opera segurança, a derrubada não encerra o risco. Credenciais roubadas e acessos já obtidos continuam valendo para os atacantes. Na prática, vale conferir se domínios e contas da empresa aparecem nos alertas de vítimas e revisar sites WordPress próprios. Essa é uma leitura editorial, não uma afirmação da fonte.
Linha do tempo
Operação global desmantela infraestrutura de Amadey e StealC, com 326 servidores e 142 domínios apreendidos.
Europol anuncia a derrubada de 235 servidores e 257 domínios de Gootloader, CastleRAT e StealC.
Perguntas frequentes
O que foi derrubado na operação da Europol?
Foram 235 servidores e 257 domínios ligados a Gootloader, CastleRAT e StealC. A ação foi anunciada em 12 de novembro de 2026, dentro da Operation Endgame. Também foram recuperados 6,4 milhões de conjuntos de dados de vítimas.
Como o Gootloader infecta as vítimas?
Ele usa documentos jurídicos falsos hospedados em sites comprometidos, incluindo WordPress. Uma busca por contrato ou acordo empresarial pode levar o usuário a baixar JavaScript malicioso. Depois da execução, o malware pode trazer outras ferramentas ao sistema.
Como saber se meus dados foram afetados?
Os dados das vítimas vão alimentar alertas em serviços como Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, Shadowserver e NL-NCSC. Vale consultar esses serviços com seus e-mails e domínios.
O que donos de sites WordPress devem fazer?
Trocar credenciais, ativar autenticação multifator e aplicar patches nas vulnerabilidades. Também é recomendado remover contas desconhecidas e manter tudo atualizado. Isso reduz o risco de reinfecção.
Fontes
- cybersecuritynews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 13 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação