
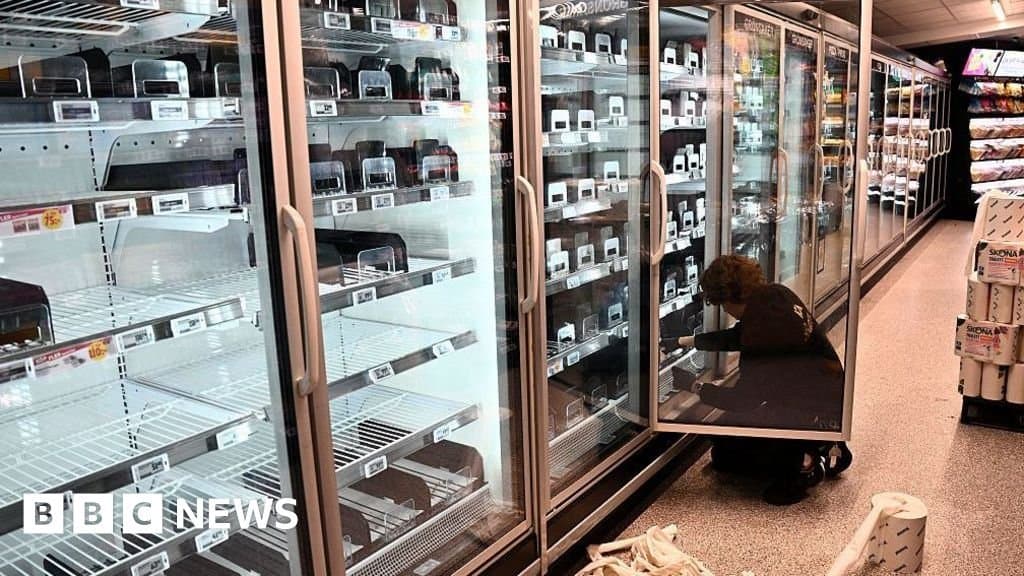
Operação secreta protege geladeiras do Reino Unido contra ataques cibernéticos em massa
Aprofundamento CEVIU
Aprofundamento
Uma operação sigilosa no Reino Unido protegeu dezenas de milhares de geladeiras e freezers em supermercados, armazéns e outros estabelecimentos contra ataques cibernéticos. A vulnerabilidade foi descoberta em controladores de refrigeração da Resource Data Management (RDM), amplamente usados no país. A falha permitia acesso não autorizado devido a senhas fracas, similar ao que causou perdas de alimentos na Europa. O National Cyber Security Centre (NCSC), em colaboração com a Pen Test Partners e equipes de TI da indústria, agiu rapidamente para remover esses dispositivos da internet antes que a RDM liberasse as primeiras atualizações de segurança. A ação evitou um cenário de interrupção de negócios e problemas na cadeia de suprimentos, com potencial de estragar milhões de libras em alimentos.
O que mudou
A notícia atual revela que o Reino Unido, apesar de usar dispositivos diferentes, também estava vulnerável a ataques na cadeia de frio, algo que não havia sido detalhado na cobertura anterior. Em 13 de outubro de 2026, o CEVIU noticiou o "Ciberataque paralisa refrigeradores em supermercados franceses e causa perda de alimentos", e em 14 de outubro de 2026, "Ataque cibernético prejudica supermercados europeus e danifica cadeia de frio", focando nos controladores Danfoss. A cobertura de 3 de novembro de 2026, "Suposto ataque cibernético afeta freezers de supermercados em sete países europeus", e a de 4 de novembro de 2026, "Suspeita de ciberataques estraga alimentos em supermercados europeus ao desregular refrigeração", consolidaram a extensão dos incidentes na Europa continental. A diferença crucial agora é que a ação do NCSC no Reino Unido foi proativa e preventiva, removendo os dispositivos RDM da internet antes de ataques em larga escala, evitando o cenário de perdas que se viu na Europa.
Por que isso importa
Para profissionais de segurança da informação, este caso ressalta a importância da gestão proativa de vulnerabilidades em sistemas de controle industrial (ICS) e equipamentos de IoT, especialmente aqueles com acesso à internet. A identificação de senhas fracas como vetor de ataque, mesmo em hardware específico, demonstra que a higiene básica de segurança continua sendo crítica. A coordenação entre agências governamentais, pesquisadores de segurança e a indústria é um modelo para mitigar riscos antes da exploração em massa. Isso sublinha a necessidade de monitoramento contínuo de superfícies de ataque e de um plano de resposta rápida para proteger infraestruturas críticas e cadeias de suprimentos contra ameaças cibernéticas.
Linha do tempo
National Audit Office (NAO) do Reino Unido alerta sobre riscos de ciberataques na cadeia de suprimentos alimentar.
Ciberataque manipula controladores de refrigeração em centenas de supermercados franceses, causando perda de alimentos.
Notícia sobre ataque cibernético a sistemas Danfoss que prejudica supermercados europeus e danifica a cadeia de frio.
Suposto ataque cibernético afeta freezers em supermercados de sete países europeus, colocando evaporadores em modo de degelo.
Mais de 40 supermercados em sete países sofrem suspeita de ataques que elevam remotamente a temperatura de equipamentos de refrigeração.
Operação secreta no Reino Unido protege dezenas de milhares de geladeiras contra ataques cibernéticos explorando senhas fracas em controladores RDM.
Perguntas frequentes
Qual foi a vulnerabilidade específica encontrada nas geladeiras do Reino Unido?
A falha residia em senhas fracas nos controladores de refrigeração da Resource Data Management (RDM). Essa vulnerabilidade permitiria acesso não autorizado aos equipamentos, podendo levar à manipulação das temperaturas e ao estrago de produtos.
Quem foram os principais envolvidos na operação de segurança?
A operação contou com a colaboração do National Cyber Security Centre (NCSC), a empresa de segurança Pen Test Partners, a consultoria Omega Solutions e equipes de TI de diversas empresas afetadas. O Departamento de Meio Ambiente, Alimentação e Assuntos Rurais (Defra) e a Food Standards Agency (FSA) também foram envolvidos.
Que tipo de ataques cibernéticos na Europa serviram de alerta para o Reino Unido?
O Reino Unido foi alertado por ataques que ocorreram em agosto em bases militares dos EUA, e em 11 e 12 de outubro, que atingiram centenas de supermercados na França, focando em sistemas Danfoss. Outra onda de ataques em 1 e 2 de novembro afetou dezenas de supermercados em sete países europeus, incluindo Bélgica e Luxemburgo.
A RDM, fabricante dos controladores, reconheceu a gravidade da vulnerabilidade?
A RDM contestou a natureza crítica da vulnerabilidade, afirmando que a exploração exigiria o acesso a um hardware que precisaria ser desmontado. No entanto, a empresa agiu rapidamente para lançar patches de segurança e entrou em contato proativo com os clientes para recomendar medidas mitigadoras.
Fontes
- bbc.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 20 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação