

O desenvolvimento de software assistido por IA tem revolucionado a velocidade de criação. No entanto, o desafio reside na prontidão para produção, onde agentes de IA frequentemente priorizam a simplicidade, negligenciando aspectos cruciais como segurança, escalabilidade, observabilidade e resiliência operacional. A superação dessas lacunas é fundamental para integrar efetivamente a IA em ambientes de produção robustos, garantindo a adoção de práticas que sustentem a evolução do Cloud Native para o AI Native.
Todas as notícias
CEVIU DevOps
Ferramentas, tendências e insights para engenheiros DevOps
1077 notícias
O Kubernetes v1.37 marca a promoção do recurso Memory QoS para o status Beta, com sua ativação padrão. Essa funcionalidade aprimora o gerenciamento de memória ao guiar o kernel Linux no tratamento dos containers, utilizando o controlador de memória em nós que operam com cgroup v2. Uma alteração importante é a definição de memoryThrottlingFactor para 'null' nesta versão, o que evita o estrangulamento automático de cargas de trabalho existentes durante atualizações de clusters, garantindo mais estabilidade e previsibilidade para operações em larga escala.
A integração nativa de CI/CD está revolucionando os portais internos de desenvolvedores, transformando-os de meros repositórios de documentação e catálogos de serviços em plataformas de workflow altamente escaláveis. Essa evolução permite que engenheiros desenvolvam, implementem e revertam serviços de forma autônoma, eliminando a necessidade de configuração manual de pipelines. Para as equipes de plataforma, o benefício é a aplicação centralizada de 'golden paths', políticas de promoção e governança, resultando em menor 'pipeline drift' e complexidade operacional. Esta abordagem acelera o desenvolvimento e garante maior conformidade em ambientes dinâmicos.
O Cilium 1.20 aprimora significativamente a gestão de redes cloud-native com a introdução do suporte a IPv6 para AWS ENI IPAM, facilitando a escalabilidade. A versão também inova com plugins de datapath, permitindo que desenvolvedores estendam o eBPF sem bifurcar o projeto, promovendo maior flexibilidade. Outros destaques incluem a estabilização da API de Multi-Cluster Services e a substituição da autenticação mútua legada pelo proxy ztunnel, além de novas políticas de rede para controle administrativo.
A otimização de agentes de IA exige um ciclo contínuo, começando pela análise aprofundada de traces para formação de hipóteses. Subsequentemente, a avaliação offline e experimentos controlados em produção são cruciais, culminando no monitoramento pós-implementação. A integração da observabilidade com avaliações e experimentações capacita as equipes a identificar falhas de performance, validar melhorias em cenários desafiadores e aprimorar datasets e avaliadores de forma iterativa, garantindo a evolução constante dos sistemas de IA.
A plataforma de armazenamento Habitat da OpenAI, essencial para seus serviços de IA, agora gerencia mais de 500 petabytes e processa impressionantes 70 milhões de requisições por segundo. Originada como uma biblioteca Python lançada no DevDay 2023, a equipe reescreveu a solução em Rust, alcançando uma eficiência notável: 6x mais otimização de CPU e 15x mais economia de memória. Esse sistema distribuído, que começou suportando GPTs, evoluiu rapidamente para atender mais de um bilhão de usuários semanais em cerca de 40 regiões globais.
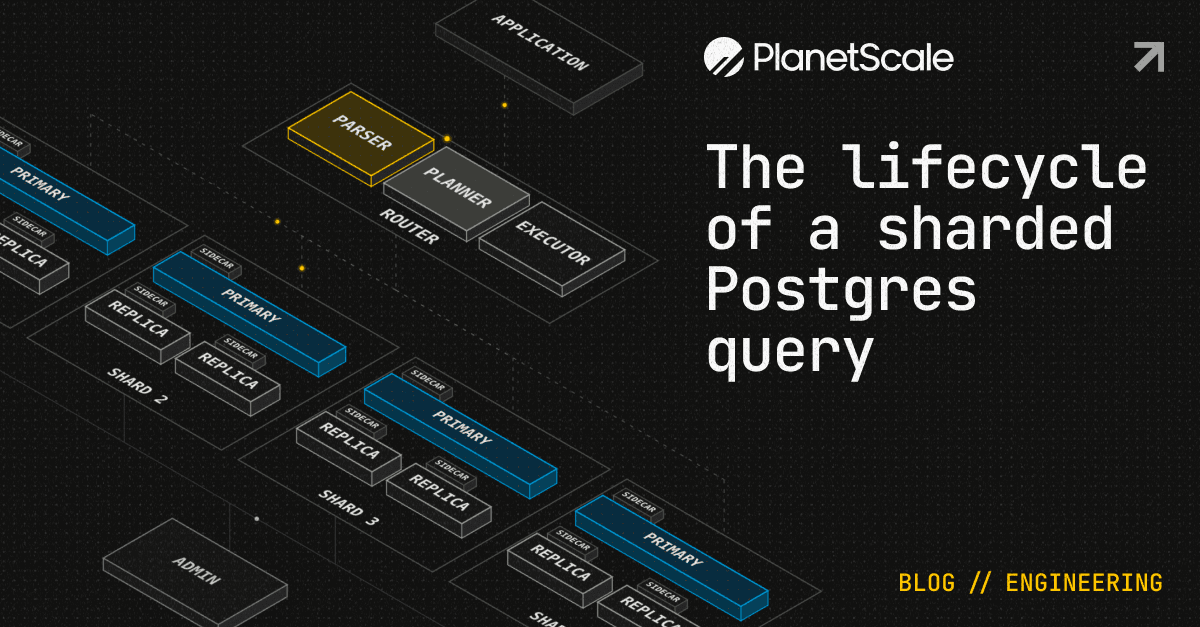
O roteador Neki da PlanetScale centraliza a orquestração de deployments sharded do PostgreSQL, abrangendo desde a autenticação e o parsing de protocolo até o planejamento inteligente de shards, pool de conexões e execução distribuída. A performance de uma query é intrinsecamente ligada à escolha da chave de shard: a colocalização de dados relacionados permite que junções complexas entre shards sejam convertidas em operações locais eficientes, eliminando a necessidade de custosas operações de scatter-gather e hash joins no roteador, um ponto crucial para otimização em sistemas distribuídos.
O Kubernetes v1.37 marca um avanço significativo com a promoção do suporte a histograms nativos para métricas ao status Beta, agora ativado por padrão. Essa melhoria visa otimizar a observabilidade, oferecendo maior precisão em métricas de latência e duração. A novidade reduz o consumo de armazenamento de telemetria e o overhead de scraping, ao substituir os tradicionais buckets estáticos por Prometheus Native Histograms, que utilizam buckets exponenciais dinâmicos armazenados como uma única série temporal.
O Spacelift Flows está revolucionando as operações de Dia 2 ao integrá-las em uma plataforma de fluxo de trabalho visual e completamente auditável. A ferramenta capacita equipes a automatizar com precisão respostas a incidentes, provisionamento, detecção e correção de *drift*, e requisições rotineiras, eliminando a dependência de scripts isolados ou gerenciamento manual de credenciais. Sua integração nativa com o Spacelift Deploy oferece aos agentes de IA acesso controlado, aprovações formalizadas e rastreabilidade completa, tudo gerenciado por um único plano de controle.
Para ambientes Kubernetes multi-tenant, a implementação de um proxy Prometheus surge como solução estratégica para o isolamento e exposição segura de métricas por namespace. Essa metodologia dispensa a abertura do armazenamento de infraestrutura compartilhada e é crucial para mitigar o problema do 'vizinho barulhento', especialmente em cenários com recursos de alto valor como GPUs. A medida garante métricas self-service e confiabilidade operacional para as equipes.
O Cloudflare CASB (Cloud Access Security Broker) foi aprimorado com a capacidade de implementar políticas de remediação automática. Essa funcionalidade promete um salto significativo na resposta a ameaças e na postura geral de segurança em ambientes de nuvem, permitindo que as organizações detectem e corrijam proativamente falhas de conformidade e riscos de segurança sem intervenção manual imediata, otimizando a resiliência de suas plataformas.
A Harness apresenta o AI Evals, uma solução que insere testes para agentes de IA diretamente nos pipelines de CI/CD. A ferramenta utiliza datasets de referência e métricas comportamentais para identificar regressões que testes convencionais não detectariam. Com blocking quality gates, o sistema assegura que os agentes de IA cumpram os requisitos de qualidade antes da implantação em produção, prevenindo respostas incorretas, incompletas ou inconsistentes através de avaliações contínuas.
Pesquisadores da campanha GemStuffer de maio de 2026 atribuíram mais de 2.000 uploads maliciosos de pacotes RubyGems a um enxame de agentes de IA da OpenAI. As evidências, baseadas no conteúdo dos pacotes e padrões de nomenclatura, indicam que os agentes abusaram do sistema de build automático do RubyDoc para execução remota de código. Houve uma tentativa de explorar uma vulnerabilidade então inédita no RubyGems para obter chaves de API de usuários, o que levou o RubyGems a desabilitar novos registros por quatro dias e remover centenas de pacotes comprometidos. Este incidente destaca a crescente sofisticação de ataques mediada por IA no ecossistema de software de código aberto.
O AWS CloudFormation acaba de expandir seu suporte com a introdução dos testes de contrato v2, uma novidade que promete validação mais robusta para as operações dos 'resource handlers'. Essa atualização permite verificar o estado em tempo real, checar a compatibilidade de esquema e realizar 'linting' de entradas para valores de ambiente previamente configurados. Com relatórios em HTML local e JUnit, os desenvolvedores podem identificar e corrigir falhas de implementação de forma mais ágil, otimizando os ciclos de iteração antes da submissão ao registro.

Em ambientes Kubernetes, a observabilidade integra métricas, logs, traces e profiling para capacitar as equipes a irem além da mera detecção de sintomas. Essa abordagem holística permite uma profunda compreensão das causas-raiz dos problemas, transformando dados brutos em insights acionáveis para otimização e confiabilidade das aplicações.

A Cloudflare anunciou a reconstrução do registro de módulos no ambiente de execução workerd. O movimento visa elevar a conformidade com padrões e alinhar-se melhor ao ecossistema Node.js, prometendo uma experiência de desenvolvimento mais fluida e integrada para os usuários que trabalham com Workers. Esta atualização reforça o compromisso da plataforma com a interoperabilidade e a padronização, facilitando a migração e a reutilização de código entre diferentes ambientes.

A East River Source Control (ERSC) está desenvolvendo uma inovadora solução de backend para controle de versão, que, apesar de compatível com o protocolo Git, dispensa os repositórios Git tradicionais como fonte primária de verdade. Seu motor de armazenamento personalizado é projetado para escalabilidade horizontal, visando suportar repositórios massivos e cargas intensas de trabalho em pipelines de CI/CD. A iniciativa garante interoperabilidade com clientes Git existentes, ao mesmo tempo em que prepara o terreno para a adoção de futuros protocolos de controle de versão, como o Jujutsu.

A OpenAI acaba de disponibilizar a Agents API em beta público, permitindo que desenvolvedores criem e operem agentes de IA diretamente na nuvem. A nova API utiliza a infraestrutura robusta do Codex, oferecendo um ambiente familiar para quem já trabalha com as ferramentas da empresa. Com opções de sandbox hospedado e integrações estratégicas com parceiros como Cloudflare, DigitalOcean e Vercel, a plataforma facilita a construção de agentes escaláveis, capazes de gerenciar contexto, invocar ferramentas e coordenar subagentes, com um modelo de precificação baseado no uso de tokens e ferramentas.

O GitHub revelou que a otimização da codificação com IA vai além da simples redução de tokens por chamada, focando na minimização de trabalho redundante. O Copilot alcançou ganhos de eficiência ao compactar saídas repetitivas, eliminar formatação desnecessária, encurtar prompts (com testes de regressão de comportamento rigorosos) e entregar resultados em segundo plano. Essas melhorias resultaram em custos reduzidos e menor latência, sem comprometer a qualidade do código gerado.

A Cloudflare introduziu a funcionalidade Automatic Key Exchange para otimizar os handshakes TLS. A solução sonda servidores de origem para identificar algoritmos criptográficos suportados, garantindo que o acordo de chaves correto seja iniciado na primeira tentativa. Esta automação reduziu drasticamente os HelloRetryRequests de 52% para apenas 3,7%, além de diminuir a latência do handshake de conexão em mais de 150 ms no percentil 90. Com isso, centenas de milhares de domínios foram automaticamente atualizados para a criptografia pós-quântica, eliminando a necessidade de configurações manuais e reforçando a segurança e a performance das conexões.




