O AWS Elastic Beanstalk acaba de lançar o Cluster Mode, uma funcionalidade que permite executar aplicações sobre infraestrutura Amazon EKS totalmente gerenciada. Esta novidade possibilita que equipes de DevOps operem múltiplas aplicações compartilhando recursos, visando a redução de custos por aplicação sem elevar a complexidade operacional. A AWS esclarece que não haverá cobrança adicional pelo Cluster Mode em si, mas os custos serão aplicados aos recursos subjacentes, como o control plane do EKS e a capacidade computacional utilizada.
A Amazon Web Services (AWS) anunciou a disponibilidade geral das novas instâncias burstable EC2 T8i, que operam com processadores Intel Granite Rapids customizados. Essas instâncias prometem um desempenho de preço até 30% superior em relação às T3, além de uma largura de banda de rede e capacidade de processamento aprimoradas. Em um movimento que visa democratizar o acesso, as opções micro e small das T8i serão elegíveis para o nível gratuito da AWS, oferecendo uma alternativa econômica para cargas de trabalho que exigem recursos dinâmicos.
A Databricks inovou com o lançamento do RADAR, um sistema que visa combater as problemáticas falhas cinzentas – interrupções parciais que escapam à detecção convencional por manterem as verificações de saúde 'verdes'. Essas falhas, que frequentemente causam perdas financeiras significativas antes de serem identificadas, são agora detectadas por picos súbitos de erros do usuário. O RADAR demonstrou uma redução de 95% no tempo de descoberta de incidentes, com uma precisão superior a 90%. A Databricks ainda disponibiliza um template no GitHub para que outras organizações possam implementar um pipeline de detecção similar em sua plataforma, promovendo maior resiliência em sistemas distribuídos.
A Cloudflare, por meio do seu sistema Page Shield ML, identificou quatro campanhas de JavaScript maliciosas que afetavam lojas virtuais. Essas ameaças desviavam comissões de afiliados, ocultavam fraudes de anúncios e até executavam backdoors para execução remota de código. O sistema detectou os oito *payloads* envolvidos, que, curiosamente, passaram despercebidos por ferramentas de análise como VirusTotal e URLScan, reforçando a importância de defesas robustas na segurança de aplicações *client-side*.
A DigitalOcean anunciou a disponibilidade geral do Managed Databases Advanced Edition para MySQL e PostgreSQL. Esta nova oferta visa atender a cargas de trabalho de missão crítica, prometendo recursos aprimorados e maior resiliência para operações de banco de dados, o que representa um avanço significativo para equipes que buscam otimizar a confiabilidade e performance de suas aplicações na plataforma.
Ferramentas como Claude Code, Codex CLI e Pi, que atuam como interfaces para agentes de codificação baseados em IA, podem apresentar desempenho similar na conclusão de tarefas, mas com variações substanciais no consumo de tokens e, consequentemente, nos custos. Uma análise abrangente de 21 combinações entre modelos e seus respectivos *harnesses*, avaliadas no SWE-bench Lite e Terminal-Bench 2.0, demonstrou que a escolha do *harness* pode impactar o custo em até cinco vezes. Curiosamente, a pesquisa apontou que a interface fornecida pelo próprio provedor do modelo nem sempre é a alternativa mais otimizada economicamente.
A segurança runtime é crucial para proteger cargas de trabalho na nuvem em execução, cobrindo vulnerabilidades como zero-days, escalonamento de privilégios e credenciais comprometidas que a gestão de postura não detecta. O Falco se destaca como uma ferramenta nativa da nuvem, oferecendo detecção runtime em hosts, contêineres, Kubernetes e serviços de nuvem. Ele analisa chamadas de sistema e eventos de plugins, fornecendo alertas contextuais que aprimoram a visibilidade de segurança, sendo facilmente implantável via Helm.
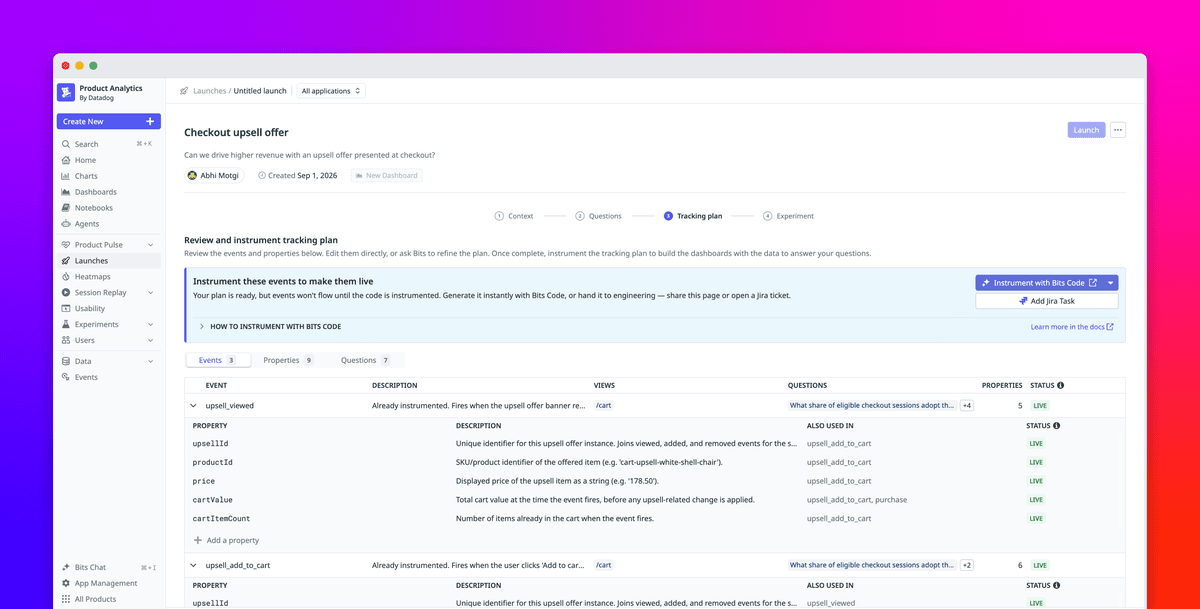
Um novo guia explora como equipes de desenvolvimento podem otimizar o lançamento de produtos, integrando resumos de produto e feature flags em um fluxo de trabalho unificado. A estratégia detalha o uso das capacidades de observabilidade e monitoramento do Datadog para orquestrar e gerenciar cada etapa do processo de lançamento, garantindo maior controle e visibilidade desde o planejamento até a implantação em produção. A iniciativa visa simplificar a coordenação e reduzir riscos em ambientes DevOps.
A Cloudflare acaba de implementar um recurso que permite aos administradores atribuir controles de acesso altamente granulares a Workers específicos. Essa funcionalidade aprimora significativamente a segurança e a governança, possibilitando que usuários e sistemas autônomos acessem apenas as aplicações necessárias. A medida visa minimizar riscos de acesso indevido e otimizar a gestão de permissões na plataforma, garantindo que cada membro da equipe e agente automatizado opere com o princípio do menor privilégio.
A Harness apresentou um pipeline CI/CD de três estágios que automatiza a criação de um registro virtual Docker e um proxy para o Docker Hub, utilizando Terraform para o provisionamento dinâmico. A solução permite a construção e o envio de imagens, seguidos pela implantação em Kubernetes, com funcionalidades de atualização contínua e rollback automático. A interconexão entre os estágios é realizada por meio de variáveis de saída e expressões Harness, eliminando a dependência de codificação manual e otimizando a automação de infraestrutura.
A Komodor anunciou o lançamento de sua Plataforma de Operações Agentic, projetada para capacitar engenheiros de SRE na gestão de agentes de IA em ambientes Kubernetes. A plataforma permite a implementação, customização, governança e auditoria de agentes de IA utilizando fluxos de trabalho DevOps já conhecidos. Com mais de 50 agentes integrados, diversas integrações e guardrails, a solução visa auxiliar equipes no gerenciamento de frotas de agentes de IA em produção, mantendo as práticas de gerenciamento de mudanças e governança existentes, além de incluir controles de aprovações e gastos.
A Salesforce enfrentou uma interrupção global de múltiplas horas, impactando centenas de instâncias e provocando atrasos significativos, erros intermitentes e a inacessibilidade de seus serviços. A causa do incidente foi atribuída a requisições que estagnaram em um serviço interno de autenticação, culminando no esgotamento dos recursos do servidor. Embora uma correção tenha sido validada e implementada em toda a infraestrutura, algumas instâncias necessitaram de reinicializações manuais e reportaram falhas contínuas em processos agendados, ressaltando a complexidade da recuperação em sistemas distribuídos.
O Kubernetes v1.37 eleva o recurso de Gerenciadores de Recurso em Nível de Pod ao status Beta, trazendo um avanço significativo na orquestração de hardware. Agora, o Kubelet pode aproveitar as declarações de recurso em nível de pod para tomar decisões mais inteligentes de alocação de hardware. Essa melhoria crucial resolve o dilema anterior, onde operadores precisavam escolher entre dedicar núcleos físicos a contêineres sidecar ou comprometer o alinhamento NUMA, otimizando a performance e a eficiência no uso dos recursos do cluster.
Embora as Large Language Models (LLMs) demonstrem grande utilidade em diversas aplicações, a interação com essas IAs pode ser frustrante. Isso se deve, em parte, à tendência das LLMs de apresentar informações fabricadas e dados corretos com o mesmo nível de confiança e em um tom indistinguível do humano. Além disso, os agentes de IA frequentemente refletem os valores e a cultura das empresas desenvolvedoras, elevando a importância da confiança, comportamento e design da interação ao mesmo patamar da capacidade bruta do modelo. Para profissionais de DevOps e engenharia de plataformas, entender essas nuances é crucial para a implementação eficaz e responsável da IA.
O OpenBao, solução de gerenciamento de segredos, pode ser implementado no Kubernetes utilizando o CloudNativePG como backend PostgreSQL, garantindo alta disponibilidade e eliminação de vendor lock-in. A arquitetura emprega um cluster PostgreSQL do CloudNativePG para armazenamento de chave-valor criptografado, com autenticação por certificado e replicação síncrona. Um job de inicialização de esquema protege o banco de dados revogando permissões públicas. Contudo, é importante notar que o OpenBao requer reinicialização para carregar novos certificados de cliente, apesar da renovação automática pelo CloudNativePG a cada 90 dias. A configuração ideal distribui três réplicas do OpenBao e três instâncias de PostgreSQL em nós distintos.
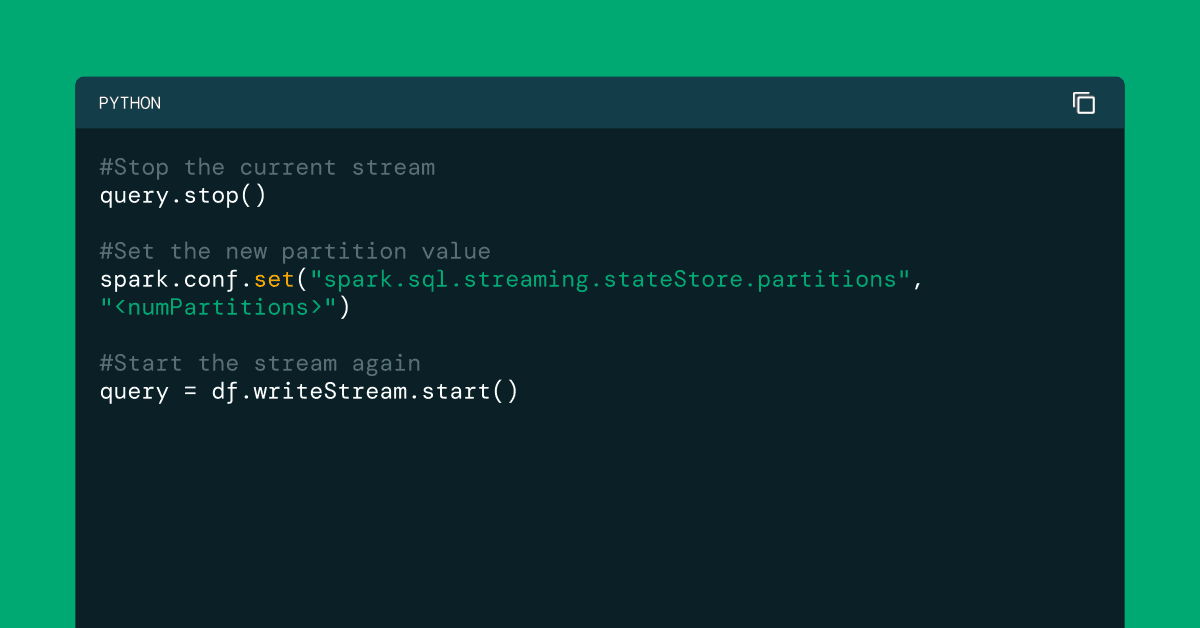
A Databricks inova no processamento de dados em tempo real ao anunciar a Public Preview do recurso de reparticionamento de estado sob demanda para Apache Spark Structured Streaming. Disponível no Databricks Runtime 18 e versões posteriores, essa funcionalidade promete otimizar a performance e a escalabilidade de workloads de streaming, garantindo que as operações de estado sejam gerenciadas de forma mais eficiente e adaptável às demandas dinâmicas dos fluxos de dados.
A visibilidade contínua do comportamento de containers em produção, por meio de insights de runtime, está redefinindo a segurança em ambientes de nuvem. Essa abordagem permite detecção de ameaças em tempo real, priorização eficiente de riscos e uma resposta mais ágil a incidentes, garantindo conformidade ininterrupta. Tecnologias como eBPF, integradas a agentes de IA, capacitam a compreensão da infraestrutura, oferecendo triagem e remediação de segurança mais precisas e reduzindo significativamente o "ruído" gerado por varreduras estáticas tradicionais.
A identidade de infraestrutura emerge como uma solução crucial para modernizar o controle de acesso, substituindo credenciais estáticas por identidades criptográficas de curta duração. Essa abordagem abrange humanos, cargas de trabalho, máquinas e agentes de IA, oferecendo uma camada de segurança robusta. Engenheiros de plataforma podem, assim, integrar acesso just-in-time e baseado em políticas nos fluxos de trabalho de desenvolvimento, otimizando a segurança e reduzindo o esforço operacional. Consequentemente, há uma melhoria significativa nos tempos de acesso, na capacidade de auditoria e no controle de infraestruturas cada vez mais autônomas.
O New Relic anunciou a disponibilidade geral do New Relic Lens, uma ferramenta que revoluciona a forma como equipes de engenharia e operações interagem com seus dados. A partir de agora, usuários podem consultar e integrar fontes de dados externas, como Snowflake e Google Sheets, diretamente da interface do New Relic. Esta funcionalidade visa centralizar a observabilidade, permitindo análises mais profundas e correlacionadas, essenciais para otimizar o desempenho e a confiabilidade de sistemas modernos.
A integração nativa de CI/CD está revolucionando os portais internos de desenvolvedores, transformando-os de meros repositórios de documentação e catálogos de serviços em plataformas de workflow altamente escaláveis. Essa evolução permite que engenheiros desenvolvam, implementem e revertam serviços de forma autônoma, eliminando a necessidade de configuração manual de pipelines. Para as equipes de plataforma, o benefício é a aplicação centralizada de 'golden paths', políticas de promoção e governança, resultando em menor 'pipeline drift' e complexidade operacional. Esta abordagem acelera o desenvolvimento e garante maior conformidade em ambientes dinâmicos.