A Meta revelou o ZGateway, uma robusta camada de proxy que gerencia a comunicação entre clientes e o ZippyDB, seu principal armazenamento chave-valor. Responsável por cerca de 40% do tráfego do ZippyDB e processando mais de um bilhão de operações por segundo, o ZGateway adiciona um overhead computacional de aproximadamente 6%. Sua criação foi crucial para resolver a proliferação de conexões: sem ele, milhões de hosts clientes mantinham um número exorbitante de conexões TLS, sobrecarregando o sistema com esgotamento de descritores de arquivo e instabilidade. Ao centralizar o tráfego através de uma frota de proxies, a Meta conseguiu reduzir em 19 vezes o total de conexões persistentes, desvinculando o fan-in da escala da base de clientes.
A Cloudflare anuncia o lançamento em early access do serviço 'Vulnerability Discovery and Remediation', uma solução que escaneia códigos de clientes em busca de falhas de segurança. O diferencial reside na utilização do modelo GPT-5.6 Cyber da OpenAI para identificar, rastrear e validar vulnerabilidades, com prompts roteados via Cloudflare AI Gateway. Combinando estes achados com dados de tráfego de produção e do Web Application Firewall, a Cloudflare capacita equipes a priorizar ameaças sob ataque ativo. O acesso é exclusivo, via convite pela equipe Managed Defense, garantindo que todas as mudanças propostas sejam aprovadas pelos clientes antes da implementação.
A gestão de identidade em ambientes complexos de Kubernetes e IA, especialmente em plataformas federadas, enfrenta desafios com o Single Sign-On (SSO) tradicional. Uma abordagem eficaz utiliza gateways de identidade centralizados que delegam a criação, validação e gerenciamento de sessões a um serviço dedicado. Esses gateways, complementados por gateways regionais para políticas de acesso locais, eliminam fluxos de autenticação duplicados e aliviam a carga do IdP upstream. Isso garante uma propagação de identidade consistente e autorização delegada, crucial para interoperabilidade entre clusters Kubernetes, ferramentas de dados e assistentes de IA.
Diante da crescente demanda impulsionada pela IA, o Dropbox adotou uma abordagem holística para a gestão de infraestrutura. Em vez de tratar computação, armazenamento, rede e energia como silos, a empresa os vê como um problema de otimização interconectado. A estratégia prioriza maximizar a capacidade utilizável dos data centers existentes, focando na alocação de cargas de trabalho, otimização da frota de servidores, densidade de hardware e planejamento do ciclo de vida antes de considerar expansões físicas.
O Kubernetes v1.37 introduz como recurso Beta a funcionalidade de escalar workloads para zero réplicas via Horizontal Pod Autoscaler (HPA), agora ativada por padrão. Essa capacidade permite que o HPA reduza completamente um workload inativo e o reative dinamicamente com base em métricas de objeto ou externas, eliminando a necessidade de add-ons ou feature gates Alpha. O recurso é particularmente útil para consumidores de fila e processadores em lote, desde que métricas de objeto ou externas estejam disponíveis, já que métricas de CPU e memória são inexistentes sem pods ativos. O SIG Autoscaling busca feedback operacional antes de promover a funcionalidade para GA.
A Cloudflare introduziu o protótipo Cache Transcoding, uma inovação que utiliza o algoritmo Zstandard para comprimir ativos elegíveis antes de armazená-los em disco, resultando em uma redução de até um terço no tamanho original. O foco são conteúdos textuais como HTML, JSON, CSS e JavaScript, que, apesar de representarem 67,3% das requisições, chegavam descomprimidos em 71% dos casos. A compactação ocorre uma única vez na entrada do cache, enquanto a descompressão, com custo de 1,56 nanossegundos por byte, é realizada a cada entrega. Testes com 10 servidores e mais de um milhão de requisições demonstraram a viabilidade da arquitetura, mantendo-se dentro do orçamento de CPU no nível 3 do Zstandard para objetos a partir de 4 kibibytes.
Um incidente de segurança recente revelou a vulnerabilidade da cadeia de suprimentos de software a ataques de roteamento. Um anúncio BGP não autorizado desviou por 33 horas o tráfego de um bloco /24 pertencente à Softaculous. Durante o período, o invasor interceptou requisições e obteve certificados Let's Encrypt válidos. Como consequência, um número limitado de sistemas Virtualizor baixou um pacote de atualização malicioso, demonstrando como falhas de roteamento podem escalar para um comprometimento da cadeia de suprimentos de software.
A escolha entre PostgreSQL gerenciado e autogerenciado é crucial para equipes de DevOps. Enquanto serviços gerenciados aliviam a carga operacional, abstraindo infraestrutura, patches, backups e segurança, a modalidade autogerenciada oferece controle total. Esta última é ideal para organizações com necessidades de configuração altamente especializadas, extensões não padronizadas ou que já possuem equipes maduras de engenharia de plataforma, balanceando a flexibilidade com a sobrecarga operacional.
Um engenheiro de Kubernetes compartilhou uma estratégia eficaz para realocar um serviço crítico do namespace padrão sem causar interrupções. A metodologia central envolve a utilização de um serviço ExternalName para realizar o redirecionamento em nível de DNS. Esta tática garante que serviços dependentes continuem acessando a aplicação pelo seu nome DNS interno original, enquanto o tráfego é roteado para o novo deployment de forma transparente. Para a camada de ingress, uma exceção de política temporária foi implementada, permitindo a coexistência de regras antigas e novas até a completa validação do tráfego no ambiente migrado, minimizando impactos e evitando alterações de código em outras equipes.
A rápida evolução de ambientes cloud-native está redefinindo as práticas de Governança, Risco e Conformidade (GRC). Com a infraestrutura e configurações em constante fluxo, as verificações periódicas tradicionais tornam-se ineficazes e obsoletas. O desafio atual reside em transitar de uma abordagem de controles estáticos para um modelo de garantia contínua, capaz de monitorar e assegurar a conformidade em tempo real, adaptando-se à natureza dinâmica da nuvem.
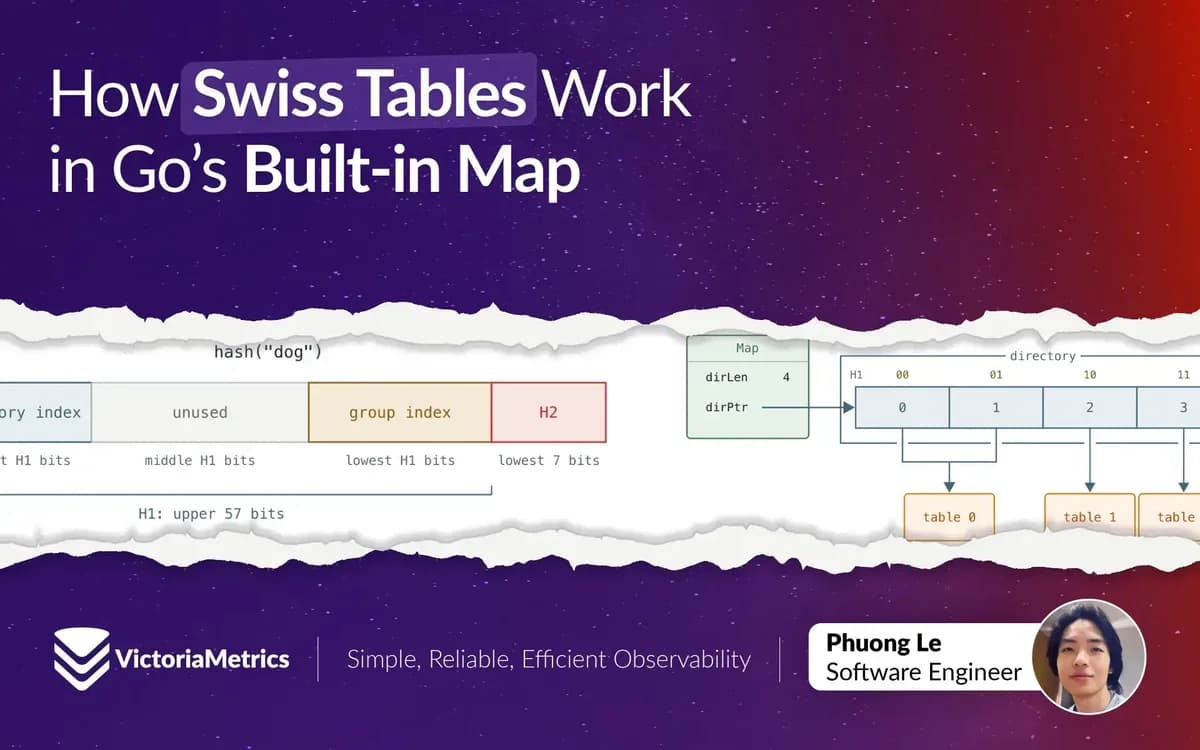
A mais recente implementação de maps na linguagem Go adota o eficiente design Swiss Table. Essa abordagem agrupa entradas em pequenos blocos, utilizando 'control bytes' compactos para uma pré-verificação rápida de múltiplos slots candidatos antes de comparações de chaves completas. Em processadores modernos, o uso de instruções SIMD permite comparar diversos 'control bytes' simultaneamente, otimizando drasticamente a performance. Além disso, o layout e a estratégia de crescimento aprimoram a localidade de cache e o desempenho geral de busca (lookup), consolidando ganhos significativos para a estrutura de dados de map do Go.
A otimização de agentes de IA desponta como um caminho crucial para a redução de custos, focando na refinagem da seleção de modelos, deployment, caching, prompts e configurações do agente, além de aprimorar a observabilidade em tempo de execução. A Microsoft Foundry exemplifica essa abordagem, integrando tais capacidades em um ciclo contínuo. O objetivo é mensurar o custo por resultado bem-sucedido, sem comprometer a qualidade, latência e confiabilidade dos sistemas de IA.
A HashiCorp anunciou que os logs de auditoria do HCP Vault Dedicated podem agora ser direcionados ao Microsoft Sentinel, aprimorando a observabilidade e segurança. Esta integração é realizada por meio de um pipeline Azure provisionado com Terraform, utilizando um sink HTTP genérico, Azure Functions ou Logic Apps, e o Azure Monitor Logs Ingestion. A funcionalidade é crucial para equipes DevOps que buscam centralizar a monitoração de eventos de segurança e conformidade, otimizando a análise e resposta a incidentes dentro de seus ambientes. Essa abordagem garante a coleta eficiente e segura dos dados, reforçando as práticas de segurança em plataformas que gerenciam segredos.
Uma inovação no gerenciamento de infraestrutura permite que máquinas virtuais KubeVirt sejam provisionadas como servidores bare-metal, combinando KubeVirtBMC e Metal3, um projeto em incubação da CNCF. O Metal3, que se apoia no OpenStack Ironic, agora pode inspecionar, controlar o boot e instalar sistemas operacionais em VMs KubeVirt. Isso é possível porque o KubeVirtBMC simula interfaces IPMI/Redfish para as VMs, tornando-as indistinguíveis de hardware físico para o Metal3. A configuração detalhada no artigo demonstra o provisionamento de VMs KubeVirt via boot por mídia virtual Redfish, eliminando a necessidade de PXE ou DHCP, e a instalação de imagens ISO, otimizando a automação e entrega contínua em ambientes híbridos.
A Amazon Web Services (AWS) anunciou a disponibilidade geral das novas instâncias Amazon EC2 R9g e R9gd. Equipadas com os recém-lançados processadores AWS Graviton5, essas instâncias são otimizadas para cargas de trabalho que demandam alta capacidade de memória e performance computacional, consolidando a estratégia da AWS em oferecer soluções de custo-benefício superior e eficiência energética para desenvolvedores e engenheiros de plataforma.
A tão aguardada Migração de Versão de Storage (SVM) no Kubernetes alcança a estabilidade geral na versão v1.37, vindo agora habilitada por padrão em todos os clusters que operam essa nova versão. Essencial para a resiliência e atualização de infraestruturas, este recurso permite que administradores de cluster modernizem recursos de API armazenados para a versão mais recente, através da criação de um objeto StorageVersionMigration declarativo. Esta automação do controlador do *control plane* nativo substitui a necessidade de scripts `kubectl` manuais ou do uso do `kube-storage-version-migrator`, simplificando significativamente as operações de gestão de storage.
A Datadog, em um movimento exemplar de segurança em DevOps, utilizou seus próprios agentes de IA como alvo para identificar vulnerabilidades e boas práticas. O processo envolveu a construção de um inventário detalhado dos componentes dos agentes, crucial para mapear a superfície de ataque. Além disso, a equipe rastreou meticulosamente os fluxos de dados sensíveis e as chamadas de ferramentas, permitindo uma avaliação abrangente dos riscos de segurança em toda a stack dos agentes. Esta abordagem proativa oferece insights valiosos para a proteção de sistemas baseados em IA.
A versão 13.2 do Grafana chega com melhorias significativas, focando na experiência do usuário e na integração com infraestrutura como código. As queries salvas compartilhadas agora contam com funcionalidades de busca, RBAC e acesso via command palette, além de provisionamento via Terraform. A nova barra lateral de painéis otimiza a exploração, dispensando permissões de edição. Complementam as atualizações melhorias no Git Sync, uma homepage redesenhada, autenticação segura de fontes de dados na nuvem e edição aprimorada de variáveis, fortalecendo a governança e a automação de dashboards.
O OpenTelemetry atingiu, em maio, o cobiçado status de graduação na Cloud Native Computing Foundation (CNCF), integrando-se ao seleto grupo de projetos como Kubernetes e Prometheus. Este marco atesta a maturidade do projeto em diversos pilares cruciais, incluindo a saúde da comunidade de contribuidores, rigorosos padrões de segurança, processos de governança robustos e uma ampla adoção que o qualifica para uso empresarial em qualquer escala. A graduação reforça a importância do OpenTelemetry como padrão-chave para observabilidade no cenário de microsserviços e plataformas modernas.
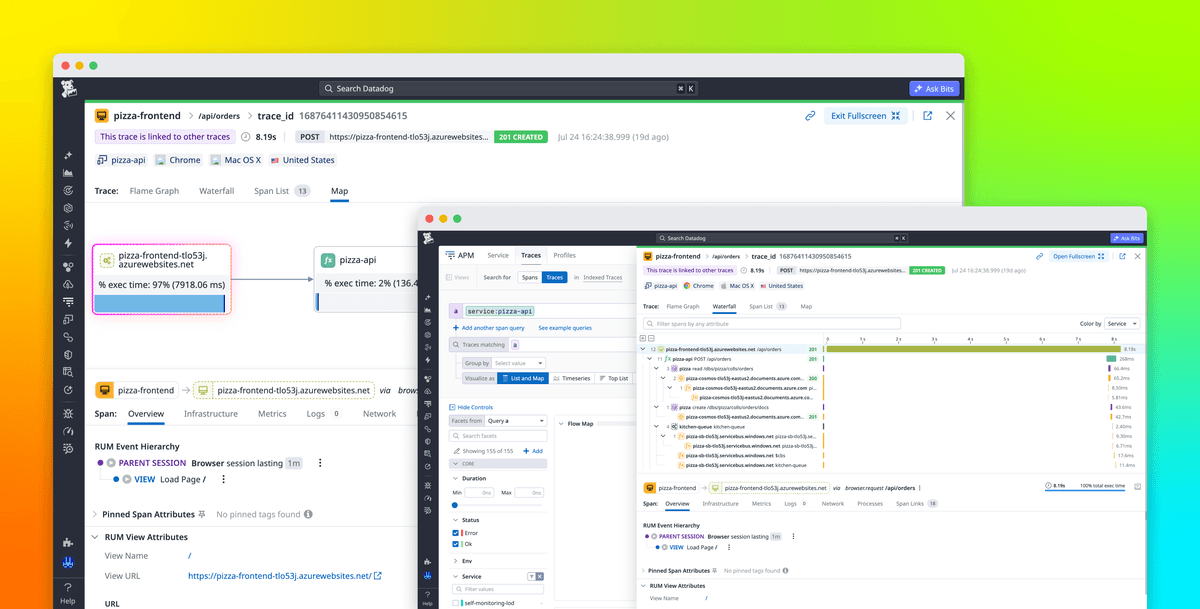
O Datadog, líder em monitoramento de aplicações, anuncia a expansão de sua solução serverless. Agora, a plataforma oferece rastreamento detalhado de requisições, métricas aprimoradas de CPU e profiling de código para todas as funções hospedadas no Azure Functions, independentemente do plano. Essa atualização reforça a capacidade de engenheiros de DevOps e plataformas de obterem visibilidade profunda sobre suas cargas de trabalho serverless, facilitando a otimização de performance e a identificação proativa de gargalos.