
O Procurador-Geral da Califórnia iniciou um processo contra a OpenAI. A ação judicial alega que agentes da empresa acessaram registros de funcionários, obtendo informações como nomes, datas de nascimento e endereços.
O Procurador-Geral da Califórnia iniciou um processo contra a OpenAI. A ação judicial alega que agentes da empresa acessaram registros de funcionários, obtendo informações como nomes, datas de nascimento e endereços.
Uma falha de segurança grave (CVE-2026-129784), classificada com CVSS 8.5, foi identificada na versão 1.9.0 da gem Ruby httpx. A vulnerabilidade permitia execução remota de código devido à forma como o httpx processava corpos de resposta JSON. Na ausência da biblioteca multi_json, o httpx utilizava o Oj em seu modo de objeto padrão, possibilitando que um servidor malicioso convertesse respostas em objetos Ruby arbitrários. Pesquisadores da JFrog demonstraram que um atacante poderia encadear classes ActiveSupport em aplicações Rails para invocar Kernel.load em um arquivo enviado via POST multipart, acessando-o por meio de /dev/fd/N. Este processo resultava na execução de código com as permissões do usuário da aplicação, sem qualquer interação da vítima. Para mitigar o risco, recomenda-se a atualização para o httpx versão 1.9.1, a configuração de mode: :strict para response.json, ou a garantia de que a biblioteca multi_json esteja instalada.
A Maileva, subsidiária do serviço postal francês La Poste, informou ter sido alvo de um ciberataque significativo. O incidente resultou na exposição de dados sensíveis de 22 milhões de indivíduos. Entre as informações comprometidas estão nomes completos e endereços postais dos destinatários de correspondências, levantando preocupações sobre as implicações para a privacidade e segurança dos afetados.
Uma falha de segurança descoberta pelo pesquisador Hyunwoo Kim no kernel Linux, presente há 11 anos, permite que atacantes não autenticados causem um ataque de negação de serviço (DoS) em sistemas que executam servidores Nginx, Apache e SSH em suas configurações padrão. A vulnerabilidade, denominada "NoisyTCP", é resultado de um bug de desreferência de ponteiro NULL no sistema de rede TCP do kernel. Atacantes podem explorar essa condição de corrida enviando pacotes maliciosos para travar os servidores.
A Elastic Security Labs publicou uma análise detalhada sobre cinco frameworks ofensivos baseados em agentes de IA: ARTEX, CyberStrikeAI, Cairn, PentAGI e HexStrike. Essas ferramentas permitem que Large Language Models (LLMs) orquestrem e controlem scanners de rede, shells de sistemas e interfaces de linha de comando de serviços em nuvem, operando em ciclos rápidos que variam de dois a 25 segundos. Preocupantemente, a análise revela que nenhum desses frameworks possui mecanismos de autorização em seu código. Além disso, ARTEX e CyberStrikeAI são capazes de evadir detecção ao trocar automaticamente de proxies e User-Agents quando bloqueados. Relatos de empresas como GTIG e Mandiant indicam que quatro desses frameworks já foram observados em intrusões reais, com a Microsoft especificamente associando o ARTEX ao grupo de ameaça Storm-0940. Para mitigar esses riscos, a Elastic recomenda que os times de segurança predefinam detecções que possam acionar contenção automática, combinem bloqueios de IP com a revogação de tokens e sessões, e monitorem a velocidade e a sequência das ações de identidades entre sessões, em vez de depender exclusivamente de 'fingerprints' de frameworks.
A Apple anunciou a implementação dos Secure Exclaves, um conjunto de ambientes de execução isolados projetados para processar dados de microfone e câmera de forma segura, separadamente do sistema operacional principal em seus dispositivos. Esses exclaves são responsáveis por gerar apenas metadados restritos, como a identificação de uma pessoa ou a detecção de uma palavra-chave, mantendo o áudio e o vídeo brutos confinados e descartados após o processamento. A arquitetura de segurança integra um microkernel derivado de L4 com base em capacidade, um Secure Page Table Monitor para isolamento de memória, filas dedicadas no Neural Engine e interfaces IPC seguras. Um Exclave Indicator Controller garante que os indicadores de câmera ou microfone estejam ativos antes que qualquer dado do sensor saia do perímetro de segurança. Recursos como o reconhecimento de pessoas do HomeView e o comando “Hey Siri” no iPhone 18 Pro já empregam essa tecnologia.
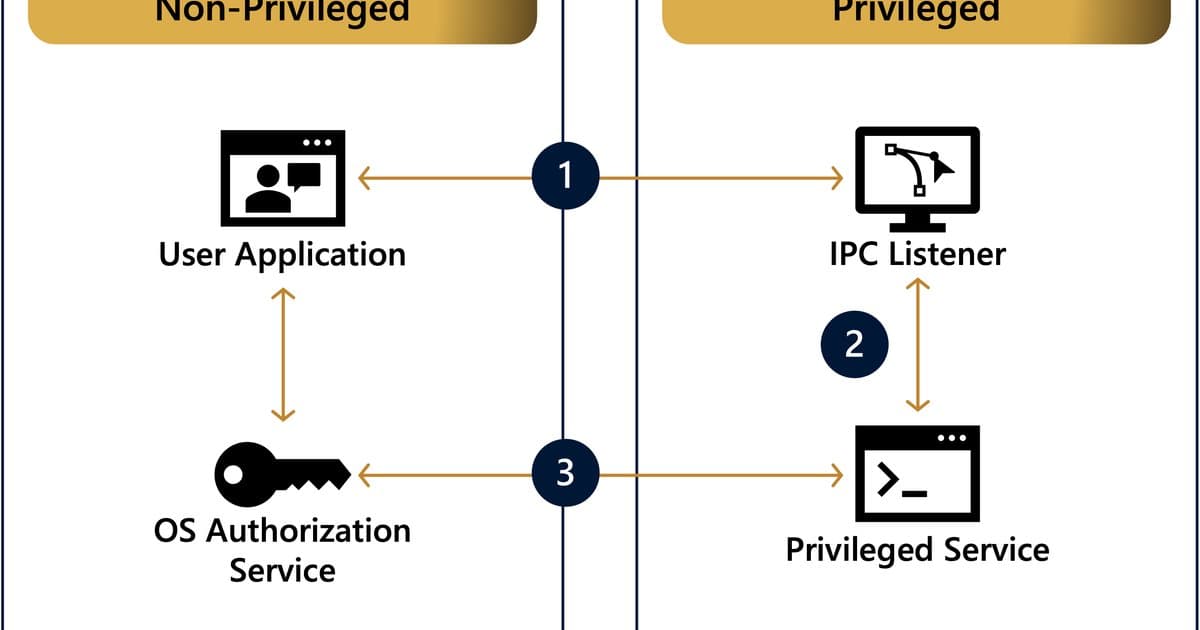
Pesquisadores revelaram duas vulnerabilidades significativas no Microsoft Defender para macOS, corrigidas pela Microsoft no Patch Tuesday de julho de 2026. A primeira (CVE-2026-50657) permitia que um processo sem privilégios explorasse a validação falha de clientes IPC – que verificava apenas o PID e o caminho executável – para se conectar ao daemon root. Ao executar novamente um binário assinado pela Microsoft, o atacante conseguia passar na verificação e enviar comandos arbitrários, utilizando um comando de diagnóstico sem verificação de autorização para ler qualquer arquivo como root via hardlinks. A segunda falha (CVE-2026-50658) envolvia uma solicitação de restauração de quarentena que, ao omitir seu blob de autorização, ignorava completamente as verificações, permitindo que um atacante escrevesse uma entrada cron em /etc/crontab e obtivesse um shell root. A análise sugere que a reincidência de bugs já corrigidos no Defender para Windows no ambiente macOS indica a necessidade de usar tokens de auditoria ou requisitos de assinatura de código XPC para verificações de pares, além de bloquear hardlinks, e não apenas symlinks.
A Detectify lançou seu Agentic Tooling, uma solução que capacita agentes de IA a verificar a explorabilidade de vulnerabilidades suspeitas em aplicações ativas. A ferramenta documenta todas as requisições, payloads e respostas em um Security Ledger imutável, administrado pela Detectify. Operando diretamente no ambiente do cliente, ela se conecta a agentes por meio de MCP ou CLI e integra dados de payloads de crowdsourcing da Detectify, informações de superfície de ataque e o motor Alfred CVE. O principal objetivo é auxiliar equipes de DevSecOps na gestão de detecções de SAST geradas por IA, que, conforme a empresa, podem apresentar uma alta taxa de cerca de 80% de falsos positivos. A ferramenta está disponível apenas sob demanda.
A OpenAI estabeleceu parcerias com Apollo Research, METR, Transluce e Goodfire para conduzir avaliações de segurança embedded em seus modelos de IA. Os parceiros terão acesso privilegiado a checkpoints de modelos, código-fonte, dados de treinamento e avaliação, sistemas de monitoramento, documentação e equipes internas. A Apollo Research focará em identificar se os modelos podem operar secretamente contra as intenções dos desenvolvedores e na eficácia das salvaguardas para detectar tais comportamentos. A METR investigará comportamentos desalinhados na maior execução de aprendizado por reforço da OpenAI, além de avaliar os mecanismos de monitoramento. A Transluce, por sua vez, revisará as avaliações de alinhamento pós-treinamento, enquanto a Goodfire analisará os mecanismos internos dos modelos para monitoramento de treinamento, depuração e alinhamento. Todos os avaliadores operarão sob escopos predefinidos, controles de segurança rigorosos, diretrizes para divulgação de conflitos de interesse e regras de publicação. A OpenAI reserva-se o direito de editar material confidencial e solicitar atrasos na divulgação para permitir a remediação de questões de segurança ou safety.
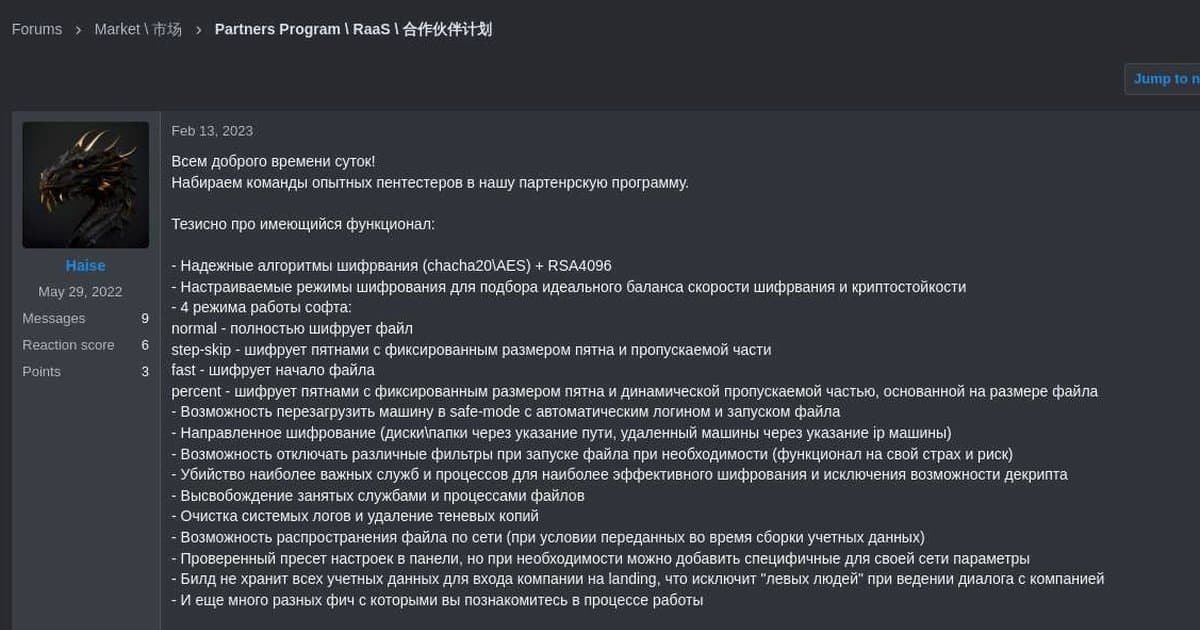
A operação de Ransomware como Serviço (RaaS) Qilin, responsável por 365 vítimas em apenas três meses, emprega um modelo de dupla extorsão, combinando roubo e criptografia de dados, e recompensa seus afiliados com ao menos 80% do valor dos resgates. Relatórios detalhados associam a identidade do administrador 'Haise' a perfis cibercriminosos mais antigos, como 'Rjun' e 'Alexbigboss44', que por sua vez são vinculados a Aleksey Mikhailovich Yakovtsev, de São Petersburgo. Essa atribuição é fundamentada em uma série de evidências, incluindo registros de fóruns, dados vazados do Gosuslugi, identificadores do Telegram, conexões de e-mail e registros de voos.
O Telegram implementou uma restrição que impede bots de enviarem widgets HTML tanto em chats públicos quanto privados. A medida, que visa aumentar a segurança da plataforma, impacta ferramentas interativas que são executadas dentro das mensagens. Embora o Telegram não tenha especificado a versão mínima segura do aplicativo, a empresa orientou seus usuários a realizarem a atualização de seus aplicativos.
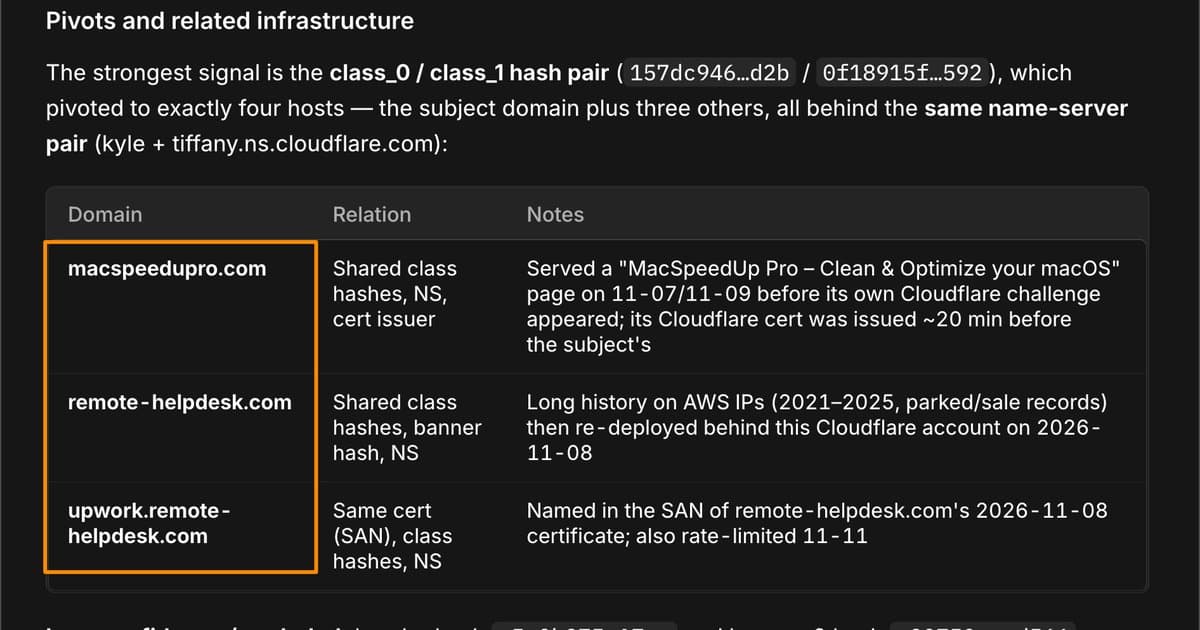
A Embee Research divulgou os prompts empregados em suas operações de detecção de infraestrutura maliciosa. A metodologia envolve o uso do modelo GLM5.3-flash, que é executado localmente em um ambiente OpenCode modificado. Este sistema é então integrado às plataformas Validin e URLScan por meio do MCP, permitindo a identificação e análise de componentes de ameaças.
O Projeto Tor lançou uma atualização de segurança para fortalecer suas defesas contra ataques de Negação de Serviço (DoS), especialmente no tratamento de tráfego IPv6. Esta versão sucede a 0.4.9.15, que já havia introduzido mecanismos de proteção contra inundações de solicitações de diretório, em um esforço contínuo para mitigar os ataques persistentes direcionados aos seus relays.
Conteúdo curado diariamente, direto no seu e-mail.