
Embee Research detalha metodologia para detecção de infraestrutura de ameaças com modelos locais
Aprofundamento CEVIU
Aprofundamento
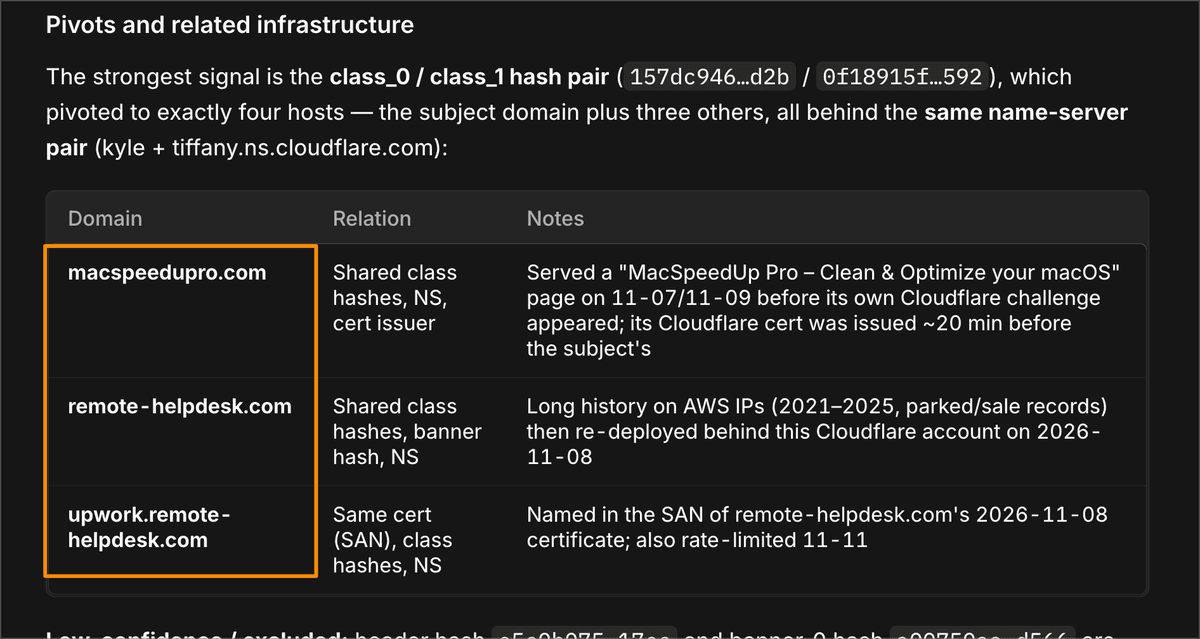
A Embee Research detalhou uma metodologia para detectar infraestruturas maliciosas, usando prompts específicos com o modelo GLM5.3-flash. Este modelo opera localmente em um ambiente OpenCode modificado, que remove funcionalidades de bash/uso de computador. A solução se integra com plataformas de inteligência de ameaças como Validin e URLScan, por meio do MCP (Multi-platform Control Panel), para identificar e analisar componentes de ameaças. A metodologia provou-se eficaz ao identificar infraestrutura relacionada ao grupo UNC6671, explorando similaridades em hashes de classe e em arquivos carregados por páginas de campanhas maliciosas, como nome de arquivo e hash.
O que mudou
Em 1 de julho de 2026, o CEVIU noticiou o "Uso de IA local para testes de invasão e pesquisa de segurança", destacando o GLM 5.1 em nuvem. A nova metodologia da Embee Research mostra uma evolução para o GLM5.3-flash executado localmente, em um ambiente OpenCode adaptado. Enquanto a cobertura anterior focava na aplicação de IA para testes de invasão e detecção de vulnerabilidades, a notícia atual detalha a aplicação específica para detecção de infraestrutura maliciosa, integrando-se a serviços como Validin e URLScan.
Por que isso importa
Para os profissionais de segurança da informação, a abordagem da Embee Research oferece uma ferramenta promissora na detecção proativa de infraestruturas de ameaças. A capacidade de utilizar modelos de IA localmente para analisar indicadores de comprometimento, como hashes de classe e nomes de arquivos, pode agilizar a resposta a incidentes. A integração com plataformas como Validin e URLScan amplifica a inteligência disponível, permitindo uma visão mais completa sobre a atuação de grupos como o UNC6671. Isso representa um avanço para fortalecer as defesas corporativas contra ataques direcionados.
Linha do tempo
CEVIU noticiou uso de IA local para testes de invasão com GLM 5.1.
Embee Research detalha metodologia com GLM5.3-flash para detecção de infraestrutura de ameaças.
Perguntas frequentes
O que é o GLM5.3-flash?
O GLM5.3-flash é um modelo de linguagem abrangente (LLM) que, na metodologia da Embee Research, é executado localmente. Ele é utilizado para processar prompts e identificar padrões em dados que podem indicar infraestrutura maliciosa, como similaridades em hashes ou nomes de arquivos.
Qual a função do OpenCode modificado neste sistema?
O OpenCode modificado serve como o ambiente onde o modelo GLM5.3-flash é executado. Sua modificação para remover o uso de bash e funções de computador visa garantir um ambiente controlado e focado na análise de segurança, sem funcionalidades extras que possam ser exploradas ou comprometer o processo.
Como a integração com Validin e URLScan contribui para a detecção de ameaças?
A integração com Validin e URLScan, feita através do MCP, permite que o sistema utilize a vasta base de dados dessas plataformas de inteligência de ameaças. Isso enriquece a análise do GLM5.3-flash, fornecendo contexto adicional e possibilitando a correlação de dados para uma identificação mais precisa e abrangente de infraestruturas maliciosas.
Fontes
- embeeresearch.iofonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 17 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação