
Operação de ransomware Qilin: o perfil do provável operador divulgado
Aprofundamento CEVIU
Aprofundamento
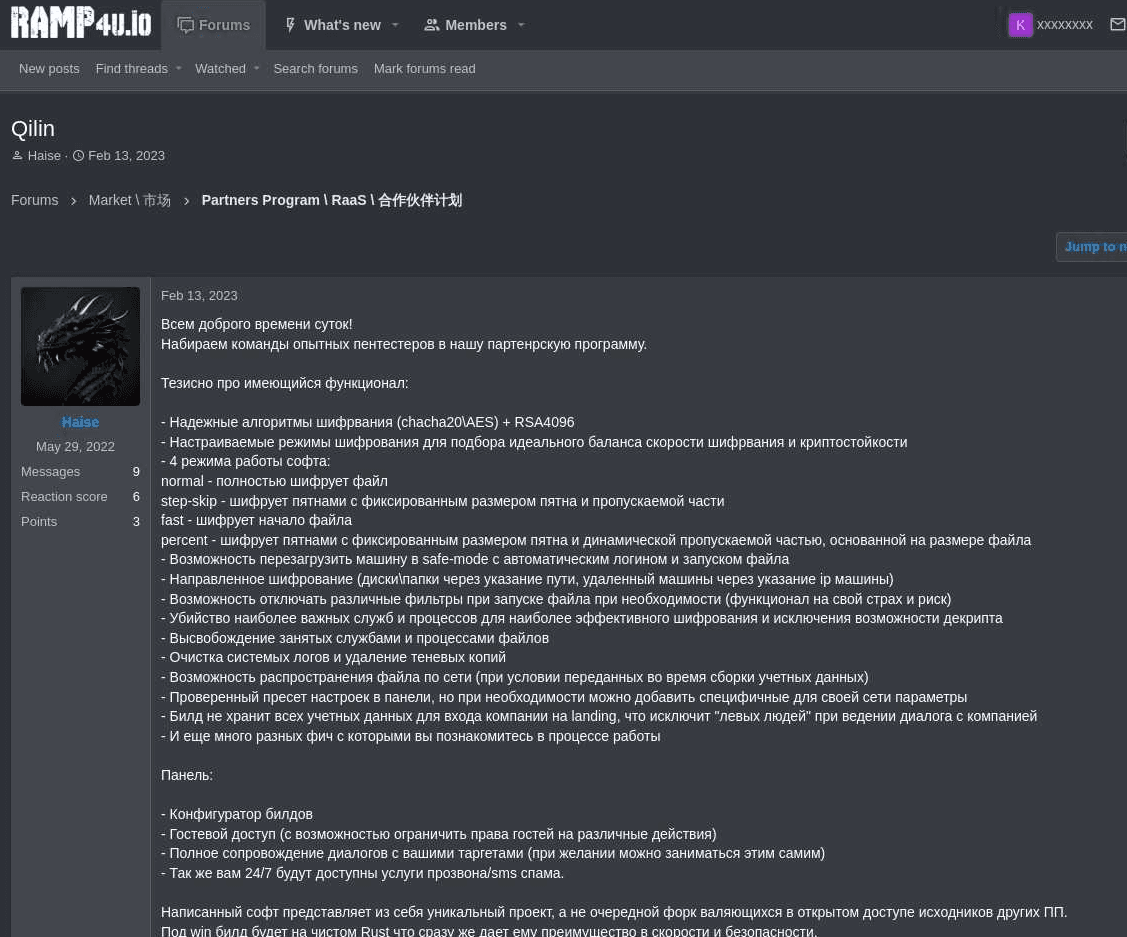
A operação de ransomware Qilin, que atua desde setembro de 2022, emergiu como um dos programas de Ransomware como Serviço (RaaS) mais ativos, com 365 vítimas confirmadas nos últimos três meses. O grupo utiliza o modelo de dupla extorsão, roubando dados sensíveis antes de criptografar os sistemas, e ameaça publicar os arquivos caso o resgate não seja pago. A Qilin oferece aos seus afiliados uma fatia de pelo menos 80% do valor dos resgates, atraindo hackers para implementar seu ransomware. Diferente de outras parcerias russas, a Qilin aceita afiliados que falam inglês e já colaborou com grupos como Scattered Spider e RansomHub.
A investigação aponta que o administrador da Qilin, conhecido como 'Haise', é Aleksey Mikhailovich Yakovtsev, de 36 anos, residente em São Petersburgo, Rússia. Essa atribuição é resultado de uma análise de evidências digitais que conectam 'Haise' a perfis cibercriminosos mais antigos, como 'Rjun' e 'Alexbigboss44'. A investigação usou registros de fóruns de cibercrime (incluindo o RAMP, apreendido pelo FBI em janeiro de 2026), dados vazados do Gosuslugi (plataforma digital russa de serviços estatais), identificadores do Telegram, conexões de e-mail e registros de voos. As informações detalham uma progressão de atividades criminosas, desde fraude com cartão de crédito até organização de atividades mais complexas envolvendo malware e botnets.
O que mudou
Em 9 de outubro de 2026, o CEVIU noticiou 'Principal Suspeito de Ransomware Qilin Extraditado para a Alemanha', que tratava da extradição de um cidadão russo de 28 anos, supostamente ligado à Qilin. A notícia atual, de 17 de novembro de 2026, aprofunda as investigações, identificando Aleksey Mikhailovich Yakovtsev, de 36 anos, como o provável administrador principal, 'Haise', e traçando seu histórico de pseudônimos e atividades cibercriminosas. Enquanto a extradição anterior focava em um suspeito, a informação mais recente revela detalhes sobre o líder da operação.
Por que isso importa
Para profissionais de segurança da informação, a identificação detalhada do operador por trás da Qilin, Aleksey Mikhailovich Yakovtsev, oferece uma visão mais profunda sobre as táticas e a evolução de um dos grupos de ransomware mais ativos. A análise das falhas de segurança operacional que levaram à sua desanonimização pode servir de base para estratégias de inteligência de ameaças. Entender como diferentes pseudônimos e históricos digitais foram conectados é crucial para aprimorar as técnicas de atribuição e fortalecer a defesa contra ataques RaaS, especialmente aqueles que operam em larga escala e com modelos de dupla extorsão.
Linha do tempo
Um cidadão russo de 28 anos, supostamente envolvido com a Qilin, foi extraditado do Japão para a Alemanha.
Detalhes sobre a identidade do provável administrador da Qilin, 'Haise' (Aleksey Mikhailovich Yakovtsev), são divulgados.
Perguntas frequentes
Quem é o provável administrador do grupo de ransomware Qilin?
A investigação associa a identidade do administrador 'Haise' a Aleksey Mikhailovich Yakovtsev, um homem de 36 anos residente em São Petersburgo, Rússia. Essa atribuição é baseada em uma análise de perfis cibercriminosos anteriores, como 'Rjun' e 'Alexbigboss44'.
Quais evidências foram usadas para identificar o operador da Qilin?
As evidências incluem registros de fóruns de cibercrime (como o RAMP), dados vazados do Gosuslugi (plataforma digital russa), identificadores do Telegram, conexões de e-mail e registros de voos. Ferramentas de inteligência cibernética como Intel 471, Flashpoint, IntelHawk e Spycloud foram cruciais na coleta e análise dessas informações.
Qual é o modelo de operação do grupo Qilin?
A Qilin opera com um modelo de Ransomware como Serviço (RaaS) e emprega a tática de dupla extorsão. Isso significa que eles roubam dados sensíveis das vítimas antes de criptografar seus sistemas e ameaçam publicar as informações caso o resgate não seja pago.
Quantas vítimas a Qilin já reivindicou e desde quando opera?
A operação de ransomware Qilin tem reivindicado pelo menos 365 organizações como vítimas nos últimos três meses. O grupo opera desde setembro de 2022 e é considerado um dos programas de afiliados de ransomware mais ativos globalmente.
Fontes
- krebsonsecurity.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 17 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação