
EDR em servidores Linux: painel verde nem sempre significa visibilidade de segurança
Aprofundamento CEVIU
Aprofundamento
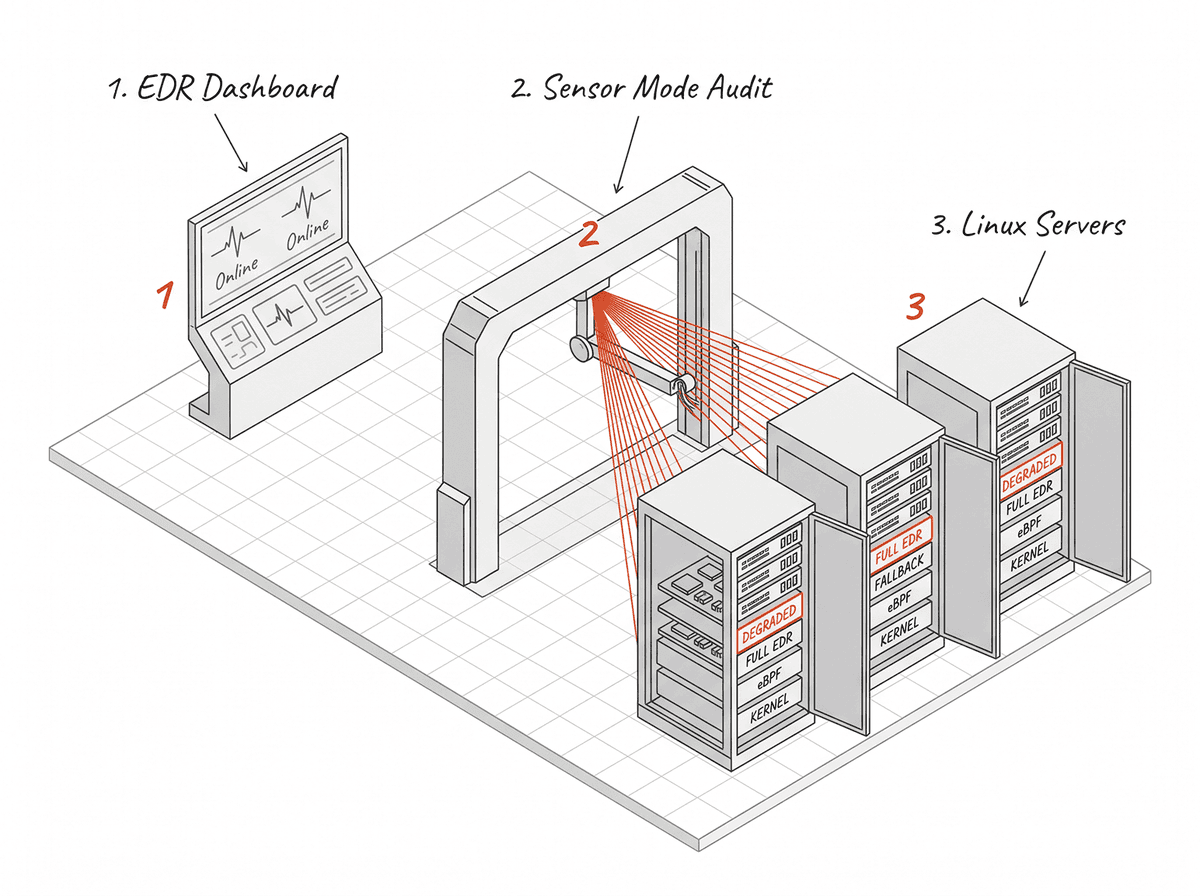
O ponto central da notícia é simples e incômodo: o painel de EDR mostra o servidor Linux como saudável, mas o sensor pode estar coletando pouca ou nenhuma telemetria. As causas citadas são incompatibilidade com o kernel e modos degradados do sensor. Ou seja, o status "verde" mede a presença do agente, não a qualidade da visibilidade.
A recomendação é checar a saúde do sensor em cada host antes de ampliar a cobertura ou trocar de fornecedor. As mudanças devem passar por piloto durante atualizações de kernel e ser implantadas em etapas. Containers e resposta a alertas fora do horário comercial precisam de cobertura explícita, e não presumida.
O que mudou
A cobertura anterior não mostra evolução de um mesmo produto, mas traz contexto próximo. Em 18 de fevereiro de 2026, o CEVIU noticiou "Rootkits de Kernel Cegam Ferramentas eBPF e Comprometem a Observabilidade do Sistema", sobre como o kernel pode ser usado para cegar ferramentas de segurança. Em 29 de setembro de 2026, o texto "Containers Deixam de Ser Uma Barreira de Segurança Confiável: Análise de Vulnerabilidades Críticas" tratou de falhas no kernel Linux, como a do subsistema AF_UNIX. A notícia atual aborda outro ângulo, o do sensor que perde dados sem avisar, mas também gira em torno do kernel.
Por que isso importa
Para quem opera TI corporativa, isso significa que o indicador de cobertura de EDR pode estar inflado. Em 27 de outubro de 2026, o CEVIU publicou "A métrica que faz a área de TI parecer mais saudável do que realmente é", sobre indicadores que escondem riscos concentrados. O mesmo raciocínio vale aqui: um relatório com 100% de agentes instalados pode não provar visibilidade real. Em auditorias e em respostas a incidentes, essa diferença pesa. Antes de pagar por mais licenças ou trocar de fornecedor, vale medir a telemetria efetiva por host.
Linha do tempo
CEVIU noticia que rootkits de kernel podem cegar ferramentas de segurança baseadas em eBPF.
CEVIU publica análise sobre containers deixarem de ser barreira de segurança confiável diante de falhas no kernel Linux.
CEVIU noticia como métricas de TI podem parecer mais saudáveis do que a realidade.
Notícia alerta que painel verde de EDR em servidores Linux nem sempre significa visibilidade de segurança.
Perguntas frequentes
Por que um servidor Linux aparece saudável no EDR sem coletar telemetria?
O status do painel pode refletir apenas que o agente está ativo. Incompatibilidades com o kernel ou modos degradados do sensor podem reduzir ou zerar a coleta sem gerar alerta visível.
O que verificar antes de trocar de fornecedor de EDR?
Verifique a saúde do sensor em cada host. Se o problema for compatibilidade de kernel ou modo degradado, a troca pode repetir a falha de visibilidade com outro produto.
Como reduzir o risco em atualizações de kernel?
Teste as mudanças em um piloto durante as atualizações de kernel e implante em etapas. Assim, uma incompatibilidade aparece em poucos hosts antes de atingir a frota inteira.
Containers e plantão fora do horário entram na cobertura?
Só se isso for definido de forma explícita. A recomendação é tratar a visibilidade de containers e a resposta a alertas fora do horário comercial como requisitos próprios, e não como consequência da instalação do agente.
Fontes
- technologymatch.comfonte original
- Categoria
- CEVIU TI
- Publicado
- 28 de outubro de 2026
- Editoria
- CEVIU TI