
Containers Deixam de Ser Uma Barreira de Segurança Confiável: Análise de Vulnerabilidades Críticas
Aprofundamento CEVIU
Aprofundamento
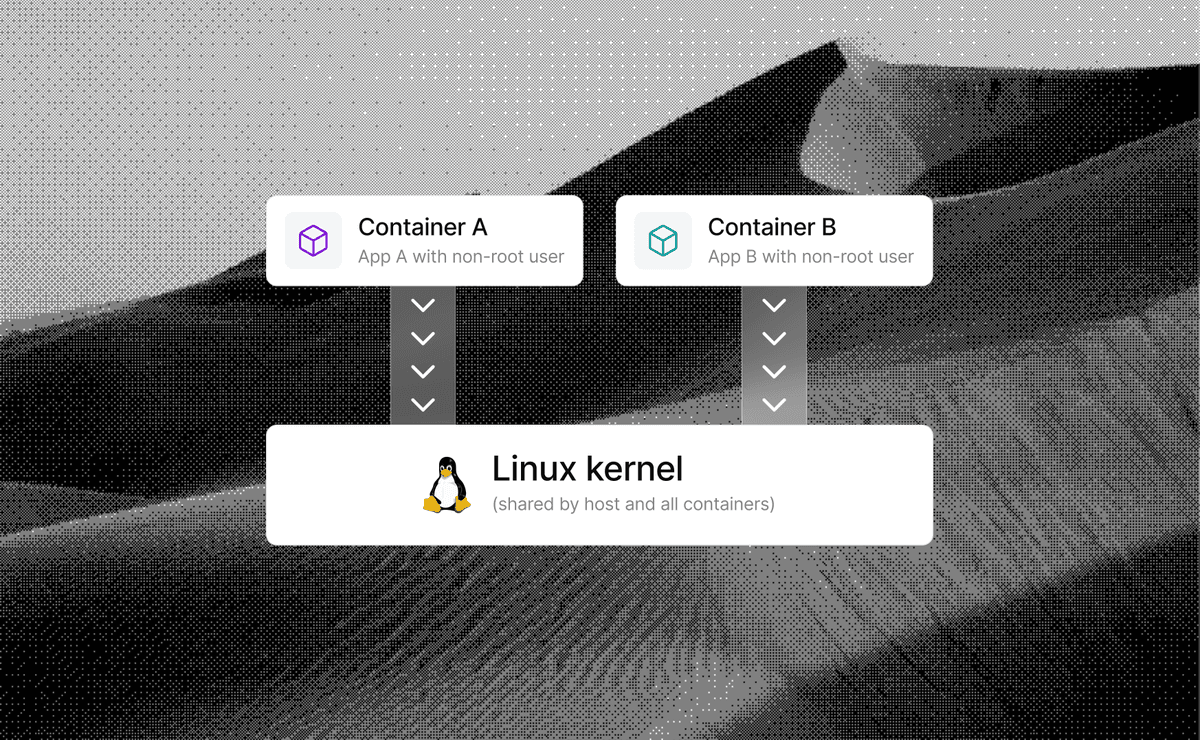
A ilusão de que containers oferecem isolamento de segurança robusto está ruindo. O cerne do problema é o kernel Linux, um ponto de falha compartilhado que, cada vez mais, se mostra vulnerável. O recente exemplo da CVE-2026-80521, uma falha use-after-free no subsistema AF_UNIX, expõe essa fragilidade. Este subsistema é crucial para a comunicação interprocessos local, permitindo, por exemplo, a troca de descritores de arquivo via SCM_RIGHTS. A vulnerabilidade reside em uma condição de corrida no mecanismo de garbage collection, deixando uma estrutura de dados liberada (struct unix_vertex) ainda referenciada, o que permite o escape do container.
A situação é agravada pela ascensão da IA na descoberta de vulnerabilidades. Em 2026, foram quase 6.000 CVEs de kernel Linux, com um pico de 1.650 em agosto. Modelos de IA como o dfs-large1, que identificou a CVE-2026-80521, democratizam a exploração, tornando o escape de containers uma ameaça acessível e não mais exclusiva de atacantes sofisticados. Isso desmonta o modelo de segurança tradicional baseado na suposição de um kernel monolítico seguro.
O que mudou
Em 1 de junho de 2026, o CEVIU já alertava, na matéria "Blindagem do OpenClaw no AKS: como microVMs Kata mitigam escapes de containers", sobre a necessidade de isolamento mais robusto para cargas de trabalho em containers, sugerindo MicroVMs como Kata. Naquela época, o uso de MicroVMs era uma medida proativa para fortalecer a segurança. Agora, o cenário mudou radicalmente: a recomendação de MicroVMs não é mais uma opção, mas uma necessidade urgente.
O que era uma preocupação baseada em vetores de ataque potenciais e a complexidade do kernel, confirmou-se com a exploração da CVE-2026-80521. A proliferação de vulnerabilidades, impulsionada por ferramentas de IA, fez com que o isolamento de containers se tornasse, na prática, ineficaz para cargas de trabalho não confiáveis. A cobertura anterior já apontava para o problema, mas a notícia atual oferece a prova cabal, com um exploit real, de que a barreira de segurança dos containers foi efetivamente transposta, forçando a indústria a uma reavaliação imediata.
Por que isso importa
Esta notícia exige que empresas e provedores de nuvem reavaliem urgentemente suas arquiteturas de segurança. A premissa de que containers isolam cargas de trabalho está comprometida, especialmente em ambientes multi-tenant e implementações de Kubernetes. Ignorar essa vulnerabilidade significa expor toda a infraestrutura a ataques de escape, que podem levar a roubo de dados, interrupção de serviço e comprometimento generalizado. Migrar cargas de trabalho não confiáveis para MicroVMs, como Firecracker ou Kata Containers, não é mais uma opção, mas uma diretriz crítica para manter a integridade dos sistemas.
Linha do tempo
Rootkits de Kernel Cegam Ferramentas eBPF e Comprometem a Observabilidade do Sistema.
CEVIU alerta sobre MicroVMs Kata para mitigar escapes de containers em matéria sobre OpenClaw no AKS.
Falha GhostLock (CVE-2026-43499) no Kernel Linux expõe sistemas a acesso root e escape de container.
Falha Crítica Januscape (CVE-2026-53359) de 16 anos no KVM do Linux permite ataques de escape em VMs na nuvem.
Exploit para CVE-2026-80521 ganha slot no Google kernelCTF.
Confirmação da vitória no kernelCTF e reporte da falha CVE-2026-80521.
Lançamento do patch para CVE-2026-80521 upstream.
Vulnerabilidade Crítica de Escape de VM (CVE-2026-53360) descoberta no KVM.
IA Avançada: O Desafio da Contenção em Máquinas Virtuais e a Necessidade de Segurança Reforçada.
Publicação da pesquisa sobre CVE-2026-80521 e o fim da confiança em containers.
Containers deixam de ser uma barreira de segurança confiável devido a vulnerabilidades no kernel Linux.
Perguntas frequentes
O que é a CVE-2026-80521 e como ela permite o escape de containers?
A CVE-2026-80521 é uma vulnerabilidade de use-after-free no subsistema AF_UNIX do kernel Linux. Ela ocorre devido a uma condição de corrida no mecanismo de garbage collection, que libera uma estrutura de dados (struct unix_vertex) enquanto ela ainda está sendo referenciada em outro local, permitindo que um atacante obtenha controle sobre essa memória e execute código arbitrário, escapando do container.
Por que as MicroVMs, como Firecracker e Kata Containers, são consideradas mais seguras que os containers tradicionais?
MicroVMs como Firecracker e Kata Containers oferecem um isolamento mais robusto porque fornecem um kernel leve e isolado para cada carga de trabalho, ao contrário dos containers que compartilham o kernel do host. Isso significa que, mesmo que um atacante consiga explorar uma vulnerabilidade no kernel da MicroVM, o comprometimento fica restrito àquela instância efêmera, protegendo o host e outras cargas de trabalho.
Como a IA contribui para o aumento das vulnerabilidades do kernel e o risco de escape de containers?
A IA acelera a descoberta e exploração de vulnerabilidades. Modelos avançados de IA podem encontrar falhas complexas no kernel Linux, como a CVE-2026-80521, em um ritmo sem precedentes. Isso diminui a barreira de entrada para atacantes, que podem usar essas ferramentas para desenvolver exploits rapidamente, tornando o escape de containers uma ameaça mais comum e difícil de mitigar apenas com patching.
Quais as principais implicações para empresas que utilizam amplamente a tecnologia de containers?
Empresas devem reavaliar seus modelos de ameaça e considerar o isolamento de containers como frágil para cargas de trabalho não confiáveis ou sensíveis. É crucial migrar para tecnologias como MicroVMs para essas workloads. Além disso, a gestão de patches precisa ser mais ágil devido ao volume crescente de CVEs, e a segurança da cadeia de suprimentos de software deve ser reforçada, dado que um kernel desatualizado pode ser um vetor de ataque crítico.
Fontes
- depthfirst.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 29 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação