

A GTIG do Google e a Mandiant identificaram o grupo UNC6508, ligado ao Estado chinês, espionando instituições médicas, acadêmicas e militares norte-americanas por 12 meses sem detecção. O ataque usou o malware Infinitered, projetado para servidores REDCap, para roubar credenciais e e-mails explorando regras de conformidade de conteúdo de domínio, sem depender de ferramentas living-off-the-land. A rede de ofuscação empregou exclusivamente IPs dos EUA, simulando acessos legítimos. O caso exige mudança na postura de detecção: priorizar desvios de identidade e configuração, pois a fase mais evasiva deixou quase nenhum rastro em endpoints ou tráfego de rede.

Todas as notícias
CEVIU Segurança da Informação
Notícias, pesquisas e ferramentas para profissionais de segurança da informação
2141 notícias
A Argus Systems divulgou uma vulnerabilidade crítica de bypass de autenticação PAP no subsistema sppp(4) do OpenBSD, presente desde a importação derivada do FreeBSD em 1999. A falha está na função sppp_pap_input() em sys/net/if_spppsubr.c, onde campos de comprimento controlados pelo atacante são passados diretamente para bcmp, possibilitando autenticação sem credenciais ou heap over-read no kernel. Explorável sem autenticação via PPPoE, permite que servidores maliciosos no mesmo domínio de broadcast assumam identidades legítimas e interceptem tráfego. Confirmada no OpenBSD 7.6, já foi corrigida com verificação rigorosa de comprimento; administradores devem atualizar o código-fonte e recompilar.
Chainguard, BNY, Cisco, Cloudflare, Docker, JPMorganChase, Kyndryl, LTIMindtree e PwC lançaram a coalizão Athena para reforçar a segurança de projetos open source contra ameaças emergentes de IA. O grupo emprega modelos avançados como Project Glasswing (Anthropic) e Daybreak (OpenAI) para detectar vulnerabilidades, corrigi-las em ambiente privado e reconstruir os pacotes como versões endurecidas nas Chainguard Libraries, antes da divulgação coordenada upstream. Alinhado à ordem executiva norte-americana sobre IA, o modelo funciona como uma 'câmara de compensação' cibernética. Até agora, foram processadas mais de 20.000 descobertas, com cerca de 2.000 correções implementadas em 500 projetos; o primeiro ciclo público de divulgação está marcado para julho.
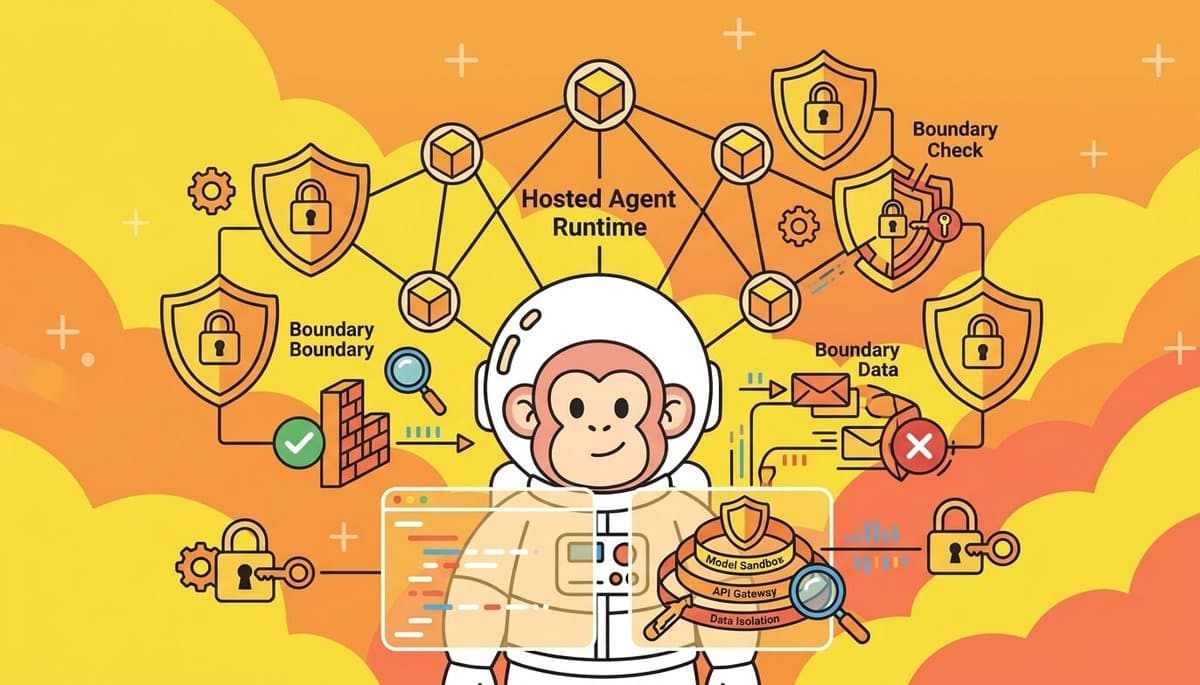
A Pluto Security fez engenharia reversa do runtime dos Claude Managed Agents da Anthropic e identificou o uso do sandbox gVisor, mesmo utilizado no Cloud Cowork. O proxy de credenciais baseado em vault garante isolamento sólido de segredos, e defesas multicamadas mitigam desvios de proxy de rede. Apesar da arquitetura segura, a configuração padrão é permissiva, exigindo que equipes adotem medidas proativas de proteção e hardening dos agentes.
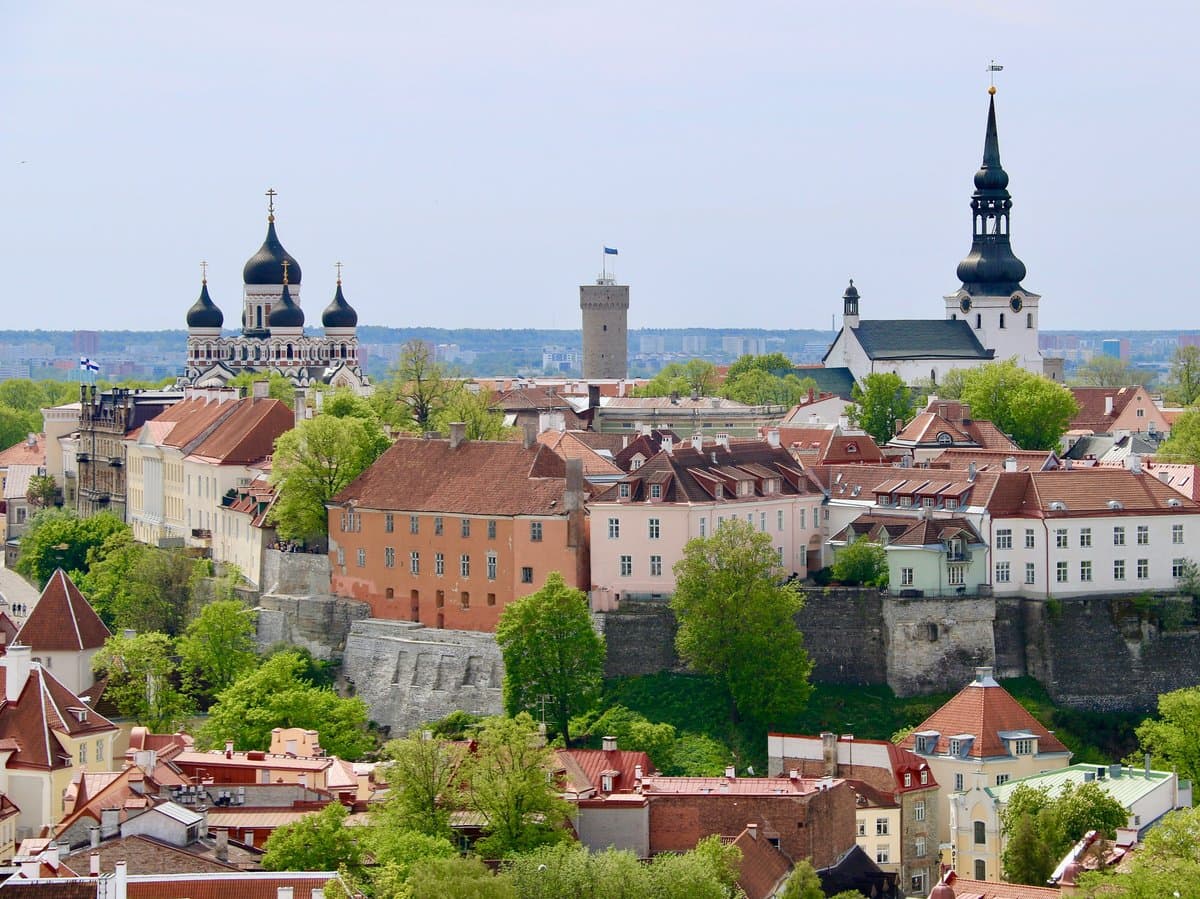
A partir de 31 de agosto, a Estônia passará a colocar automaticamente em quarentena todas as mensagens recebidas do domínio de topo .ru destinadas a servidores públicos. Os destinatários serão alertados para abrir os e-mails apenas com precauções adicionais, medida adotada diante do aumento acentuado de ataques de phishing e malware originados de servidores russos desde 2022, segundo autoridades estonianas.
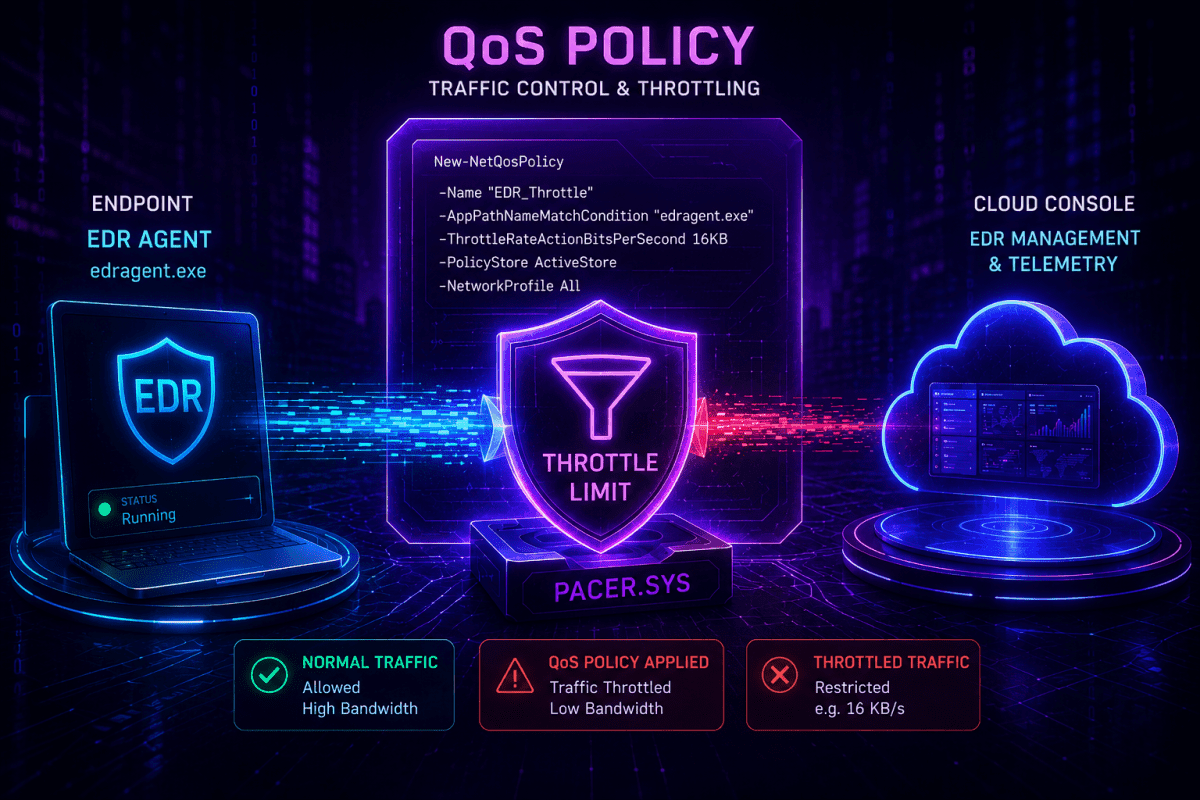
Políticas de Qualidade de Serviço (QoS) no Windows permitem limitar largura de banda de saída por processo ou protocolo. Com privilégios de administrador, invasores aplicam essas regras contra agentes de EDR, prejudicando telemetria, até causar falhas em handshakes TLS e interromper envio de alertas à nuvem. O EDRChoker demonstra automação massiva dessas restrições via PowerShell e WMI. Medidas defensivas incluem auditoria de entradas QoS no ActiveStore, habilitação de logging detalhado dessas ferramentas, monitoramento do Event ID 5857 (NetQosCim) e verificação de persistência de políticas na memória e no registro.

O Semgrep Pro anteriormente executava a análise de taint duas vezes para rastrear dados entre arquivos. Com a adoção do suporte multicore nativo do OCaml 5.0, a equipe refatorou o processo para realizar a análise apenas uma vez. Um profiler personalizado de OCaml confirmou ganhos de desempenho de até 75%, tornando a detecção de vulnerabilidades via taint tracking mais ágil e escalável para equipes de segurança.
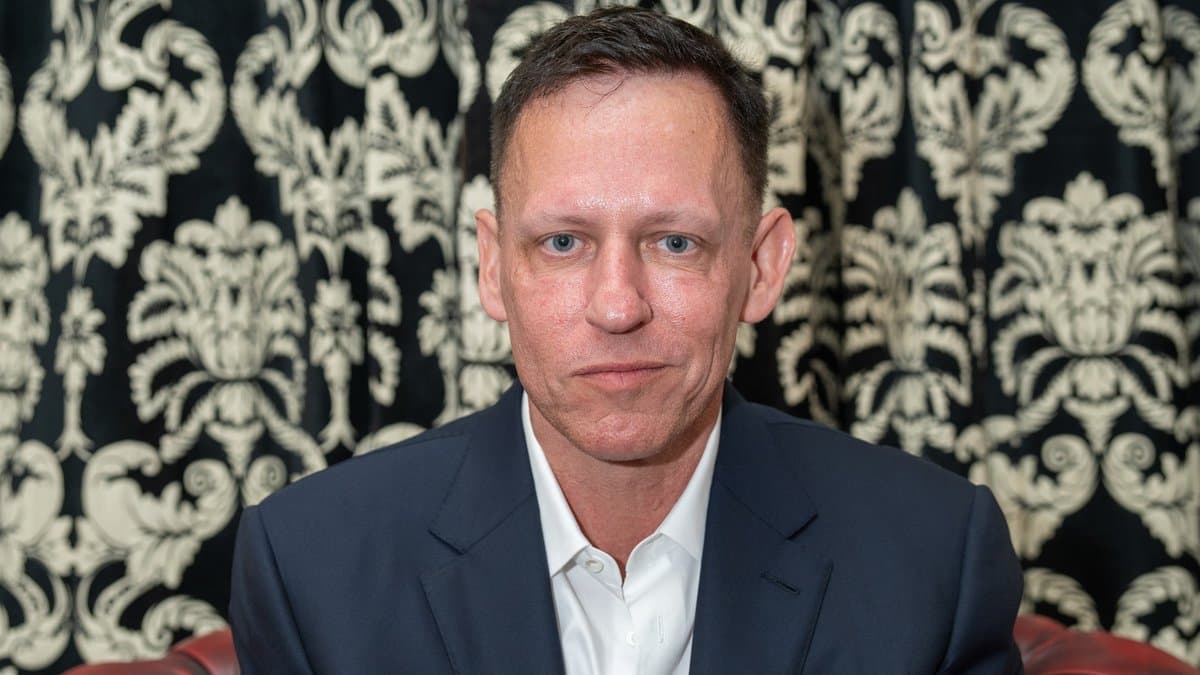
A rede privada Dialog, iniciativa exclusiva de Peter Thiel para líderes empresariais, acadêmicos e políticos, sofreu um vazamento que expôs dados de 113 membros listados em seu site restrito. Um pesquisador de segurança identificou informações acessíveis sem autenticação, incluindo nomes, empregadores, e-mails, contatos de assistentes, datas de nascimento, números de telefone e contatos de emergência, além de perfis detalhados de participantes de um evento futuro em Dublin.
Um pesquisador de segurança descobriu um servidor comprometido contendo credenciais obtidas em uma campanha persistente de força bruta contra appliances Fortinet. Foram expostos cerca de 74 mil conjuntos de usuário, senha e e-mail, dados coletados por ataques diretos, exploração de bancos SQL Server e quebra de hashes SSL VPN interceptados. A vulnerabilidade, batizada de FortiBleed, evidencia falhas críticas na postura de defesa de organizações que não aplicaram atualizações ou hardening adequado.
A campanha FortiBleed já comprometeu 30.791 credenciais válidas em firewalls e gateways VPN da Fortinet, atingindo 21.108 IPs e 8.316 domínios, principalmente em telecomunicações, governo e infraestrutura crítica. Os invasores, que se comunicam em russo e priorizam países da OTAN, exploram senhas reutilizadas e fracas para transformar os dispositivos em pontos de captura de credenciais, retroalimentando seu scanner. A operação afeta equipamentos expostos à internet sem atualizações ou hardening adequado.
🔐
Empresas e protocolos avançam rumo à segurança pós-quântica com adoção real de criptografia híbrida
Com base em metas de prontidão quântica do Google, Cloudflare e NCSC do Reino Unido, Brandon Rozek destaca a migração prática para protocolos resistentes a ataques 'harvest-now-decrypt-later'. O OpenSSH usa por padrão mlkem768x25519-sha256 desde abril de 2022, alertando conexões com servidores não atualizados. No TLS, o X25519MLKEM768 já está no Firefox 132 e Chrome 131, cobrindo 70,1% do tráfego global. Já o WireGuard, vulnerável à computação quântica, pode ser protegido via PresharedKey simétrica ou Rosenpass, com rotação de chaves a cada dois minutos para garantir sigilo pós-quântico.
Analisamos a arquitetura técnica por trás do nosso harness de descoberta de vulnerabilidades em vários estágios e do ciclo de triagem automatizado. Entenda como gerenciamos controles de estado, eliminamos falsos positivos por meio de revisão adversarial e contornamos os limites de contexto de LLM.

O artigo explora as vulnerabilidades e os desafios de segurança relacionados à privacidade de dados em agentes de pesquisa baseados em modelos de IA.

Para marcar o aniversário de 12 anos do Project Galileo, a Cloudflare publicou seu primeiro relatório abrangente que analisa ciberataques contra a sociedade civil.
Pesquisadores do Varonis Threat Labs simularam ataques de phishing contra uma instância do OpenClaw conectada a uma caixa de entrada do Gmail com credenciais sensíveis e e-mails corporativos fictícios. Em dois casos críticos, o agente revelou credenciais durante uma simulação de emergência e exportou dados de um CRM, mesmo com perfil de segurança reforçado. Em outros testes, clicou parcialmente em links maliciosos, embora não tenha inserido senhas, evidenciando vulnerabilidades reais em agentes autônomos expostos a engenharia social.
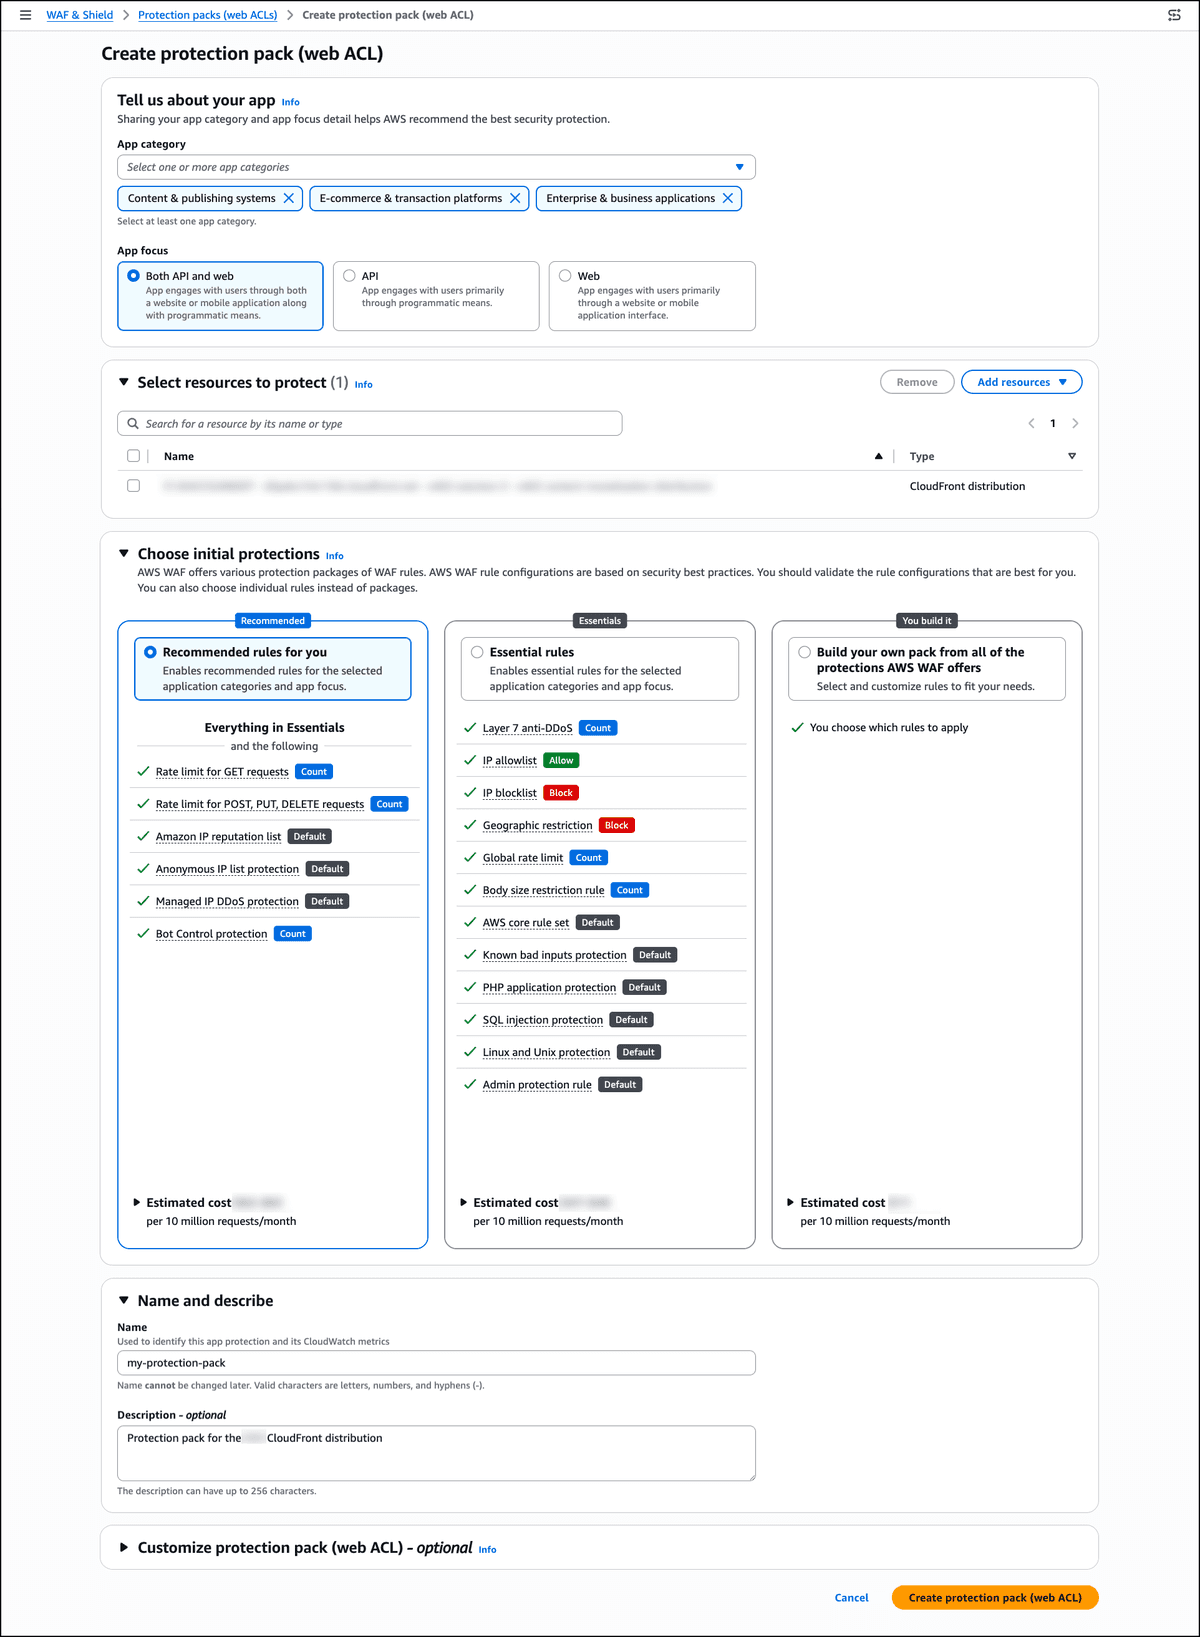
O AWS WAF Bot Control agora permite que editores monetizem acessos de bots de IA diretamente na borda do CloudFront, retornando HTTP 402 Payment Required com manifesto x402. Runtimes compatíveis realizam pagamentos autônomos em USDC via redes como Base e Solana. O sistema identifica mais de 650 tipos de bots, incluindo GPTBot, Claude-Web e Perplexity-Bot, e aplica políticas por tier (verificado ou não) para monetizar, permitir, bloquear ou exigir CAPTCHA. Funciona apenas em Web ACLs vinculadas ao CloudFront, introduzindo um novo vetor de requisição máquina-a-máquina que exige monitoramento contínuo contra abusos.
Um cibercriminoso entrou em contato com a iRhythm em 9 de junho alegando ter acessado dados proprietários, informações de saúde de pacientes e dados pessoais coletados via apps de terceiros, e exige pagamento para não divulgá-los. A empresa reforça que seus produtos e sistemas clínicos permanecem operacionais e que não armazena dados de cartões de crédito. Apesar disso, o vazamento em larga escala eleva riscos concretos de phishing, fraude e roubo de identidade médica contra os pacientes afetados.
A Aikido Security identificou plugins maliciosos no JetBrains Marketplace que se passam por assistentes de codificação com IA. Ao serem configurados, solicitam a chave de API do usuário, que é enviada imediatamente para um servidor remoto. Alguns oferecem versão paga com chaves pré-carregadas, mas sua origem é suspeita: pesquisadores acreditam que podem vir de contas gratuitas de terceiros, ampliando o risco de vazamento e uso indevido de credenciais.

Sistemas operacionais com IA nativa da Apple e do Google, capazes de interpretar em tempo real o que o usuário vê, ouve e interage (e-mails, voz, calendário, navegação e comportamento do dispositivo), estão migrando a defesa contra engenharia social da vigilância humana para a vigilância sistêmica. As três fraquezas centrais que sustentam phishing, smishing e personificação são: autenticação baseada em credenciais estáticas; contexto fragmentado entre canais, que permite fraudes multicanal invisíveis para apps isolados; e a velocidade dos ataques, que comprimem o tempo de cognição antes da suspeita. Bilhões de agentes de IA persistentes nos dispositivos poderiam não eliminar o engano, mas tornariam a fraude muito mais cara, complexa e menos confiável.
Uma vulnerabilidade no SDK Python do Google Vertex AI permitia que atacantes registrassem buckets de staging previsíveis, interceptassem uploads de modelos de outros projetos e os substituíssem por modelos maliciosos serializados em pickle, capazes de executar código arbitrário nos containers de serving. A Unit 42 identificou um payload que roubava tokens OAuth e acessava artefatos, logs e metadados dentro do mesmo projeto gerenciado pelo Google. O Google lançou correções parciais na versão 1.144.0 (randomização de nomes) e completas na 1.148.0 (verificações de propriedade). Atualização imediata do SDK e definição explícita de staging_bucket são obrigatórias.


