

O Rep. Josh Gottheimer expressou ceticismo em relação às propostas de auditoria de terceiros para a segurança de novos modelos de IA de fronteira, conforme sugerido pelo FRONTIER Act. Ele defende que a revisão desses sistemas mais avançados seja realizada diretamente pelo governo federal em um ciclo rápido antes do lançamento, visando garantir maior rigor e controle na avaliação da segurança e mitigação de riscos associados a essas tecnologias emergentes.

Todas as notícias
CEVIU Segurança da Informação
Notícias, pesquisas e ferramentas para profissionais de segurança da informação
2130 notícias
Um recente ataque cibernético explorou a vulnerabilidade CVE-2026-39987 em notebooks Marimo, permitindo a execução remota de código (RCE) pré-autenticação e a subsequente coleta de credenciais de cloud. A equipe de pesquisa de ameaças da Sysdig observou um invasor humano, em apenas oito segundos, transitar do endpoint WebSocket vulnerável para um host bastião SSH, acessando chaves SSH do AWS Secrets Manager. O incidente destaca a ineficácia de defesas baseadas em IA contra operadores humanos ágeis, com armadilhas de *prompt injection* falhando em identificar o ator. É crucial que as estratégias de detecção foquem na cadeia de ataque, e não em assinaturas específicas do operador, para mitigar riscos.
A Oracle lançou uma atualização de segurança emergencial em setembro de 2026, corrigindo impressionantes 800 vulnerabilidades distribuídas por 17 de suas linhas de produtos. O pacote inclui a resolução de mais de 100 falhas classificadas como críticas, e um número superior a 240 que representam um risco significativo de exploração remota sem a necessidade de autenticação prévia. Este patch destaca a importância da gestão de vulnerabilidades e da aplicação de atualizações para proteger sistemas empresariais contra ameaças cibernéticas.
Cibercriminosos estão explorando ativamente a vulnerabilidade CVE-2026-76461 em appliances Cisco Secure Email Gateway. Classificada com severidade de 9.8, a falha representa um risco iminente para empresas e organizações que utilizam esses dispositivos. A exploração pode permitir acesso não autorizado, comprometendo a segurança do e-mail e, consequentemente, de toda a infraestrutura da rede.
Um grupo de hackers chinês, o UNC3569, explorou uma vulnerabilidade crítica no popular software Sogou Input Method, da Tencent, atingindo milhões de usuários Windows. A falha, catalogada como CVE-2026-51990, permitia a execução de código remoto com nível de sistema através de um único clique em um link malicioso. A exploração combinava injeção de argumentos no protocolo `sgbiz` com a utilização de um navegador Chromium 80 desatualizado, sem atualizações por seis anos e rodando sem sandbox, comprometendo as proteções de mesma origem. Embora a Tencent tenha corrigido a injeção na versão 16.3.0.3498, o motor Chromium subjacente permanecia sem atualização em setembro, deixando uma porta aberta para novas ameaças.
🚨
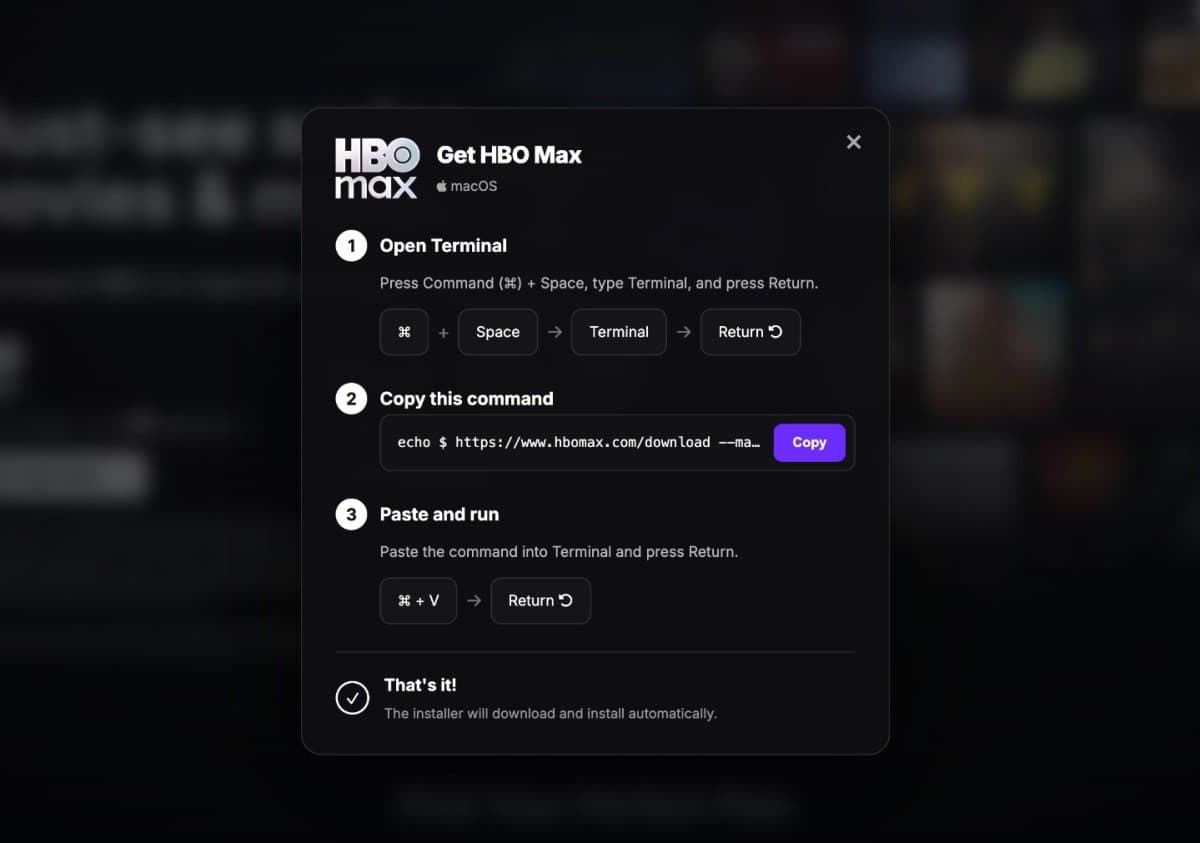
Ataques ClickFix: Golpe sofisticado mira usuários Mac e Windows através de anúncios falsos no Reddit
Uma nova campanha de ciberataque, batizada de ClickFix, está enganando usuários de Mac e Windows a instalarem malware em seus próprios dispositivos. Através de anúncios maliciosos, veiculados a partir de uma conta invadida do HBO Max no Reddit, as vítimas eram direcionadas a páginas falsas com prompts CAPTCHA. Para 'verificar' a conta, os usuários eram instruídos a copiar e colar comandos no Prompt de Comando, PowerShell ou Terminal, que instalavam discretamente infostealers. Esses softwares maliciosos visavam roubar senhas, sessões ativas e dados de carteiras de criptomoedas, configurando um golpe de auto-hackeamento. O Reddit só interrompeu os anúncios três dias após a primeira denúncia, e a origem da invasão da conta permanece um mistério, destacando a necessidade de vigilância constante e de desconfiança em relação a comandos solicitados por plataformas online.
Uma falha grave no aplicativo Logi Options+ da Logitech, utilizado para gerenciar periféricos como mouses e teclados, permitia a escalada de privilégios de qualquer usuário padrão do Windows para o nível SYSTEM. A vulnerabilidade, identificada como CVE-2026-12518, explorava a confiança do atualizador privilegiado em conexões pipe de um processo de agente injetável. Pesquisadores da AmberWolf demonstraram como sobrescrever o caminho {depot} através de um endpoint IPC de reinstalação, forçando a execução de um MSI não assinado via msiexec no contexto SYSTEM. A Logitech já liberou uma correção em 19 de agosto, e administradores devem garantir a atualização de suas frotas e configurar alertas para execuções de msiexec iniciadas por logioptionsplus_updater.exe a partir de diretórios com permissões de escrita por usuários.
A gangue de extorsão FulcrumSec, responsável por ataques a gigantes como Manchester Airports Group, Arup e Novo Nordisk, revelou operar até 250 servidores. A estratégia da quadrilha inclui varreduras JavaScript client-side e exploração de novas vulnerabilidades, como o React2Shell. Após a coleta, credenciais são testadas em massa para selecionar alvos. A FulcrumSec se destaca por pivotar entre repositórios GitHub, AWS, Azure e Secrets Manager sem interação direta com endpoints, utilizando credenciais válidas. Um único Personal Access Token (PAT) da Arup, por exemplo, teria acessado cerca de 10 mil repositórios privados. A defesa deve focar no monitoramento de comportamento anômalo de identidades, identificando tokens que subitamente acessam um grande volume de dados ou enumeram segredos de infraestruturas desconhecidas, visto que a tática se baseia no uso legítimo de credenciais, não em malware.
Pesquisadores de segurança descobriram uma séria vulnerabilidade, denominada 'Beltdown2', no Cursor CLI. Um espaço de trabalho malicioso poderia injetar um 'hook core.fsmonitor' no arquivo .git/config, permitindo que comandos Git internos fossem executados fora do ambiente de sandbox macOS Seatbelt. Uma simples requisição de leitura-apenas ativava o 'git ls-files', que, por sua vez, executava o hook. Embora os comandos de shell fossem restritos, foi demonstrado que a exploração conseguia gravar dados no diretório $HOME do usuário. A Anysphere agiu rapidamente, lançando a versão Cursor CLI 2026.08.04-aaa8809, que agora injeta configurações de ambiente GIT_CONFIG, desabilitando 'core.fsmonitor', hooks personalizados e atributos de repositório para mitigar a ameaça e restaurar a integridade da sandbox.
Uma nova campanha de varredura em massa foi detectada em agosto, visando servidores de desenvolvimento Vite expostos. Os atacantes exploraram a vulnerabilidade CVE-2026-39364, utilizando parâmetros de consulta maliciosos para contornar a diretiva 'server.fs.deny' e acessar arquivos protegidos via '/@fs/'. Os alvos incluíam dados sensíveis como arquivos '.env', credenciais da AWS e Azure, perfis do Terraform, senhas de banco de dados e informações de '/proc'. As requisições maliciosas utilizavam user agents de crawlers e cabeçalhos de encaminhamento forjados para mascarar a atividade. A exploração evidencia a importância da gestão de vulnerabilidades e da proteção de dados em ambientes de desenvolvimento.
Em um avanço significativo para a segurança da plataforma, o WordPress.org implementou um novo protocolo que escaneia automaticamente cada lançamento de plugin. Antes que qualquer atualização seja distribuída aos usuários, os plugins passam por um período de 'cooldown' de seis horas, durante o qual são submetidos a uma revisão de segurança rigorosa. Esta medida visa fortalecer a integridade do ecossistema WordPress, protegendo os milhões de sites que dependem de seus plugins contra possíveis vulnerabilidades e ameaças.
Um incidente de segurança de grande porte atingiu a Agência Digital do Japão, resultando na exposição de dados de cerca de 240 mil indivíduos. O ataque cibernético explorou uma vulnerabilidade de VPN já conhecida e divulgada publicamente, destacando a criticidade da gestão de patches e da vigilância contra ameaças para organizações governamentais e privadas.
A Apple acaba de liberar atualizações cruciais para suas versões do macOS Golden Gate 27, Tahoe 26.7 e Sequoia 15.8. Estas correções são vitais, abordando mais de 200 vulnerabilidades que poderiam expor sistemas a sérios riscos. Dentre as falhas corrigidas, destacam-se bugs de execução de código no kernel, localizados em componentes como AVEVideoEncoder e UDF, além de múltiplos caminhos para execução remota de código via Bluetooth, CUPS e WebDAV. A agilidade na aplicação dessas atualizações é fundamental para garantir a integridade e a segurança dos dispositivos e dados dos usuários.
Pesquisa recente da Censys acende o alerta: o Mythic, conhecido framework C2 de código aberto, amplamente empregado por equipes de Red Team, está sendo ativamente utilizado em intrusões maliciosas. A análise identificou 131 hosts Mythic expostos na internet, com 115 ainda operando com certificados padrão como O="Mythic". Um cluster em particular demonstrou um arsenal sofisticado, combinando o Mythic com implantes customizados em Rust, um C2 via Discord e um domínio que simulava tráfego legítimo de telemetria do Windows, indicando uma evolução na sofisticação dos ataques.
Roei Sherman conduziu uma avaliação abrangente de 33 modelos de IA locais em um cluster DGX Spark de dois nós, investigando suas capacidades para atividades de red teaming. A pesquisa incluiu testes de segurança com raciocínio em cenários de três fases, benchmarks para verificar a prontidão e precisão das respostas e uma avaliação de codificação usando Aider Polyglot e suítes personalizadas. Os modelos MoE (Mixture-of-Experts) demonstraram desempenho superior em todos os benchmarks. O Qwen3.6-35B-A3B (FP8) destacou-se em segurança, enquanto o Qwen3-Coder-Next (FP8) obteve os melhores resultados em codificação. Os resultados do benchmark de red teaming, contudo, foram mais variados, indicando complexidades no uso dessas IAs para detecção e exploração de vulnerabilidades.
A Unit 42, braço de pesquisa da Palo Alto Networks, conduziu uma análise aprofundada de mais de 40.000 identidades em 125 ambientes AWS, examinando a atividade do CloudTrail. O estudo revela que, independentemente da nomenclatura ou das políticas IAM atribuídas, as identidades se agrupam consistentemente em papéis funcionais claros, como administradores de console, runners de CI/CD e ferramentas de segurança. Esta base comportamental é vital, pois atacantes frequentemente se escondem atrás de rótulos benignos e permissões pré-existentes. A capacidade de identificar desvios, como um serviço de backup que subitamente realiza ações administrativas, mesmo que tenha permissão para tal, torna-se um diferencial. A metodologia emprega um classificador leve, baseado em SQL padrão, permitindo que equipes de segurança marquem e monitorem funções de identidade em larga escala sem a complexidade de um pipeline completo de Machine Learning (ML), otimizando a detecção de anomalias e potenciais ameaças.
O JFrog Artifactory está sob ataque, com cibercriminosos explorando ativamente as vulnerabilidades CVE-2026-42018, CVE-2026-42016 e CVE-2026-82329. Relatos indicam atividades maliciosas como criação de contas de administrador, implantação de backdoors em Rust, plugins Groovy e web shells, além de cunhagem de tokens e roubo de chaves. A empresa de segurança Wiz revelou que uma parcela significativa das instâncias, 59% à CVE-2026-42016 e 62% à CVE-2026-42018, permanece exposta. É crucial que as organizações apliquem os patches disponíveis, restrinjam o acesso à rede e realizem auditorias em logins privilegiados.
A Telus, gigante de telecomunicações, notificou seus clientes sobre uma série de acessos não autorizados a contas de consumidores, ocorridos entre fevereiro de 2025 e junho de 2026. Os invasores exploraram credenciais comprometidas em vazamentos externos para obter acesso a informações sensíveis. Dentre os dados expostos estão detalhes de contato, registros de contas, informações de faturamento, números parciais de cartões de crédito, assinaturas de serviços e histórico de pagamentos. Houve ainda tentativas de transferências de serviço e alterações em serviços existentes. Em resposta, a Telus agiu prontamente, redefinindo senhas, intensificando o monitoramento de segurança, alertando as autoridades policiais e disponibilizando proteção contra roubo de identidade aos clientes impactados.
A equipe de engenharia da Monad Foundation revelou que prompts de segurança genéricos e checklists ao estilo OWASP são ineficazes para garantir a segurança do código gerado por IA, podendo até aumentar a incidência de falhas críticas. Testes com um assistente de IA na criação de um URL unfurler demonstraram que a verdadeira melhoria veio com a implementação de um prompt especializado, que incorporou um modelo de ameaças específico da aplicação. Essa abordagem reduziu em cerca de 43% os problemas de segurança validados, reforçando a necessidade de abandonar checklists superficiais em favor de estratégias de modelagem de ameaças detalhadas para blindar o código gerado por IA.
O podcast Open Source Security trouxe à tona um ponto crucial do Cyber Resilience Act da União Europeia: a exigência de que fabricantes reportem à ENISA quaisquer vulnerabilidades que estejam sendo ativamente exploradas. Essa medida visa fortalecer a ciber-resiliência em produtos digitais, impondo maior responsabilidade aos produtores e buscando uma resposta mais coordenada às ameaças cibernéticas em todo o bloco. É um passo significativo para a segurança de produtos e serviços conectados.


