
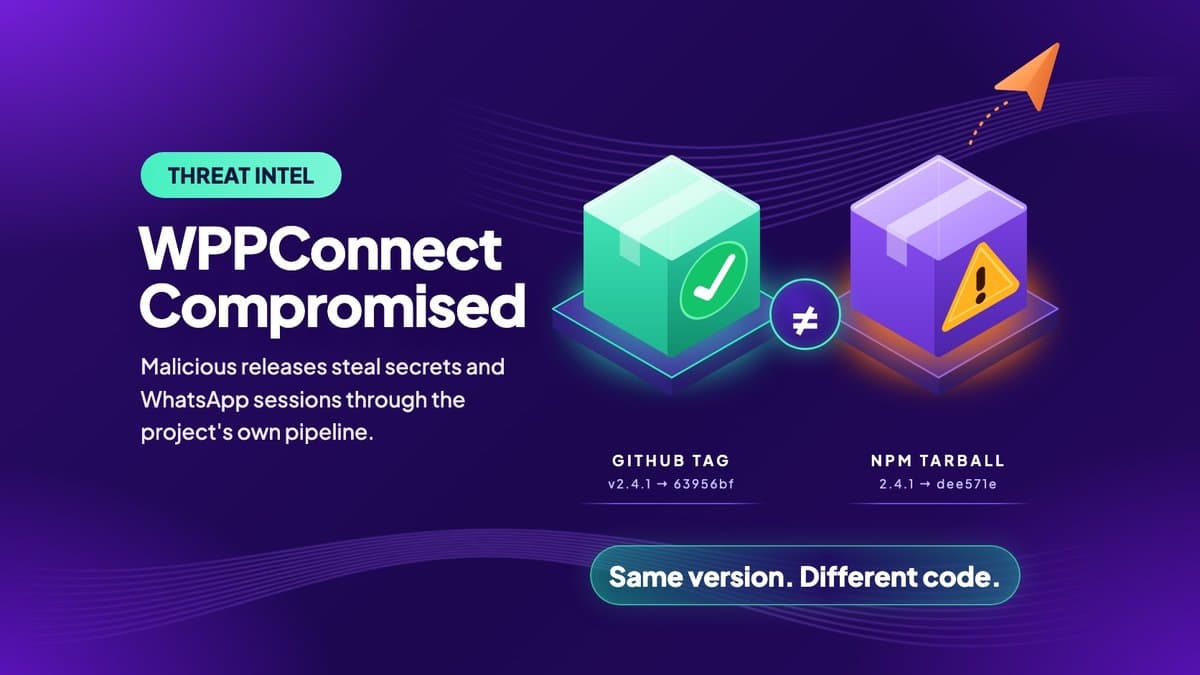
WPPConnect sofre ataque que compromete releases e rouba dados e sessões de WhatsApp
Aprofundamento CEVIU
Aprofundamento
O projeto WPPConnect, uma ferramenta popular para interação com a API do WhatsApp, foi alvo de um ataque de cadeia de suprimentos. Invasores comprometeram uma conta de mantenedor, a 'joaosouz4dev', e usaram-na para inserir commits não revisados com um módulo malicioso, apelidado de 'diagnóstico', em repositórios e pacotes como @wppconnect-team/wppconnect (versões 2.4.1 e 2.4.3) e @wppconnect/server (versões 2.10.82 e 2.10.83) no npm, além de imagens Docker. O diferencial deste ataque é a forma como o payload funciona: ele é executado assim que a biblioteca é importada, tornando ineficaz a proteção --ignore-scripts. O módulo malicioso exfiltra variáveis de ambiente, arquivos .env e tokens de sessão do WhatsApp, enviando-os para um bot do Telegram. A intrusão foi ainda mais sorrateira, pois o invasor manipulou o histórico do Git, alterando tags de release para apontar para commits aparentemente limpos, dificultando a detecção por revisões de código no GitHub. Além disso, a distribuição utilizou o próprio pipeline de publicação do projeto, que possuía proveniência SLSA válida, conferindo um falso selo de segurança aos releases comprometidos.
O que mudou
Em 8 de outubro de 2026, o CEVIU noticiou o ataque à cadeia de suprimentos do pacote npm @subql/common. Assim como no caso do WPPConnect, o incidente envolveu a adulteração do workflow de publicação do GitHub Actions. A diferença é que, no ataque ao WPPConnect, os invasores também manipularam o histórico do Git, reescrevendo as tags de release para apontarem a commits "limpos" depois que o código malicioso já havia sido distribuído. Isso adiciona uma camada de discrição e dificulta a detecção post-mortem baseada em repositórios públicos. Já em 24 de abril de 2026, o CEVIU relatou o comprometimento do Bitwarden CLI via npm, um ataque com foco em credenciais de desenvolvedores, que é o mesmo tipo de informação visada pelo WPPConnect. No ataque ao WPPConnect, há a exfiltração de variáveis de ambiente e arquivos de configuração, além dos tokens de sessão do WhatsApp, expandindo o escopo de dados confidenciais visados.
Por que isso importa
Para empresas e desenvolvedores que operam soluções baseadas em WPPConnect, a gravidade deste incidente é alta. O comprometimento dos tokens de sessão do WhatsApp significa que invasores podem ter acesso total às conversas e funcionalidades da conta, o que, para contas corporativas, pode levar a vazamento de dados sensíveis e abusos. A exfiltração de variáveis de ambiente e arquivos de configuração pode expor chaves de API, credenciais de banco de dados e outros segredos de infraestrutura, com potencial para acesso a sistemas internos. A exploração do pipeline de publicação e a manipulação do histórico do Git evidenciam a sofisticação dos atacantes e a necessidade de validação profunda, mesmo para pacotes com proveniência de segurança aparentemente válida. É fundamental que todas as instâncias que utilizaram as versões comprometidas sejam tratadas como potencialmente violadas, exigindo rotação de credenciais, desconexão de sessões do WhatsApp e uma auditoria rigorosa de todos os sistemas afetados. Implementar um atraso de release nas ferramentas de gestão de pacotes e listas de permissão para tráfego de saída são medidas essenciais para mitigar riscos futuros.
Linha do tempo
Ataque via issue do GitHub compromete 4 mil máquinas de devs
Pacote npm do Bitwarden CLI é Comprometido para Roubar Credenciais de Desenvolvedores
Ataque Supply Chain Mira Pacotes Laravel-Lang com Ladrão de Credenciais
Ataque à cadeia de suprimentos compromete imagens Docker e extensões VS Code do Checkmarx KICS
Ataque à cadeia de suprimentos no pacote npm @subql/common: Análise e Resposta Urgente
Ataque à cadeia de suprimentos do LiteLLM rouba senhas e segredos
WPPConnect sofre ataque que compromete releases e rouba dados e sessões de WhatsApp
Perguntas frequentes
Como o ataque ao WPPConnect conseguiu se espalhar?
O ataque utilizou uma conta de mantenedor comprometida para inserir um módulo malicioso no código. Esse código foi distribuído por meio do pipeline de publicação legítimo do projeto, incluindo pacotes npm e imagens Docker, com proveniência SLSA válida, o que conferiu uma falsa sensação de segurança. O código era ativado já na importação da biblioteca.
Quais informações foram roubadas no ataque?
O módulo malicioso foi projetado para roubar variáveis de ambiente, arquivos de configuração sensíveis como .env e config.json, e tokens de sessão do WhatsApp. Essas informações eram então enviadas para um bot do Telegram, permitindo aos atacantes o acesso a credenciais e sessões de usuários.
Como posso verificar se fui afetado pelo ataque?
Verifique seus arquivos de lock, dependências em node_modules e digests de imagens Docker para as versões 2.4.1 e 2.4.3 do @wppconnect-team/wppconnect, e 2.10.82 e 2.10.83 do @wppconnect/server. Além disso, procure por tentativas de conexão com api.telegram.org e api.ipify.org nos logs de DNS, proxy e tráfego de saída dos hosts que executam o WPPConnect.
O que devo fazer se minha instalação foi comprometida?
Se o código malicioso foi executado, trate todos os segredos acessíveis pelo processo como comprometidos. Rotacione todas as variáveis de ambiente, valores em arquivos de configuração e credenciais de CI. Desconecte as sessões do WhatsApp, delete os arquivos de tokens e pareie novamente apenas após fixar uma versão limpa (como a 2.4.0 da biblioteca e 2.10.81 do servidor).
Fontes
- stepsecurity.iofonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 18 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação