
Spyware uCreator para Android rouba senhas 2FA do Telegram e clona contas do WeChat
Aprofundamento CEVIU
Aprofundamento
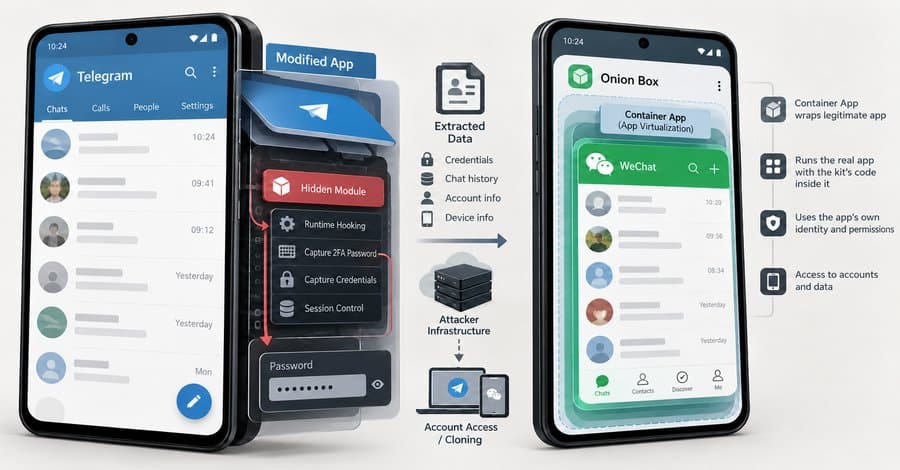
O uCreator é um kit de spyware para Android analisado pelo pesquisador Ovi. Ele só atinge quem instala uma cópia adulterada do Telegram ou do Telegram X, distribuída fora das lojas oficiais, ou quem roda o WeChat dentro do aplicativo contêiner dos autores, chamado 洋葱盒子 ("Onion Box"). Algumas cópias adulteradas do Telegram X usam o mesmo nome de pacote do app legítimo na Google Play, então o nome sozinho não entrega a fraude. A análise, publicada em 21 de outubro de 2026, não mede o impacto sobre vítimas. Segundo Ovi, é "uma análise de capacidade técnica".
No Telegram, o código roda com a identidade e as permissões do próprio app. Ele intercepta a etapa em que a senha da verificação em duas etapas (2FA) é usada e copia o texto legível antes do hashing. Com a senha, consegue redefinir sessões, trocar o número vinculado ou apagar a conta, e esconde a sessão do atacante da lista de dispositivos exibida ao usuário. No WeChat, o kit extrai a identidade de login, compacta e envia os dados do app e usa um script para clonar a conta. O back-end vazado, achado em um servidor GitLab, mostra um console de nuvem alugado a revendedores, com ID de cliente em cada comando, phone farm, adição de amigos em massa e um agendador com limites diários aleatórios para driblar verificações de risco. Ovi diz que esse back-end não parece cobrir o Telegram.
A parte do Telegram coincide com o Baohuo, backdoor descrito pela Doctor Web em outubro de 2025: mesmo namespace (com.ucreator.tgjar), mesmo servidor de comando e controle e comandos equivalentes. A Doctor Web estimou mais de 58.000 dispositivos infectados, com Índia (22,8%), Brasil (20,5%) e Indonésia (9,6%) no topo. Não está claro se os autores do kit ou um cliente conduziram aquela campanha. Como indicadores confiáveis no aparelho, Ovi cita o arquivo TgJarPine.dex nos assets e a cópia original deixada pelo LSPatch em cache/lspatch/origin/*.apk (este pode aparecer em apps adulterados por outros motivos). Em 23 de outubro de 2026, vários domínios do kit já não resolviam.
Por que isso importa
Para quem opera segurança em empresa com presença no Brasil, o ponto prático é a origem do app: a 2FA do Telegram não protege se o cliente em si estiver adulterado. Vale checar instalações fora da loja oficial e procurar os artefatos citados. É uma leitura nossa, e a fonte não traz passos de recuperação de conta nem confirma uso de ponta a ponta pelos atacantes.
Linha do tempo
Divulgada a análise do kit de spyware uCreator, que rouba senhas 2FA do Telegram e clona contas do WeChat.
Perguntas frequentes
Quem corre risco com o uCreator?
Quem instala cópias adulteradas do Telegram ou do Telegram X fora das lojas oficiais, ou roda o WeChat no contêiner Onion Box. Ovi não conseguiu confirmar como cada vítima foi infectada. A distribuição ocorre por sideloading e engenharia social.
O uCreator rouba a senha 2FA do Telegram?
Segundo a análise, sim. O código intercepta a etapa em que o app gera a prova de login e copia a senha em texto legível antes do hashing. Com ela, pode redefinir sessões, trocar o número ou apagar a conta.
O uCreator tem relação com o Baohuo?
A parte do Telegram coincide com o Baohuo, descrito pela Doctor Web em outubro de 2025, no namespace, no servidor de comando e nos nomes de comandos. A análise de Ovi não cita a Doctor Web, e não está claro quem operava aquela campanha.
Como identificar uma instalação comprometida?
Ovi aponta dois rastros: o arquivo TgJarPine.dex nos assets de algumas cópias do Telegram e a cópia original deixada pelo LSPatch em cache/lspatch/origin/*.apk. O segundo também pode aparecer em apps modificados com a ferramenta por outros motivos.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 27 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação