
Layer3 Intel afirma ter detectado tráfego de proxies residenciais na rede da Casa Branca
Aprofundamento CEVIU
Aprofundamento
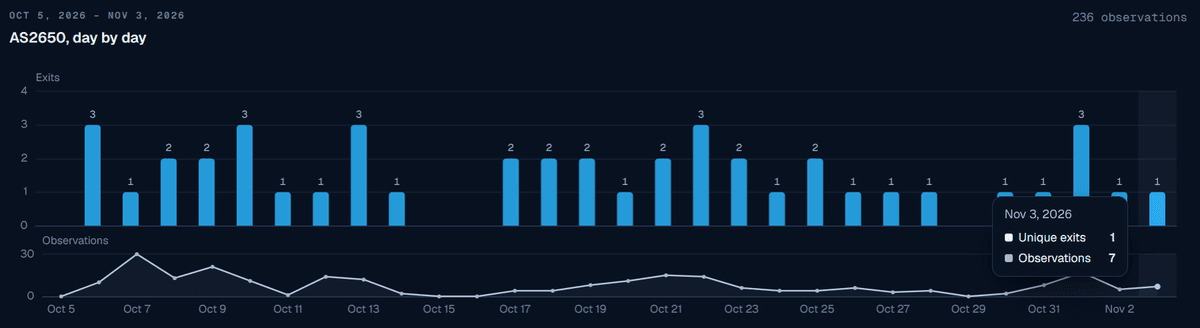
A Layer3 Intel diz que, ao explorar o Residential Proxy Observatory, lançado na mesma semana, notou saídas de proxy residencial no AS2650, registrado no Executivo da Presidência dos EUA, que hospeda a rede da Casa Branca. Entre 5 de outubro e 3 de novembro, o pipeline de enumeração da empresa saiu por essa rede 236 vezes, a partir de 6 endereços, em 26 dos 30 dias. Ao todo, 28 serviços de proxy residencial conseguiram sair por ali. A empresa também cruzou os endereços com Spur e Synthient, cujas páginas públicas de contexto de IP os identificam como saídas de proxy residencial.
A Layer3 afirma que não escolheu esse alvo: o acesso é público, basta pagar alguns dólares num serviço de proxy e pedir rotação global. Cerca de metade da atividade ocorre entre 17h e meia-noite (horário do leste dos EUA), padrão que, segundo a empresa, sugere uma pessoa com dispositivo infectado por um SDK de proxy, e não uma rede Wi-Fi de visitantes. A própria Layer3 ressalva que os dados mostram as saídas, não o aparelho nem quem está por trás. Ela lembra ainda que SDKs mal protegidos já permitiram acesso à rede interna e movimentação lateral, citando o estudo da Synthient sobre a botnet Kimwolf, com ao menos 2 milhões de dispositivos, a maioria Android com ADB exposto. Os números e a interpretação vêm de um fornecedor do setor, sem confirmação independente do governo.
O que mudou
O tema não é novo na cobertura do CEVIU. Em 23 de junho de 2026, o CEVIU noticiou "Apps gratuitos de VPN e streaming estão poluindo redes corporativas com tráfego de proxy residencial", com a Infoblox apontando que mais de 65% dos clientes em nuvem consultaram domínios de proxy residencial. Em 5 de julho de 2026, veio "Google desmantela rede de proxy residencial que infectava mais de 2 milhões de aparelhos", sobre a NetNut. Em 27 de julho de 2026, "LG bane proxies residenciais de aplicativos em Smart TVs após alerta de segurança". A diferença agora é o alvo: antes eram redes corporativas e aparelhos domésticos, e agora a Layer3 relata saídas numa rede de governo.
Por que isso importa
Para quem opera segurança em empresa ou órgão público, a leitura é que proxy residencial deixou de ser só problema de rede doméstica. Um único aparelho com SDK de proxy, em rede corporativa ou governamental, pode virar ponte para terceiros. Vale checar se o tráfego de saída da sua rede aparece em bases como Spur e Synthient, e rever quais apps e extensões são permitidos nos dispositivos de quem trabalha ali.
Linha do tempo
CEVIU noticia que apps gratuitos de VPN e streaming poluem redes corporativas com tráfego de proxy residencial.
Google e parceiros desarticulam a rede de proxy residencial NetNut.
LG bane proxies residenciais de apps na loja webOS.
Layer3 Intel afirma ter detectado saídas de proxy residencial na rede da Casa Branca (AS2650).
Perguntas frequentes
O que a Layer3 Intel afirma ter encontrado na rede da Casa Branca?
A empresa diz que suas sondagens saíram pelo AS2650 236 vezes entre 5 de outubro e 3 de novembro. Foram 6 endereços e 28 serviços de proxy residencial diferentes. Spur e Synthient identificam os mesmos endereços como saídas de proxy residencial.
Isso prova que a Casa Branca foi invadida?
Não. A Layer3 diz que os dados mostram as saídas de tráfego, não o dispositivo nem a pessoa por trás. A hipótese da empresa é um aparelho infectado com SDK de proxy, mas isso é interpretação dela.
Qual o risco de um SDK de proxy numa rede interna?
Segundo a Layer3, SDKs mal protegidos já permitiram acesso a redes internas e movimentação lateral. Ela cita a botnet Kimwolf, documentada pela Synthient, que chegou a ao menos 2 milhões de dispositivos. Se o SDK tiver falha parecida, quem compra acesso ao proxy poderia alcançar sistemas internos.
Como a Layer3 chegou a esses dados?
Pelo Residential Proxy Observatory, lançado na mesma semana, ao pedir acesso global rotativo em serviços públicos de proxy. A empresa afirma que não mirou a rede da Casa Branca e que a detecção foi por acaso.
Fontes
- layer3intel.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 05 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação