
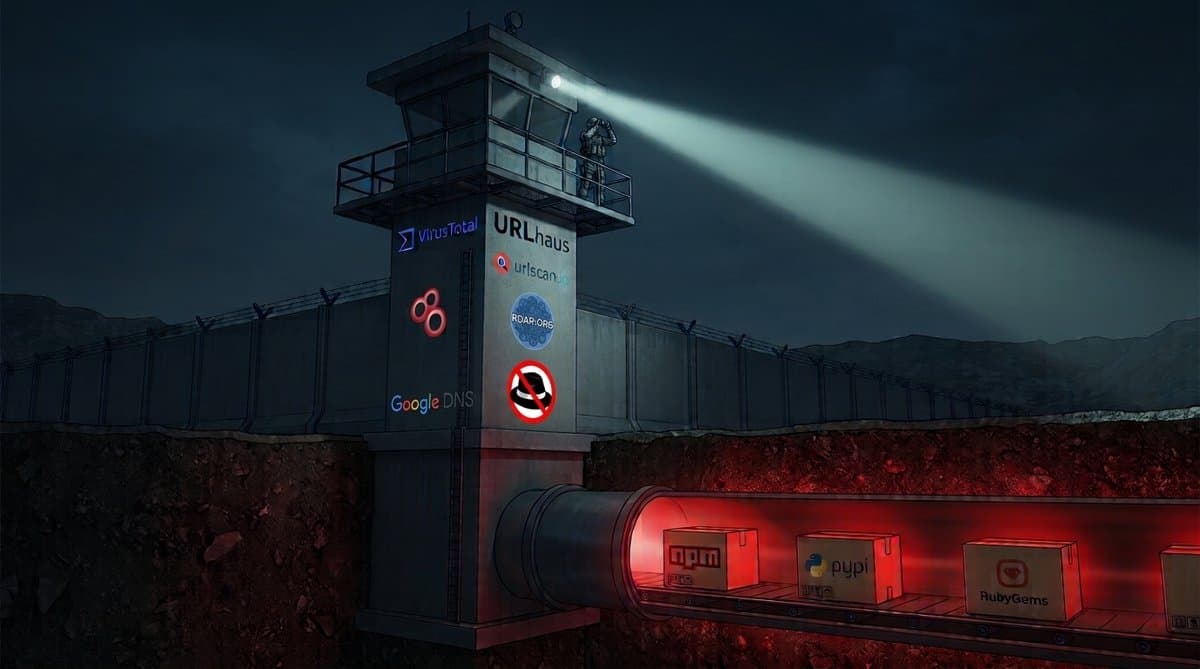
Feeds de reputação convencionais deixam passar a maioria dos ataques à cadeia de suprimentos de software
Aprofundamento CEVIU
Aprofundamento
A pesquisa da OpenSourceMalware parte de uma pergunta simples: feeds como VirusTotal, URLhaus e AbuseIPDB respondem se o mercado já analisou um artefato e concordou que ele é malicioso. Em ataque à cadeia de suprimentos, isso significa esperar que alguém já tenha sido atingido. Um pacote malicioso no npm ou no PyPI vai direto do CDN do registry para o notebook do desenvolvedor ou para o pipeline de build, sem passar por filtro de e-mail, agente de endpoint ou gateway de rede, que são as fontes que alimentam esses agregadores.
Foram avaliados 624 indicadores em dois grupos. O primeiro reúne 450 indicadores de rede (229 domínios, 166 URLs e 55 IPs), consultados no momento da ingestão entre 2 de outubro e 2 de novembro de 2026. No dia zero, 62,2% tinham zero detecções no VirusTotal, e outros 8,4% acionaram só 1 ou 2 engines. Como muitos playbooks de SOAR e regras de SIEM ignoram o que tem menos de 3 detecções, mais de 7 em cada 10 endpoints ativos de ataque passaram sem alerta. URLhaus não listava mais de 98%, e o AbuseIPDB não tinha incidentes para mais de 90%.
O segundo grupo tem 174 indicadores de dez campanhas de março a outubro de 2026, consultados em novembro de 2026. Meses depois, 71,3% (124 de 174) seguiam como ponto cego no VirusTotal, e 75,3% com o limite de 2 detecções. Entre os 54 indicadores de rede controlados pelos atacantes, o URLhaus sinalizou 2 (96,3% de ponto cego) e o AbuseIPDB apenas 1 de 19 IPs com score igual ou acima de 25. Os autores apontam três causas: o ataque sai de ambientes confiáveis de desenvolvimento, a infraestrutura é discreta e efêmera, e a maldade fica em scripts interpretados de ciclo de vida, não em binários compilados. Além disso, 13 dos 67 indicadores de rede (19,4%) eram plataformas legítimas, como APIs de bot do Telegram e webhooks públicos.
O que mudou
A cobertura anterior do CEVIU mostra a escalada do tema ao longo de 2026, mas aqui o que muda é a medição. Em 21 de maio de 2026, o CEVIU noticiou "Pacotes Open Source Atingidos por Ataque de Supply-Chain". Em 16 de junho de 2026, "Ataque à cadeia de suprimentos do VS Code expõe falhas críticas nos bloqueios de extensões", e em 3 de setembro de 2026, o caso "Shai-Hulud" e a campanha ChainDrop, com mais de 400 pacotes comprometidos em horas. Os relatos descreviam os incidentes. A pesquisa de agora quantifica por que as ferramentas de reputação não os enxergaram a tempo, e o VS Code e o Open VSX aparecem entre as plataformas analisadas no retrospecto.
Por que isso importa
Para quem opera SOC e detecção, a leitura é que consultar reputação de hash, URL ou IP não serve como controle principal para dependências. Regras que descartam o que tem menos de 3 detecções no VirusTotal merecem revisão, ao menos para tráfego saindo de máquinas de desenvolvimento e runners de CI/CD. Isso reforça o ponto da matéria de 22 de outubro de 2026, "Gerenciadores de pacotes têm um problema de integridade", de que o registry é um elo fraco. A análise de comportamento do pacote ganha peso frente à reputação.
Linha do tempo
CEVIU noticia o comprometimento de dezenas de pacotes open source populares.
CEVIU noticia o ataque à cadeia de suprimentos do VS Code e as falhas nos bloqueios de extensões.
CEVIU noticia o ataque Shai-Hulud e a campanha ChainDrop, com mais de 400 pacotes comprometidos.
CEVIU noticia o problema de integridade nos gerenciadores de pacotes.
Pesquisa mostra que feeds de reputação deixam passar de 70% a 90% dos ataques à supply chain.
Perguntas frequentes
Por que o VirusTotal não detecta pacotes maliciosos de npm e PyPI no dia zero?
Porque ele depende de o mercado já ter visto e analisado o artefato. Em um ataque à cadeia de suprimentos, nenhum antivírus, sandbox ou pesquisador viu o pacote nos primeiros minutos. Na pesquisa, 62,2% dos indicadores de rede tinham zero detecções no dia zero.
Esperar semanas ou meses resolve o ponto cego?
Não resolveu nos dados. Ao consultar indicadores de dez campanhas de março a outubro de 2026 em novembro de 2026, 71,3% ainda eram pontos cegos no VirusTotal. Mesmo após post-mortems públicos e correção, os feeds não alcançaram a maioria.
Os feeds especializados, como URLhaus e AbuseIPDB, ajudam?
Pouco. O URLhaus deixou de listar mais de 98% dos indicadores no dia zero e 96,3% no retrospecto. O AbuseIPDB sinalizou só 1 de 19 IPs com score de 25 ou mais, porque esses IPs são postos de escuta discretos, sem ruído de abuso.
Por que ferramentas de perímetro falham nesse tipo de ataque?
Porque a conexão parte de dentro, de uma estação autenticada ou de um runner de build, por HTTPS comum. Muitas vezes o destino é um serviço legítimo, como Telegram, GitHub ou webhooks públicos, e a inspeção de perímetro trata a sessão como confiável.
Fontes
- opensourcemalware.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 05 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação