
Alerta de Segurança: Campanha GhostAction Abusa do GitHub para Roubo de Credenciais e TOTP
Aprofundamento CEVIU
Aprofundamento
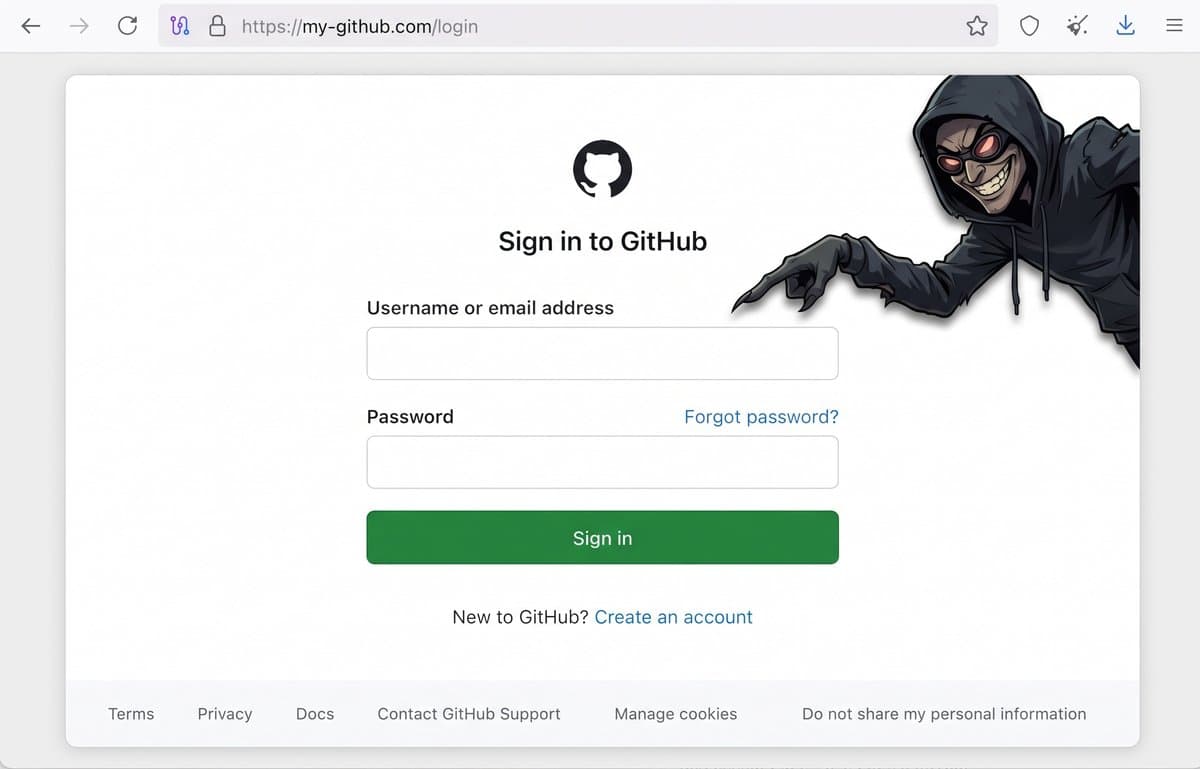
A campanha GhostAction escalou as táticas de comprometimento, agora focando em phishing direto e personalizado contra desenvolvedores. A principal inovação é o uso de um kit de reverse-proxy hospedado no domínio my-github.com, que imita fielmente o GitHub. Este kit não apenas furta credenciais e códigos TOTP, mas também injeta JavaScript malicioso para aprovar silenciosamente fluxos de dispositivos OAuth. Com essa autorização furtiva, os atacantes obtêm acesso a repositórios, workflows e dados de organização, permitindo-lhes continuar a manipulação da cadeia de suprimentos de software.
A sofisticação do ataque reside na sua capacidade de automatizar a aprovação do OAuth sem interação consciente da vítima, além de usar um domínio que compartilha o mesmo IP do servidor de exfiltração da GhostAction. Isso cria um elo técnico inegável entre as operações de phishing e as atividades anteriores de injeção de workflows maliciosos, que já havíamos detalhado na cobertura do CEVIU.
O que mudou
A campanha GhostAction, que antes concentrava esforços na injeção de workflows maliciosos em repositórios GitHub, agora evoluiu. A tática mais recente, detalhada nesta cobertura, vai além dos workflows e adota um phishing direto e personalizado. Enquanto matérias como a de 22 de maio de 2026,
Fontes
- opensourcemalware.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 12 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação