
Alerta Crítico: Mais de 36 mil Servidores Plex Expostos a Vulnerabilidades
Aprofundamento CEVIU
Aprofundamento
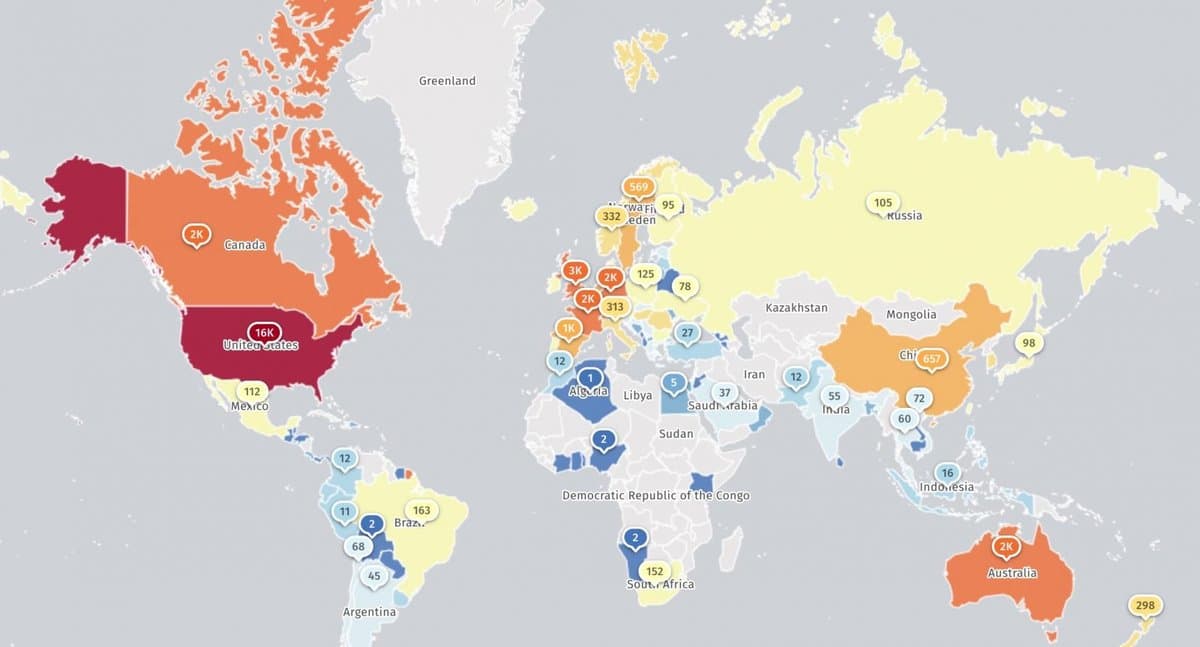
A revelação da Shadowserver Foundation de que mais de 36 mil Plex Media Servers estão abertos na internet e vulneráveis a ataques é um alerta grave. Esses servidores ainda rodam a versão 1.43.2 ou anteriores, ignorando atualizações críticas. Mesmo com a Plex tendo liberado o patch para a versão 1.43.3 em 19 de maio e para o Plex Desktop 1.115.0 em 13 de agosto, muitos usuários não agiram. A situação é mais complexa porque as falhas atuais não têm CVEs ainda, dificultando o rastreamento e resposta pela comunidade de segurança.
Este cenário repete um padrão preocupante de negligência em cibersegurança. O CEVIU News já cobriu situações similares, como em 23 de abril de 2026, com mais de 1.300 servidores Microsoft SharePoint expostos. A falta de aplicação de patches em sistemas expostos na internet é um vetor comum para ataques, abrindo portas para exploração de dados e até sequestro de sistemas. Histórico de segurança da Plex já inclui o vazamento de dados em agosto de 2022 e alertas sobre vulnerabilidades como a CVE-2025-34158 em agosto de 2025, que permite o roubo de credenciais.
O que mudou
A grande mudança não é a descoberta de novas vulnerabilidades, mas a confirmação da Shadowserver, desde 4 de setembro de 2026, do volume alarmante de servidores Plex que permanecem sem correção. A Plex já havia emitido um alerta geral e disponibilizado os patches há meses, em 19 de maio e 13 de agosto. Agora, a entidade de segurança quantifica a inércia, mostrando que a advertência de risco se transformou em uma realidade factual de exposição em massa. A ausência de CVEs para as falhas atuais também representa um ponto crítico, pois impede que a comunidade de cibersegurança responda de forma coordenada e eficaz, um contraste com vulnerabilidades passadas que já possuíam identificação.
Por que isso importa
A exposição de milhares de servidores Plex tem implicações sérias. Para os usuários, significa o risco de ter dados pessoais e mídias acessados por cibercriminosos, além de comprometer a segurança da rede doméstica. Para o cenário geral de cibersegurança, o caso sublinha a persistente falha na gestão de patches e a apatia dos usuários em manter seus sistemas seguros. A falta de CVEs também impede que empresas e indivíduos monitorem e se defendam proativamente, dando aos atacantes uma vantagem significativa.
Linha do tempo
Plex notifica usuários sobre violação de dados, recomendando reset de senhas.
Plex alerta usuários para vulnerabilidade de alta gravidade (CVE-2025-34158).
Plex lança o Media Server versão 1.43.3 para corrigir vulnerabilidades.
Plex lança o cliente Desktop versão 1.115.0 para resolver questões de segurança.
Shadowserver inicia varredura diária por Plex Media Servers não atualizados.
Notícia: Mais de 36 mil servidores Plex permanecem expostos a vulnerabilidades.
Perguntas frequentes
Quais são as vulnerabilidades que afetam o Plex Media Server?
As vulnerabilidades atuais afetam o Plex Media Server na versão 1.43.2 e anteriores, assim como clientes Plex Desktop antes da versão 1.115.0. No momento, essas falhas não possuem identificadores CVE, o que torna difícil para a comunidade de segurança rastreá-las e agir de forma coordenada.
Como posso proteger meu Plex Media Server contra essas falhas?
Para proteger seu servidor, você deve atualizar o Plex Media Server para a versão 1.43.3 ou superior e o Plex Desktop para a versão 1.115.0 ou superior. As atualizações estão disponíveis na página de gerenciamento do servidor ou na página de downloads oficial da Plex. Para usuários de NAS, pode ser necessário realizar a instalação manual.
Qual o risco de manter meu Plex Media Server desatualizado?
Manter o servidor desatualizado expõe seus dados e sua rede a ataques. Vulnerabilidades podem ser exploradas para roubar credenciais, acessar suas mídias pessoais ou até mesmo executar código malicioso no seu servidor. Historicamente, falhas no Plex já foram associadas a roubo de credenciais e até ataques de execução remota de código.
Por que tantos servidores Plex ainda não foram atualizados?
A persistência de servidores desatualizados pode ser atribuída à negligência dos usuários, à falta de conscientização sobre a gravidade das ameaças ou à dificuldade de gerenciamento de patches, especialmente em dispositivos NAS. A ausência de CVEs para as vulnerabilidades atuais também contribui para a invisibilidade do problema na comunidade de segurança.
Fontes
- bleepingcomputer.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 14 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação