
Pesquisador faz jailbreak em sistema de navegação de Renault só para ajustar o relógio
Aprofundamento CEVIU
Aprofundamento
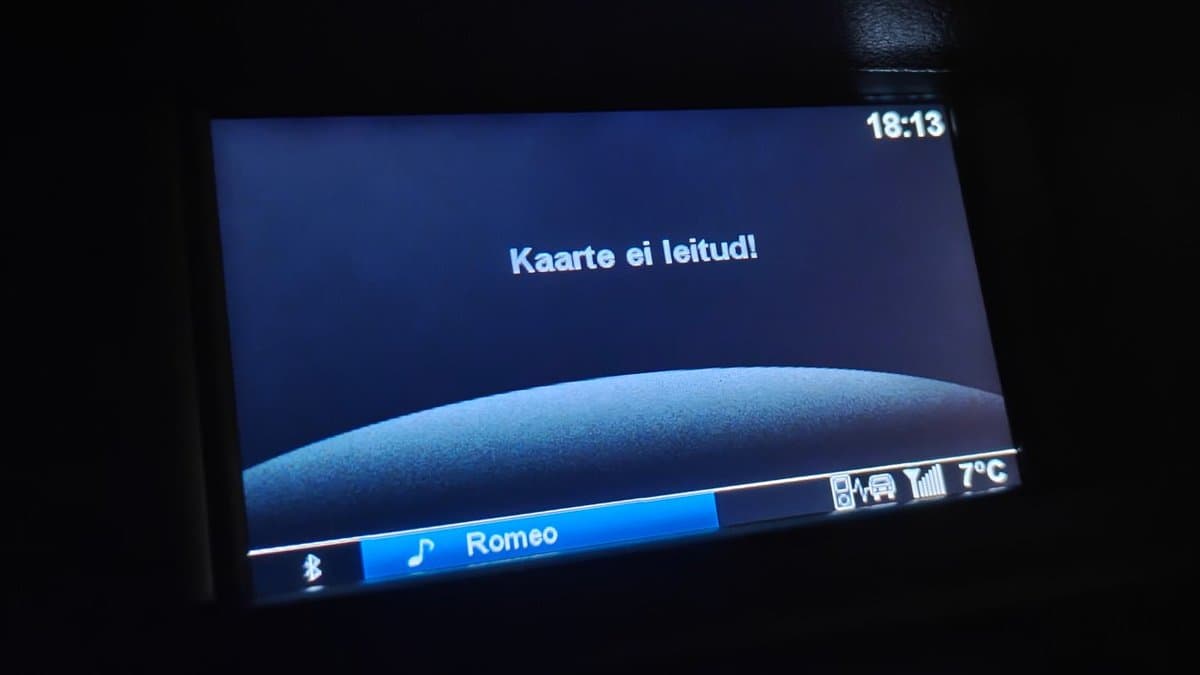
Um pesquisador demonstrou como realizou um jailbreak no sistema de infoentretenimento TomTom Carminat LIVE de um Renault Latitude, que roda um firmware baseado em Linux 2.6.28. O objetivo era simples: ajustar o relógio do carro. As configurações de horário, no entanto, eram inacessíveis sem um cartão SD de navegação genuíno, protegido por DRM baseado em CID e arquivos assinados, impedindo o uso de um cartão em branco ou cópia. O pesquisador fez engenharia reversa do firmware, montou um emulador em QEMU com CAN e identificou uma vulnerabilidade de path traversal no comando LOG do master.script, que permitia a escrita arbitrária como root. Ele utilizou essa falha para gravar |/bin/sh /media/sdcard/payload.sh em /proc/sys/kernel/core_pattern. Em seguida, forçou o /bin/dbus-monitor a falhar, gerando um coredump que, conforme configurado em core_pattern, executou o script payload.sh com privilégios de root. Este acesso permitiu a manipulação do sistema para ajustar o fuso horário.
O que mudou
Em 4 de novembro de 2026, o CEVIU noticiou que as configurações de relógio de um Renault Latitude estavam inacessíveis sem um cartão SD de navegação legítimo, o que levou a um projeto de engenharia reversa para um simples ajuste de horário de verão. A notícia atual detalha a execução e o sucesso desse projeto, mostrando que o pesquisador, após diversas tentativas, conseguiu explorar uma vulnerabilidade de path traversal em master.script para obter acesso root. Isso demonstra a evolução do desafio de engenharia reversa para uma solução prática e eficaz, comprovando a possibilidade de contornar as proteções de DRM e as montagens restritivas do sistema.
Por que isso importa
Para profissionais de segurança da informação, este caso é um lembrete importante sobre a persistência de vulnerabilidades em sistemas embarcados mais antigos e a criatividade necessária para explorá-las. A dependência de um cartão SD legitimamente validado para funcionalidades básicas, como ajustes de horário, expõe uma falha de design que força os usuários a soluções alternativas. A técnica de explorar /proc/sys/kernel/core_pattern para execução de código arbitrários, embora conhecida em exploits de kernel, é aqui aplicada de forma inovadora num contexto de sistema embarcado, contornando restrições de montagem noexec e assinaturas de arquivos. Isso sublinha a necessidade de uma análise de segurança aprofundada, mesmo em funcionalidades aparentemente inofensivas, e a importância de considerar vetores de ataque que combinem diferentes falhas lógicas para alcançar o objetivo final.
Linha do tempo
Cadeia de Exploit 0-Click no Pixel 10: Quando uma Porta Fecha, uma Janela Abre
Engenharia Reversa no 'Buscar' da Apple Permite Rastreamento de Dispositivos Linux
Pesquisadores Exigem Firmware da Eufy HomeBase 2 e Quebram Bloqueio de UART
Jailbreak no sistema de navegação de um Renault para mudar o horário vira projeto de engenharia reversa
Pesquisador faz jailbreak em sistema de navegação de Renault só para ajustar o relógio
Perguntas frequentes
O que é DRM baseado em CID e como ele afeta o sistema TomTom Carminat LIVE?
DRM baseado em CID (Card ID) é uma proteção que associa arquivos a um número de identificação único gravado no cartão SD. No TomTom Carminat LIVE, ele impedia o uso de cartões SD comuns ou cópias, pois o sistema só aceitava arquivos assinados e validados para aquele CID específico. Sem o cartão original, funcionalidades essenciais, como as configurações de relógio, ficavam inacessíveis.
Como o pesquisador conseguiu executar código como root no sistema, apesar das restrições de segurança?
O pesquisador explorou uma vulnerabilidade de path traversal no comando LOG do master.script para gravar |/bin/sh /media/sdcard/payload.sh em /proc/sys/kernel/core_pattern. Ao forçar o /bin/dbus-monitor a falhar, o kernel gerou um coredump, e core_pattern foi configurado para executar o payload com privilégios de root, contornando as restrições de montagem noexec.
Por que o ajuste de fuso horário era tão complicado e não podia ser feito de forma simples?
O design do sistema exigia um cartão SD de navegação original para acessar o menu de configurações de horário. Sem esse cartão, a opção simplesmente não aparecia. Mesmo com o cartão, ele precisaria estar atualizado e com DRM validado, uma limitação de design que forçou o pesquisador a recorrer a um jailbreak para uma tarefa rotineira como a mudança do horário de verão.
Fontes
- blog.nns.eefonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 04 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação