
Jailbreak no sistema de navegação de um Renault para mudar o horário vira projeto de engenharia reversa
Aprofundamento CEVIU
Aprofundamento
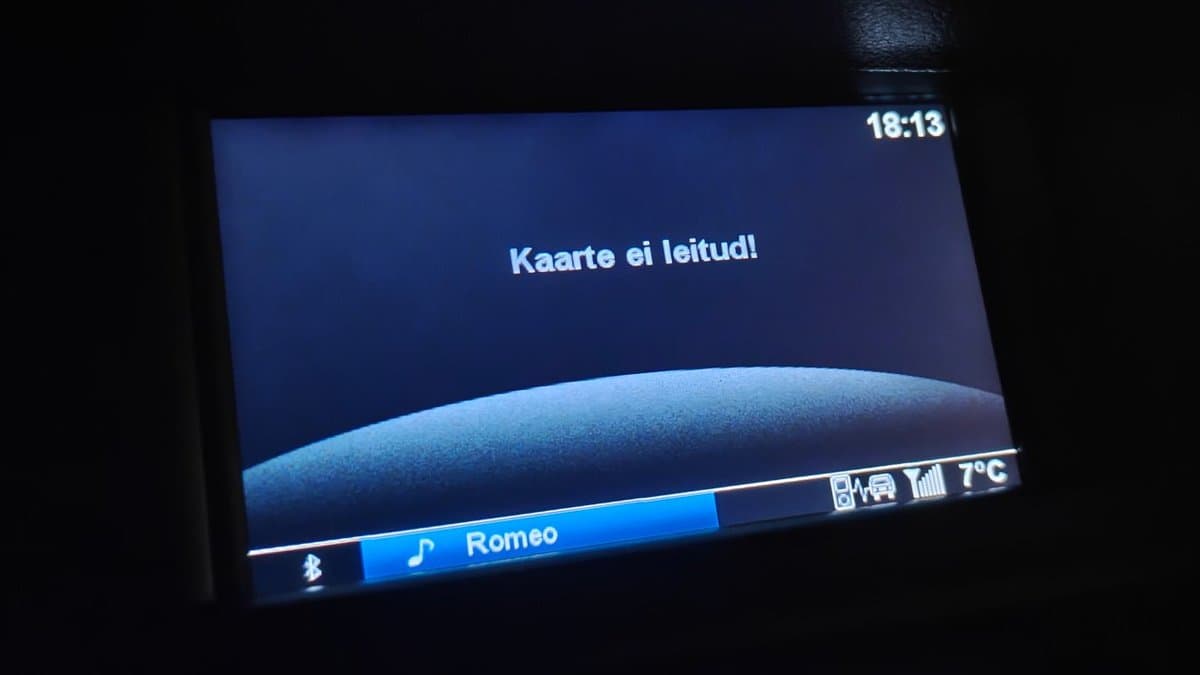
Um projeto de engenharia reversa para ajustar o horário em um Renault Latitude 2014 revelou como a unidade de navegação TomTom Carminat LIVE (codinome beaumont), baseada em Linux 2.6.28.10 e com SoC Samsung S5P6440, impedia a alteração do relógio sem um cartão SD de navegação específico. O dispositivo exigia um cartão legítimo, com CID (Chip ID) correto e arquivos assinados, para acessar o menu de configurações de horário. Essa dependência, aparentemente para evitar pirataria de mapas, resultou em uma vulnerabilidade que permitiu a execução de código arbitrário. A solução envolveu a manipulação do core_pattern do kernel Linux, que, em sistemas 2.6.28, permite direcionar coredumps para um script personalizado. Ao usar um comando LOG com path traversal para escrever um script de shell no /proc/sys/kernel/core_pattern e, em seguida, forçar um crash no binário /bin/dbus-monitor, o pesquisador conseguiu executar o script e corrigir o offset de horário do GPS de 180 para 120 minutos.
O que mudou
A notícia atual ilustra a persistência de desafios de engenharia reversa em dispositivos legados, ecoando o que o CEVIU já cobriu sobre o assunto. Em 13 de outubro de 2026, a matéria "Pesquisadores Exigem Firmware da Eufy HomeBase 2 e Quebram Bloqueio de UART" mostrou a extração de firmware via dessoldagem de chip flash para contornar bloqueios, e em 9 de abril de 2026, "Portando Mac OS X para o Nintendo Wii: Um Feito de Engenharia Reversa" detalhou a pesquisa de hardware e desenvolvimento de bootloader para portar um sistema operacional, assim como a complexidade enfrentada para acessar configurações básicas no Renault. O artigo "Cadeia de Exploit 0-Click no Pixel 10: Quando uma Porta Fecha, uma Janela Abre", de 20 de maio de 2026, demonstrou como exploits antigos são adaptados para novas plataformas, o que é similar à abordagem de usar um truque de kernel em um sistema Linux 2.6.28 legado para resolver um problema moderno. Por fim, a notícia de 7 de maio de 2026, "Como Programadores Gastam Seu Tempo: Desafios Além da Codificação", sublinha como uma tarefa simples pode se transformar em um projeto complexo de engenharia reversa, uma realidade vivida na tentativa de mudar o horário do carro.
Por que isso importa
Para desenvolvedores, este caso demonstra a importância de entender a fundo as implicações de segurança e usabilidade em sistemas embarcados. A decisão de vincular uma função básica como a alteração de horário a um sistema de DRM complexo, que depende de um hardware específico (o cartão SD com CID e assinaturas), criou uma superfície de ataque inesperada. A técnica de manipulação do core_pattern do kernel Linux, ainda que para uma versão antiga (2.6.28), é um exemplo de como vulnerabilidades em componentes de baixo nível podem ser exploradas para obter execução de código arbitrário, mesmo em ambientes com montagens noexec e read-only. Entender como diferentes camadas de um sistema (hardware, firmware, kernel, e aplicações) interagem é crucial para prever e mitigar tais falhas, impactando diretamente o design de sistemas seguros e manuteníveis.
Linha do tempo
Análise Interna do M4 Apple Neural Engine, Parte 1: Engenharia Reversa
Portando Mac OS X para o Nintendo Wii: Um Feito de Engenharia Reversa
Codex Hackeou uma Smart TV Samsung
Como Programadores Gastam Seu Tempo: Desafios Além da Codificação
Cadeia de Exploit 0-Click no Pixel 10: Quando uma Porta Fecha, uma Janela Abre
Pesquisadores Exigem Firmware da Eufy HomeBase 2 e Quebram Bloqueio de UART
Jailbreak no sistema de navegação de um Renault para mudar o horário vira projeto de engenharia reversa
Perguntas frequentes
Qual foi a vulnerabilidade chave explorada para alterar o horário do Renault?
A vulnerabilidade chave foi a capacidade de escrever no arquivo /proc/sys/kernel/core_pattern usando um comando LOG do parser de scripts do sistema com path traversal. Isso permitiu direcionar coredumps para um script arbitrário, contornando as restrições de execução de código.
Por que a engenharia reversa foi necessária para uma tarefa tão simples?
A engenharia reversa foi necessária porque o sistema de navegação do Renault exigia um cartão SD de navegação legítimo para acessar o menu de configurações de horário. Sem esse cartão, a opção de ajustar o relógio ficava inacessível, e o DRM impedia o uso de cartões não autorizados.
Como a emulação com QEMU contribuiu para a resolução do problema?
O QEMU foi essencial para emular o sistema do Renault, permitindo testar ataques e entender o comportamento do sistema sem riscos ao hardware real. Ele ajudou a identificar arquivos lidos do SD, mapear montagens de sistema de arquivos e descobrir o binário /bin/dbus-monitor para forçar um coredump.
Fontes
- blog.nns.eefonte original
- Categoria
- CEVIU Web Dev
- Publicado
- 04 de novembro de 2026
- Editoria
- CEVIU Web Dev