
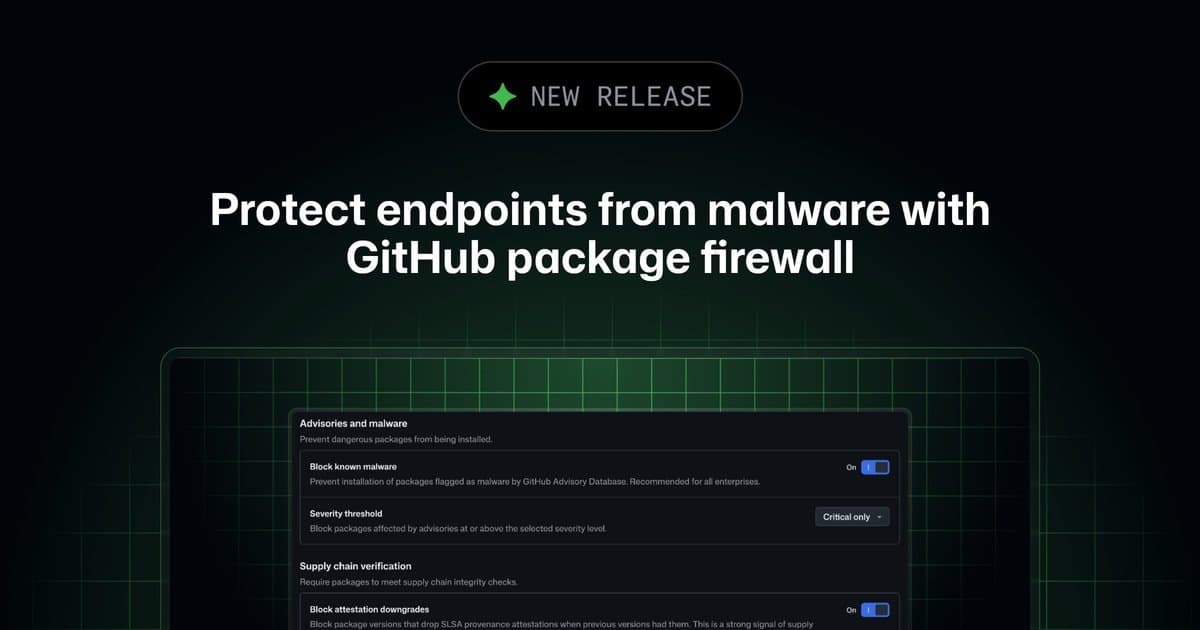
GitHub lança package firewall em public preview para o Enterprise Cloud
Aprofundamento CEVIU
Aprofundamento
O package firewall do GitHub ataca um vetor específico: malware que age na hora da instalação do pacote, coletando credenciais em hosts de CI/CD ou estações de desenvolvedores sem nem executar o código do pacote. A ferramenta fica entre endpoints (runners do Actions, agentes de codificação) e os registries upstream, e inspeciona tanto as requisições de metadados quanto os downloads.
A configuração tem duas etapas. Primeiro, o administrador define a política da empresa: período de cooldown configurável, consulta ao GitHub Advisory Database para alertas de malware ou vulnerabilidade e verificações de cadeia de suprimentos, como downgrade de attestation. Depois, os endpoints precisam ser reconfigurados para apontar para o firewall em vez de falar direto com o registry. Se um pacote for bloqueado por engano, o usuário pede exceção por um workflow parecido com o de outros recursos do GitHub Advanced Security. Hoje só há suporte a npm. O preview é gratuito e cobre o Enterprise Cloud, inclusive com residência de dados. Na general availability, a cobrança será por consumo, no estilo do Actions.
O que mudou
O tema conversa com a cobertura anterior sobre cadeia de suprimentos no GitHub. Em 27 de maio de 2026, o CEVIU noticiou "GitHub introduz publicação faseada e controles de instalação para npm", que dava aos consumidores mais controle sobre o que é instalado. Agora o controle sobe para o nível da empresa, com política central e inspeção no caminho entre o endpoint e o registry. Em 23 de outubro de 2026, o CEVIU também noticiou "Workflow lockfiles do GitHub Actions chegam em public preview", que fixa actions e dependências transitivas em commits revisados. Os dois recursos são complementares, mas atuam em pontos diferentes.
Por que isso importa
Para quem opera pipelines e libera agentes de codificação em ambientes corporativos, isso é uma camada de defesa centralizada, sem depender de cada desenvolvedor configurar o próprio cliente. A limitação ao npm e o status de preview pedem teste em escopo controlado antes de tratar como proteção principal. Vale também estimar o custo, já que a cobrança por consumo virá na general availability.
Linha do tempo
GitHub introduz publicação faseada e controles de instalação para npm.
Workflow lockfiles do GitHub Actions chegam em public preview.
GitHub lança o package firewall em public preview para o Enterprise Cloud.
Perguntas frequentes
O que é o package firewall do GitHub?
É um serviço que fica entre runners de CI/CD ou agentes de codificação e os registries upstream. Ele inspeciona requisições de metadados e downloads de pacotes e aplica a política definida pelo administrador. O objetivo é barrar pacotes maliciosos na instalação.
Quem pode usar o package firewall agora?
Todos os clientes do GitHub Enterprise Cloud, incluindo o Enterprise Cloud com residência de dados. Ele está em public preview. Hoje suporta apenas pacotes npm.
Quanto custa o package firewall?
Durante o preview, o serviço é gratuito. Quando chegar à general availability, será cobrado por consumo (metered billing), de forma parecida com a cobrança do Actions.
O que fazer se um pacote legítimo for bloqueado?
O usuário pode pedir uma exceção por um workflow de solicitação, semelhante ao de outros recursos do GitHub Advanced Security. Assim o bloqueio indevido não trava o desenvolvimento por muito tempo.
Fontes
- github.blogfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 30 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação