
Galileo Realiza Primeira Autenticação Civil de Posição Sob Ataque de Spoofing
Aprofundamento CEVIU
Aprofundamento
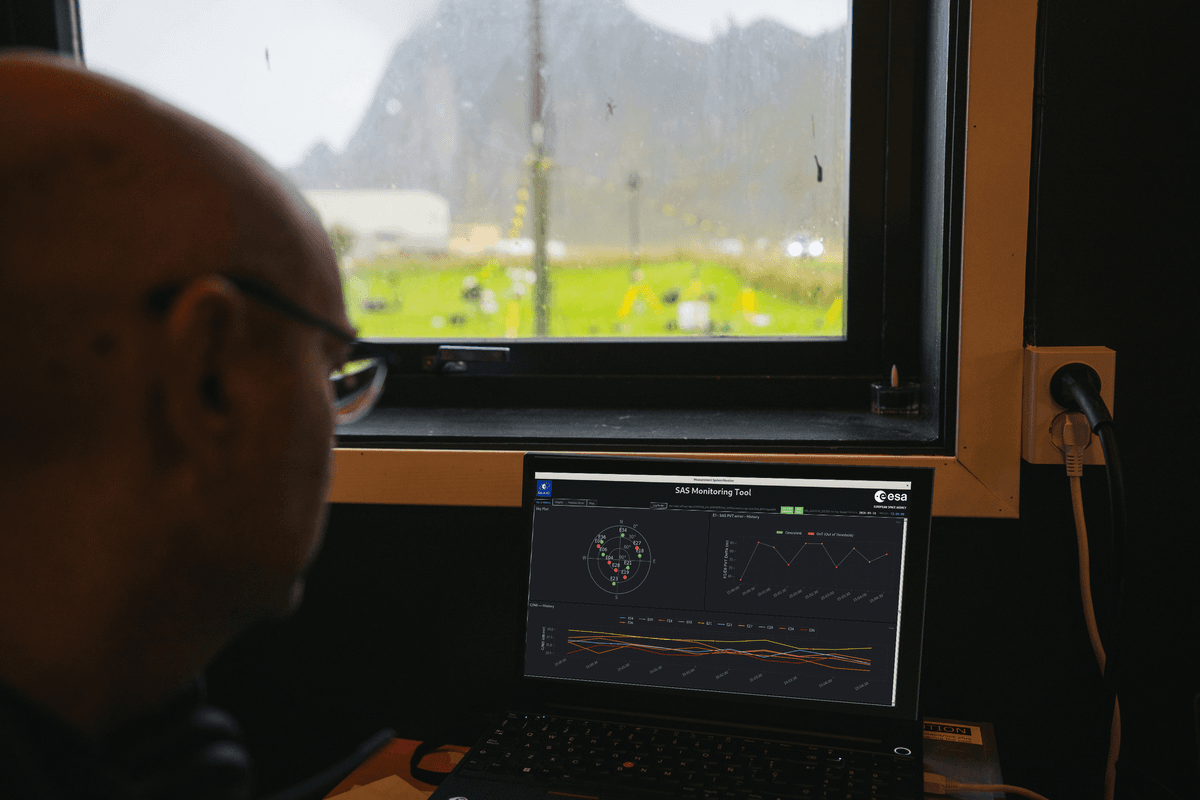
A notícia de que o sistema Galileo realizou a primeira autenticação civil de posição sob ataque de spoofing é um passo importante para a segurança de sistemas de posicionamento global. O Serviço de Autenticação de Sinal (SAS) atua criptografando os códigos de espalhamento do sinal E6-C. A chave de decriptografia é liberada separadamente. Isso permite que receptores validem o pseudorange, confirmando a origem legítima do sinal. Durante o teste, em 16 de setembro de 2026, na Noruega, o Galileo manteve a estabilidade da localização em cinco satélites, mesmo sob um ataque de spoofing ativo.
O SAS complementa o Serviço de Autenticação de Mensagem de Navegação de Código Aberto (OSNMA), que já está operacional desde 2025 e autentica a mensagem de navegação. Juntos, SAS e OSNMA oferecem uma proteção em duas camadas contra ataques de spoofing. Ambos os serviços serão gratuitos e globais. Embora o teste seja um sucesso, a EUSPA ainda precisa validar e acreditar o SAS. A metodologia de chave atrasada do SAS ainda deixa a porta aberta para ataques de jamming e meaconing, que podem ser mais difíceis de mitigar.
Por que isso importa
A autenticação de sinais GNSS (Global Navigation Satellite Systems) é crucial para a segurança de infraestruturas críticas. Setores como transporte, energia e finanças dependem da precisão e confiabilidade do posicionamento. Ataques de spoofing, onde sinais falsos são transmitidos para enganar receptores, representam uma ameaça real e crescente. Um GNSS comprometido pode causar grandes prejuízos financeiros, acidentes ou até mesmo impactar a segurança nacional.
O desenvolvimento e a implementação do SAS pelo Galileo eleva a resiliência desses sistemas. Ao garantir que os sinais são autênticos, o Galileo protege bilhões de usuários contra manipulações. Isso solidifica a confiança na tecnologia, fortalecendo a economia digital e a segurança operacional em diversas áreas.
Linha do tempo
OSNMA, serviço de autenticação de mensagem de navegação do Galileo, torna-se operacional.
Galileo realiza teste do Serviço de Autenticação de Sinal (SAS) com sinais criptografados sob ataque de spoofing.
CEVIU News reporta o sucesso do primeiro teste de autenticação civil de posição do Galileo sob ataque de spoofing.
Perguntas frequentes
O que é spoofing de GNSS e por que ele é perigoso?
Spoofing de GNSS é a prática de transmitir sinais de satélite falsos para enganar um receptor, fazendo-o acreditar que está em um local diferente ou que o tempo é outro. Isso é perigoso porque muitas infraestruturas críticas dependem da precisão do GNSS. Ataques podem desviar navios, aeronaves ou drones, interromper redes elétricas ou causar falhas em sistemas financeiros.
Como o Galileo autentica seus sinais para evitar spoofing?
O Galileo utiliza dois serviços principais para autenticação. O OSNMA autentica a mensagem de navegação, garantindo que as informações de tempo e órbita são legítimas. Já o Serviço de Autenticação de Sinal (SAS) criptografa os códigos de espalhamento do sinal E6-C, permitindo que o receptor valide a origem do próprio sinal de posicionamento. Juntos, eles formam uma defesa robusta.
Qual a diferença entre OSNMA e SAS?
O OSNMA (Open Service Navigation Message Authentication) autentica a *mensagem* de navegação, ou seja, os dados que o satélite transmite (como órbita e tempo). Ele garante que esses dados vêm do Galileo. O SAS (Signal Authentication Service) autentica o *sinal* de posicionamento em si, verificando a legitimidade do pseudorange através de criptografia nos códigos de espalhamento. O OSNMA já está operacional desde 2025, enquanto o SAS está em fase de validação.
Os novos serviços de autenticação do Galileo serão pagos?
Não, tanto o Serviço de Autenticação de Sinal (SAS) quanto o Serviço de Autenticação de Mensagem de Navegação de Código Aberto (OSNMA) serão oferecidos gratuitamente. Eles estarão disponíveis globalmente para todos os usuários do Galileo. Isso aumenta a acessibilidade e a segurança para uma ampla gama de aplicações civis.
Fontes
- esa.intfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 28 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação