
Nova Técnica de Evasão de EDR Abusa de Processos Filhos para Injeção de Código
Aprofundamento CEVIU
Aprofundamento
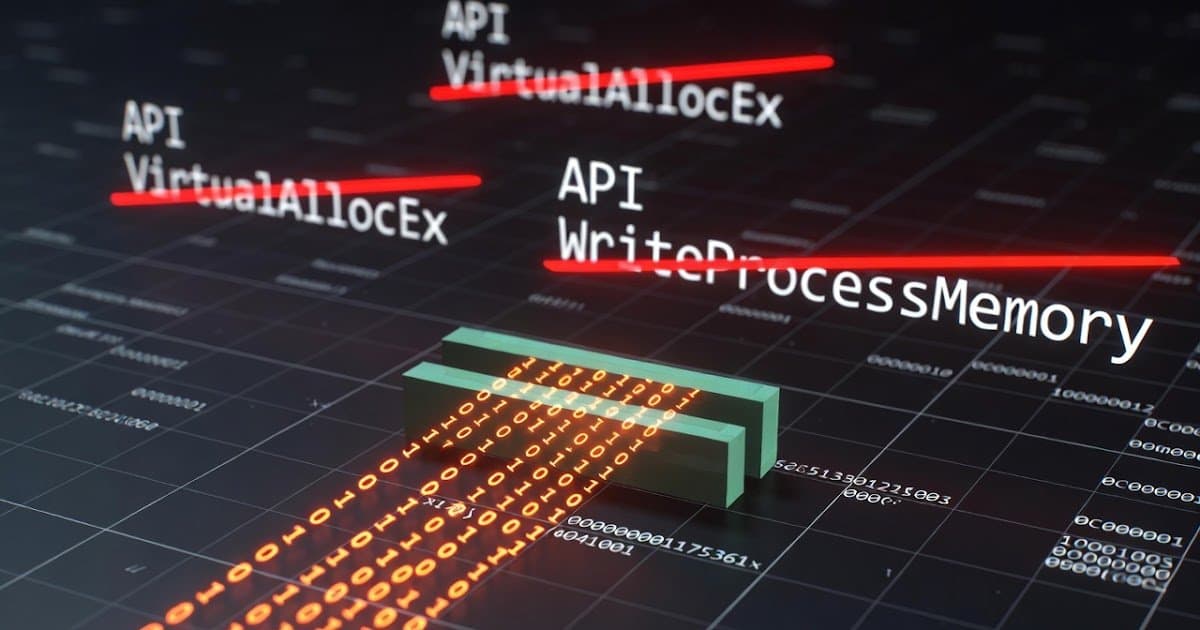
Pesquisadores do Zero Salarium identificaram uma nova forma de injeção remota de código que burla a detecção de EDRs. A técnica evita o uso das APIs VirtualAllocEx e WriteProcessMemory, comumente monitoradas por soluções de segurança. Em vez disso, o método abusa de processos filhos interativos, como nslookup.exe e netsh.exe, para injetar shellcode diretamente na memória. Isso ocorre ao escrever a payload no hStdInput (o pipe de entrada padrão) do processo filho, utilizando a função WriteFile. Depois, VirtualProtectEx concede permissões de execução e um desvio de thread direciona a execução para o código malicioso.
Para as equipes de defesa, a adoção desta técnica significa que as estratégias de detecção precisam evoluir. É fundamental monitorar chamadas a VirtualProtectEx em processos remotos, além de atividades de leitura e escrita em named pipes. Observar a região de memória onde os programas de console armazenam seus comandos também se torna uma necessidade. Essa abordagem reduz a capacidade das EDRs de identificar atividades maliciosas baseadas nas APIs tradicionais, forçando uma reavaliação das táticas de caça a ameaças.
O que mudou
Esta nova técnica representa uma evolução nas táticas de evasão de EDR, especialmente no contexto da injeção de processos filhos. Embora a cobertura anterior do CEVIU, como o artigo "Process Preluding: Injeção de Processos Filhos Bypassa Segurança no Windows" de 2 de março de 2026, já destacasse como atacantes podem abusar da criação de processos filhos para burlar a segurança, a abordagem atual é mais furtiva. Enquanto a técnica de "Process Preluding" focava em contornar os hooks de Event Tracing for Windows (ETW) para monitoramento de processos, a descoberta do Zero Salarium vai além. Ela evita APIs de injeção tradicionais ao explorar o mecanismo de entrada padrão dos consoles, criando um vetor de ataque que exige novos pontos de monitoramento.
Por que isso importa
A eficácia das soluções EDR é constantemente desafiada por novas táticas de evasão. Quando uma técnica como esta, que subverte mecanismos esperados de detecção, surge, ela eleva a complexidade da cibersegurança. Empresas e governos que dependem fortemente de EDRs para proteção de endpoint precisam revisar suas estratégias. A adoção generalizada dessa técnica por grupos de ataque pode aumentar significativamente o risco de comprometimento, exigindo investimentos em telemetria mais granular e habilidades de caça a ameaças para identificar anomalias nos sistemas de entrada e memória dos processos.
Linha do tempo
Abuso do Cortex XDR Live Terminal como Canal C2 é demonstrado
Process Preluding: Injeção de Processos Filhos Bypassa Segurança no Windows
Module Stomping: técnica esconde payloads dentro de DLLs legítimas
Novas Táticas de Evasão de EDR Abusam de Recurso do Windows para Ocultar Ataques
Nova Técnica de Ataque 'Fileless' Bypassa Detecções de Segurança com O_TMPFILE
Nova Tática Desvia Handles e Compromete EDRs
Nova Técnica de Evasão de EDR Abusa de Processos Filhos para Injeção de Código
Perguntas frequentes
O que é a nova técnica de evasão de EDR revelada pelo Zero Salarium?
É um método de injeção de código remoto que evita as APIs VirtualAllocEx e WriteProcessMemory, normalmente monitoradas por EDRs. Ela injeta shellcode no pipe hStdInput de processos filhos de console, como nslookup.exe, e depois usa VirtualProtectEx para conceder permissões de execução.
Quais processos são alvos dessa técnica e por que?
A técnica mira processos filhos de console interativos, como nslookup.exe e netsh.exe. Isso porque eles possuem um pipe hStdInput que pode ser abusado pela função WriteFile para enviar dados diretamente para a memória do processo, evitando as APIs de injeção tradicionais.
Como as organizações podem se proteger contra essa nova forma de injeção?
A defesa passa por monitorar a função VirtualProtectEx aplicada a processos remotos e observar atentamente operações de leitura e escrita em named pipes. Além disso, é crucial vigiar a região de memória onde programas de console armazenam comandos, procurando por atividades incomuns que possam indicar uma injeção de shellcode.
Por que essa técnica é considerada uma ameaça significativa às EDRs?
Ela é uma ameaça porque contorna os principais pontos de detecção das EDRs, que geralmente focam em VirtualAllocEx e WriteProcessMemory. Ao usar uma abordagem atípica, ela torna as ferramentas de segurança existentes menos eficazes, exigindo que os defensores adaptem suas estratégias de detecção e resposta.
Fontes
- zerosalarium.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 28 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação