
Alerta Crítico: Falha de RCE no Apache Roller Sob Exploração Ativa Sem Autenticação
Aprofundamento CEVIU
Aprofundamento
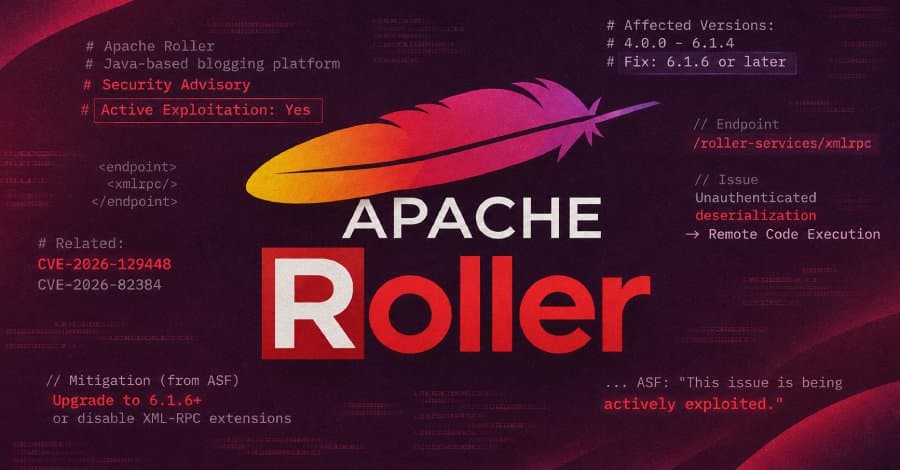
A vulnerabilidade crítica de execução remota de código (RCE) no Apache Roller, rastreada como CVE-2026-129448 (CVSS: 9.8), é uma falha de desserialização não autenticada no endpoint XML-RPC. Ela afeta as versões 4.0.0 a 6.1.4 da plataforma de blogging Java de código aberto. O problema permite que um atacante remoto, sem autenticação, execute código arbitrário. A Apache Software Foundation (ASF) confirmou que a exploração ativa está ocorrendo. A vulnerabilidade reside na aceitação e desserialização de tipos de extensão de fornecedor pelo endpoint XML-RPC antes mesmo da autenticação do solicitante.
A ASF apontou que esta vulnerabilidade é idêntica à CVE-2026-82384, corrigida em setembro de 2026, que inicialmente listava apenas o Apache Roller 6.1.5 como afetado. Para proteção, a recomendação é atualizar para o Apache Roller 6.1.6 ou superior, que desativa os tipos de extensão e rejeita requisições XML-RPC quando a funcionalidade está desabilitada. Como medida paliativa, caso a atualização não seja viável, pode-se definir enabledForExtensions como false no arquivo WEB-INF/web.xml, ou remover o mapeamento do servlet /roller-services/xmlrpc e reiniciar a aplicação. A desativação do XML-RPC pela interface administrativa não protege versões mais antigas, pois a desserialização ocorre antes da verificação dessa configuração.
O que mudou
O CEVIU noticiou em 21 de setembro de 2026 uma vulnerabilidade similar, a CVE-2026-82384, que foi corrigida e afetava o Apache Roller 6.1.5. Agora, a vulnerabilidade atual, CVE-2026-129448, é confirmada como a mesma falha e afeta um leque maior de versões, de 4.0.0 a 6.1.4. Isso indica que a correção anterior não abrangeu todo o escopo do problema, levando a uma nova onda de explorações e a necessidade de um patch mais abrangente na versão 6.1.6 ou superior.
Por que isso importa
Para empresas e indivíduos que operam plataformas de blog baseadas em Apache Roller, esta vulnerabilidade representa um risco crítico de comprometimento total do sistema, devido à execução remota de código sem necessidade de autenticação. A exploração ativa e a alta pontuação CVSS (9.8) indicam urgência na aplicação das correções. A falha é particularmente perigosa porque bypassa as configurações de desativação de XML-RPC em versões mais antigas, exigindo intervenção direta nos arquivos de configuração ou atualização imediata para versões corrigidas.
Linha do tempo
CVE-2026-82384 (idêntica à atual) foi corrigida no Apache Roller 6.1.5.
Alerta sobre a exploração ativa da CVE-2026-129448 (desserialização RCE não autenticada) no Apache Roller.
Perguntas frequentes
O que é a vulnerabilidade CVE-2026-129448 no Apache Roller?
É uma falha crítica de desserialização não autenticada no endpoint XML-RPC do Apache Roller. Ela permite que um atacante execute código arbitrário remotamente, sem precisar de credenciais de acesso, afetando as versões 4.0.0 a 6.1.4.
Como posso proteger meu sistema Apache Roller desta vulnerabilidade?
A principal recomendação é atualizar para o Apache Roller 6.1.6 ou superior. Se a atualização não for possível, como medida paliativa, você pode configurar 'enabledForExtensions' como 'false' no arquivo WEB-INF/web.xml ou remover o mapeamento do servlet '/roller-services/xmlrpc' e reiniciar o Roller.
Por que desabilitar o XML-RPC na interface administrativa não é suficiente?
Em versões mais antigas do Apache Roller, a desserialização de dados da requisição XML-RPC ocorre antes da verificação da configuração de desativação. Isso significa que a requisição maliciosa já pode ser processada e explorada antes que o sistema verifique se o XML-RPC está desabilitado, tornando a configuração ineficaz contra esta vulnerabilidade.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 20 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação