
Extensor WiFi Barato: Ameaça Crítica com Backdoor Expondo Redes Domésticas
Aprofundamento CEVIU
Aprofundamento
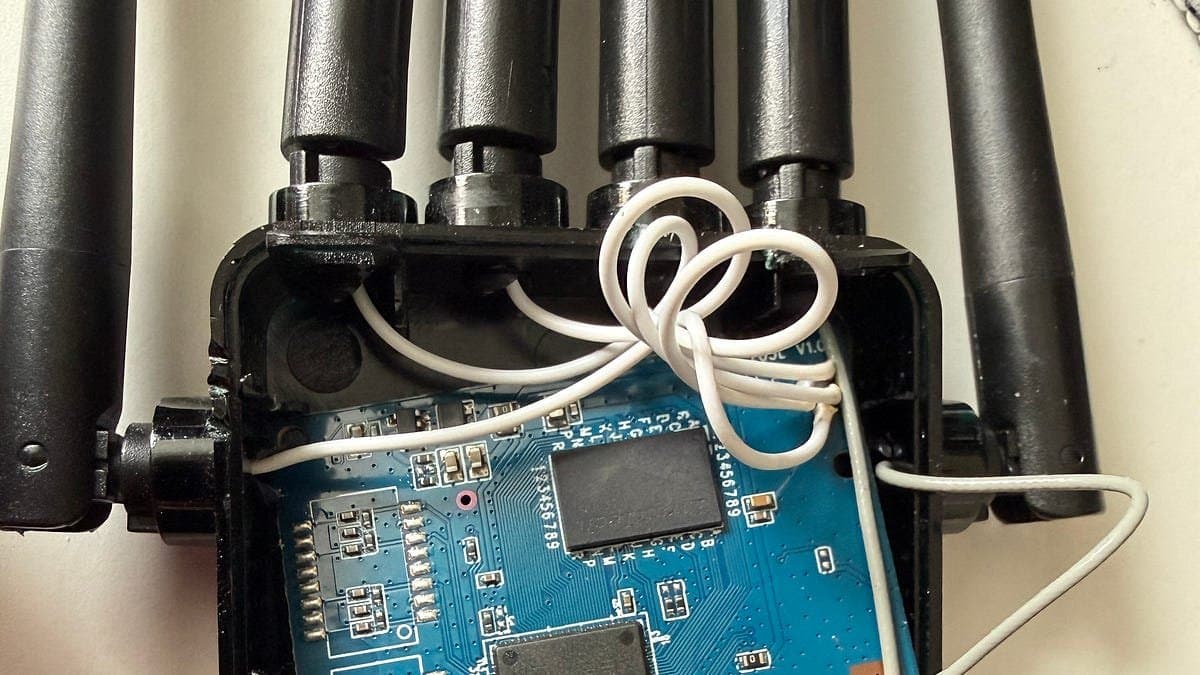
A descoberta do backdoor no extensor WiFi Z05L, vendido por apenas £3, revela uma profunda falha de segurança que permeia muitos dispositivos de rede de baixo custo. O problema central reside no chip MediaTek MT7620 e na memória flash Winbond de 4 MB, que armazenam um firmware com uma senha root fixa (198277tt@) para acesso via Telnet, ativada em cada inicialização do aparelho. Isso significa que um atacante na mesma rede pode facilmente obter controle total sobre o dispositivo sem necessidade de autenticação. Além disso, a API web do extensor permite injeção de comando root através do parâmetro mac, uma falha crítica de validação de entrada. A atualização de firmware, que se baseia apenas em uma verificação CRC32, facilita a instalação de imagens maliciosas, tornando o extensor um vetor de ataque persistente. As credenciais WiFi salvas em texto simples são a cereja do bolo para a exposição completa da rede doméstica.
Este cenário sublinha a problemática dos designs de referência white-label, onde a segurança é frequentemente sacrificada pelo preço. Como já discutido pelo CEVIU News em Aquele dispositivo KVM barato pode expor sua rede a comprometimento remoto (20 de março de 2026), e em Vulnerabilidades em Periféricos Expõem Riscos de Segurança e Acesso Não Autorizado (24 de agosto de 2026), a engenharia reversa de hardware genérico barato frequentemente desvenda vulnerabilidades sérias. No caso do Z05L, a análise da flash revelou um kernel Linux 2.6.36, de 2011, compilado em 2024, indicando um software desatualizado e sem mitigações de segurança modernas. Isso lembra o alerta sobre o backdoor 'EndlessDoors' em roteadores Zbtlink e Wiflyer, noticiado em 7 de agosto de 2026, que também expôs a fragilidade de equipamentos de rede básicos.
Por que isso importa
A ameaça do extensor WiFi Z05L vai muito além do seu preço irrisório. Este tipo de dispositivo, amplamente distribuído, representa um risco de segurança sistêmico para residências e pequenas empresas. Um extensor comprometido funciona como uma porta aberta para a rede interna, permitindo que cibercriminosos interceptem dados, lancem ataques de phishing, instalem malware nos dispositivos conectados ou transformem a rede em parte de uma botnet. A ausência de controle por parte do usuário final, a dificuldade de identificação da vulnerabilidade e a falta de canais para correção de segurança tornam esses extensores uma bomba-relógio digital. A questão não é apenas a funcionalidade, mas a confiança zero que se deve ter em hardware sem procedência e sem suporte, uma realidade preocupante no vasto ecossistema da Internet das Coisas.
Linha do tempo
Dispositivos KVM-over-IP baratos revelam nove vulnerabilidades, incluindo RCE.
Falha em aspiradores robôs Shark permite controle remoto e RCE.
Backdoor 'EndlessDoors' é identificado em roteadores Zbtlink e Wiflyer.
Vulnerabilidades em periféricos baratos expõem riscos de acesso não autorizado.
Extensor WiFi Z05L com backdoor crítico expõe redes domésticas.
Perguntas frequentes
O que torna o extensor WiFi Z05L tão vulnerável?
O extensor Z05L possui um backdoor via Telnet com senha root fixa, permitindo acesso irrestrito. Sua API web permite injeção de comandos, e o firmware pode ser alterado com pouca validação, usando apenas CRC32. Além disso, as credenciais WiFi são armazenadas em texto simples, expondo a rede.
Como um extensor WiFi barato pode afetar a segurança da minha rede doméstica?
Um extensor vulnerável pode ser usado para monitorar seu tráfego de internet, roubar informações pessoais, instalar malware em outros dispositivos da rede, ou até mesmo ser usado como parte de um ataque maior, sem que você perceba. Ele age como um ponto de entrada para invasores.
Existe alguma forma de o usuário final proteger-se contra este tipo de vulnerabilidade?
Para dispositivos já adquiridos, a proteção é limitada devido à falta de atualizações e suporte. É recomendável isolar tais dispositivos em redes de convidados, longe de seus dados sensíveis. Ao comprar, prefira marcas conhecidas e com histórico de segurança, evitando produtos genéricos extremamente baratos.
Quais são as lições aprendidas com este caso para a compra de dispositivos IoT e de rede?
A principal lição é que o custo baixo pode vir acompanhado de sérios riscos de segurança. Dispositivos sem marca, sem suporte de firmware e sem mecanismos de atualização robustos são alvos fáceis. Invista em produtos de fabricantes transparentes quanto à segurança e que ofereçam suporte contínuo.
Fontes
- affixsec.substack.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 17 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação