
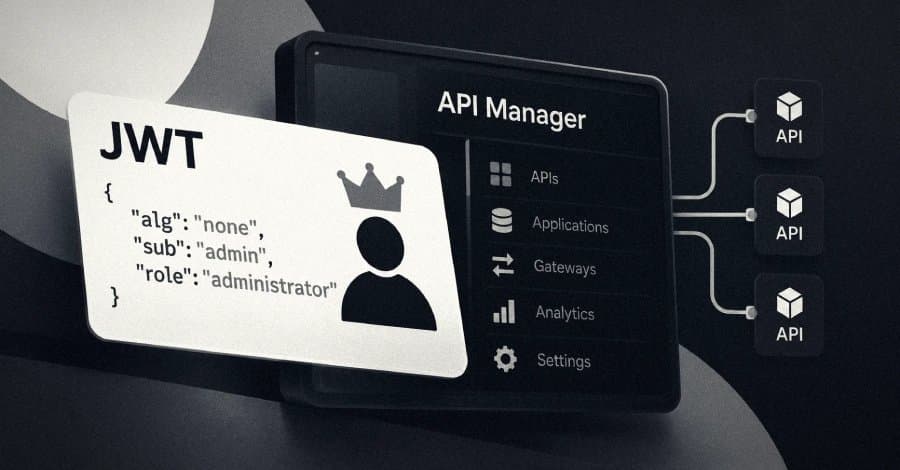
Ataques Ativos Exploraram Falha Crítica no WSO2 API Manager
Aprofundamento CEVIU
Aprofundamento
A vulnerabilidade CVE-2026-5430 no WSO2 API Manager escancara um problema crítico na validação de tokens JWT. Ataques exploram a falha de verificação de assinatura criptográfica, quando um token é assinado com um algoritmo não suportado. Em vez de rejeitar, o sistema o aceita. Isso concede acesso não autorizado, incluindo privilégios de administrador, a produtos como WSO2 API Manager (versões 4.1.0 a 4.6.0), WSO2 API Control Plane, WSO2 Traffic Manager e WSO2 Universal Gateway.
Com essa brecha, cibercriminosos conseguem ir além do simples acesso. Eles podem comprometer credenciais de back-end, chaves de consumidor e segredos de aplicação. Segundo observações da watchTowr, os tokens JWT forjados podem ser usados para acessar qualquer endpoint da API e até mesmo roubar dados sensíveis em trânsito, explorando o API Manager como um ponto de entrada para movimentos laterais na rede.
O que mudou
Em maio de 2026, a WSO2 já havia emitido um alerta para a CVE-2026-5430, indicando que a falha permitia o bypass de autenticação e potencial controle de contas administrativas. Naquele momento, as correções já estavam disponíveis para os usuários e assinantes de suporte. A mudança agora é que a falha, antes apenas conhecida, virou um vetor de ataque real. A watchTowr detectou exploração ativa na natureza desde 13 de setembro de 2026, com tokens JWT maliciosos circulando em suas redes honeypot. Isso transforma o risco de uma ameaça potencial em um perigo iminente, exigindo ação imediata das organizações afetadas.
Por que isso importa
Esta falha é mais um alerta sobre a segurança de APIs, portas de entrada para muitos sistemas corporativos. O WSO2 API Manager atua como um gatekeeper de tráfego crítico. O comprometimento de uma ferramenta central como essa oferece aos invasores um ponto de controle estratégico sobre informações confidenciais e a arquitetura de microserviços. A exploração ativa da CVE-2026-5430 destaca a urgência de uma gestão de vulnerabilidades proativa e patches imediatos. Ignorar essa ameaça pode resultar em vazamento massivo de dados e controle total da infraestrutura por atacantes.
Linha do tempo
Falhas Críticas em Firewalls Fortinet Permitem Acesso Administrativo a Atacantes
Falha Crítica no Spring Authorization Server Expõe Sistemas a Ataques XSS e SSRF
WSO2 divulga advisory sobre CVE-2026-5430 e libera patches para a vulnerabilidade
Falha Crítica no ServiceNow AI: Exploração em Andamento GERA ALERTA
Ataques de Bypass de Autenticação em Massa Miram Sites WordPress Usando Falhas Críticas em Plugin miniOrange
Alerta Crítico: Vulnerabilidade no JFrog Artifactory Sendo Explorada em Ataques Reais
watchTowr detecta primeiros indícios de exploração ativa da CVE-2026-5430 no WSO2 API Manager
Alerta Crítico: Vulnerabilidades Ativas no JFrog Artifactory Exigem Ação Imediata
Ataques Ativos Exploraram Falha Crítica no WSO2 API Manager
Perguntas frequentes
O que é a vulnerabilidade CVE-2026-5430?
A CVE-2026-5430 é uma falha crítica de segurança no WSO2 API Manager. Ela permite que um atacante contorne a autenticação, forjando tokens JWT assinados com algoritmos não suportados pelo sistema, mas que acabam sendo aceitos.
Quais produtos WSO2 são afetados e em quais versões?
A vulnerabilidade afeta o WSO2 API Manager (versões 4.1.0 a 4.6.0), WSO2 API Control Plane (4.5.0 e 4.6.0), WSO2 Traffic Manager (4.5.0 e 4.6.0) e WSO2 Universal Gateway (4.5.0 e 4.6.0). A lista detalhada de níveis de atualização para correção está disponível.
Como um atacante pode explorar esta falha?
Atacantes podem criar tokens JWT com algoritmos de assinatura que o WSO2 API Manager não deveria aceitar. Ao submeter esses tokens, eles conseguem acesso privilegiado, incluindo controle de contas de administrador, e podem acessar dados sensíveis e realizar movimentos laterais na rede.
Qual a recomendação para as organizações que usam WSO2 API Manager?
Diante da exploração ativa, as organizações devem aplicar as correções disponíveis imediatamente. A WSO2 disponibilizou patches desde maio de 2026 para usuários da comunidade e assinantes do suporte.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 17 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação