O Spacelift Intent apresenta uma abordagem inovadora para a gestão de infraestrutura, permitindo que desenvolvedores implementem, atualizem e removam módulos Terraform aprovados diretamente de um registro privado do Spacelift. A grande novidade é a interação via linguagem natural, eliminando a necessidade de escrever código Terraform manual. A plataforma garante a aplicação de políticas existentes, permissões, validação, gerenciamento de estado e trilhas de auditoria, simplificando o self-service ao resolver nomes de módulos e gerenciar inputs e versões de forma conversacional. Essa capacidade de tratar módulos como recursos governados promete agilizar o ciclo de desenvolvimento e fortalecer a governança em ambientes de nuvem.
O PgDog, um novo pooler de conexões para PostgreSQL, promete otimizar o uso de recursos do banco de dados ao preservar aspectos cruciais que outros poolers frequentemente negligenciam. Ele mantém o estado da sessão, comandos SET e funcionalidades LISTEN/NOTIFY sem exigir alterações no código da aplicação. A ferramenta utiliza um parser SQL embarcado para rastrear o estado da sessão por cliente e suporta a semântica pub/sub do Postgres via proxy. Sua arquitetura multithreaded Tokio permite escalar para um grande número de clientes e picos de tráfego, eliminando a necessidade de fragmentar pools de conexão em múltiplos processos de proxy.
A Cloudflare acaba de introduzir o Workers Cache, um sistema de cache em camadas que opera na borda da rede, diretamente integrado aos Workers. Esta funcionalidade visa reduzir custos de CPU ao servir respostas cacheadas sem a execução de código, configurável via Wrangler e compatível com headers Cache-Control. O cache suporta a diretiva `stale-while-revalidate`, entregando conteúdo instantaneamente enquanto o atualiza em segundo plano. Ele se estende a todos os pontos de entrada do Worker, incluindo service bindings, e garante segurança multi-tenant através de chaves de cache baseadas em `ctx.props`, sendo ideal para aplicações SSR que agora podem cachear renders sob demanda sem pré-geração em tempo de build.
O PostgreSQL se destaca como uma ferramenta versátil capaz de consolidar diversas cargas de trabalho que, tradicionalmente, seriam distribuídas entre soluções como Redis, Elasticsearch, MongoDB, Kafka, Snowflake, bancos de dados vetoriais e sistemas de fila. Ele oferece suporte robusto a padrões de caching, filas de job, busca full-text, manipulação de documentos, busca vetorial, séries temporais, análises complexas, consultas de grafo e dados geoespaciais. Essa capacidade multifacetada permite às equipes otimizar custos operacionais, evitando a complexidade e os gastos adicionais de integrar novos datastores antes que a real necessidade se manifeste.
O GitHub Security Lab enfatiza a importância de seis configurações de segurança gratuitas, ativáveis em poucos minutos, para projetos open source. Entre elas estão o SECURITY.md, relatórios privados de vulnerabilidades, secret scanning, Dependabot, code scanning e proteção de branches, que juntos fortificam a resiliência contra ataques. A plataforma lançou o assistente 'Protect Your Project', visando simplificar a adoção dessas ferramentas e mitigar riscos com uma configuração mínima, otimizando a segurança do ciclo de desenvolvimento.
Em Go, o compilador normalmente otimiza e remove verificações de limites de slices quando a segurança do acesso é garantida. Contudo, em trechos críticos de código (hot paths), essas verificações podem persistir, mesmo quando o desenvolvedor tem certeza de sua desnecessidade. Este cenário levanta a discussão sobre o uso de 'unsafe' para eliminar explicitamente essas verificações, visando ganhos de performance em contextos onde cada ciclo de CPU importa, equilibrando risco e otimização.
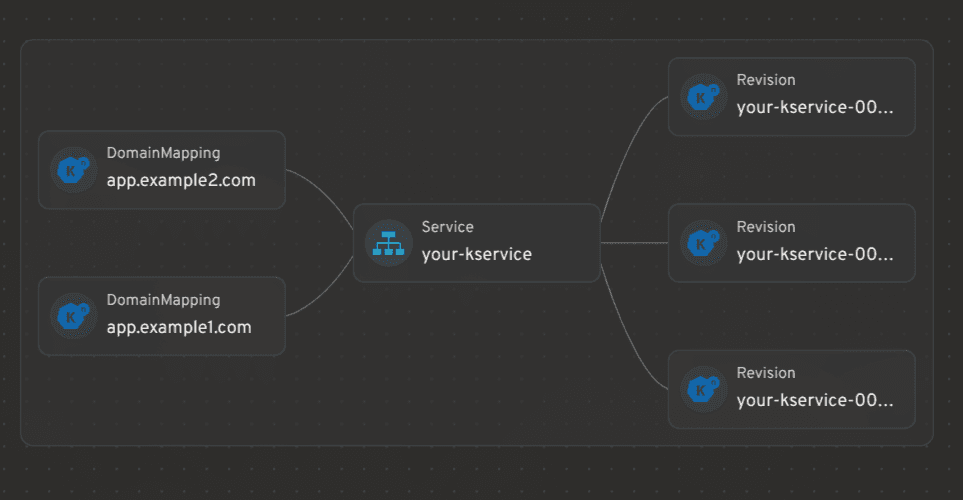
O novo plugin Headlamp para Knative promete simplificar a gestão de recursos serverless no Kubernetes. A ferramenta integra e centraliza as operações, permitindo que equipes DevOps e de plataforma orquestrem serviços e eventos Knative de forma mais eficiente, consolidando a observabilidade e o controle em um único painel. Esta novidade é um avanço para quem busca otimizar a manutenção de infraestruturas serverless.
A Cloudflare anunciou a abertura da lista de espera para seu Monetization Gateway, uma solução que permite a proprietários de sites cobrar por acesso a conteúdo web, conjuntos de dados, APIs ou ferramentas MCP protegidas pela plataforma. Este novo serviço elimina a necessidade de desenvolver uma infraestrutura de pagamentos própria, integrando a cobrança diretamente via protocolo x402. A iniciativa estabelece um novo primitivo de infraestrutura de edge, facilitando o acesso pago por agentes, crawlers e APIs de forma eficiente e segura.
Embora a robustez do Rust seja inegável na garantia da correção do código, essa característica pode se tornar um obstáculo nas fases iniciais de desenvolvimento. A exigência de resolver cada erro, problema de propriedade ou branch incompleto desde o princípio tende a desacelerar a prototipagem, demandando a resolução de detalhes antes mesmo que o "happy path" principal da aplicação esteja consolidado. Tal rigor, se por um lado garante maior segurança e confiabilidade a longo prazo, por outro, desafia a agilidade inerente aos estágios de concepção e prova de conceito.
A transição de pipelines do Azure DevOps para ambientes GitHub Enterprise com usuários gerenciados exige a instalação manual do aplicativo Azure Pipelines GitHub. Este procedimento é crucial, visto que a configuração OAuth padrão falha sem a instalação prévia. Após a instalação e o vínculo da conexão de serviço, os times podem configurar seus pipelines para repositórios GitHub, garantindo uma integração contínua e eficiente por meio da funcionalidade de fonte do Azure Pipelines.
O Amazon EKS acaba de implementar o suporte para rollback de versão do Kubernetes, uma funcionalidade crucial para equipes de plataforma. Agora, é possível reverter upgrades de clusters que apresentarem falhas em até sete dias, eliminando a necessidade de recriar todo o ambiente. Esta novidade oferece um caminho de atualização mais robusto e seguro, garantindo que workloads, add-ons ou verificações de compatibilidade possam ser rapidamente restaurados em caso de problemas pós-upgrade, otimizando a confiabilidade das operações.
O AWS CloudFormation introduziu o modo Express, uma funcionalidade que promete acelerar significativamente os deployments de infraestrutura. Com ele, desenvolvedores e agentes de IA recebem confirmações em segundos, otimizando o ciclo de iteração para alterações na infraestrutura como código. A novidade já está disponível em todas as regiões comerciais da AWS, sem custos adicionais, visando uma maior agilidade em fluxos de trabalho assistidos por agentes e por humanos.
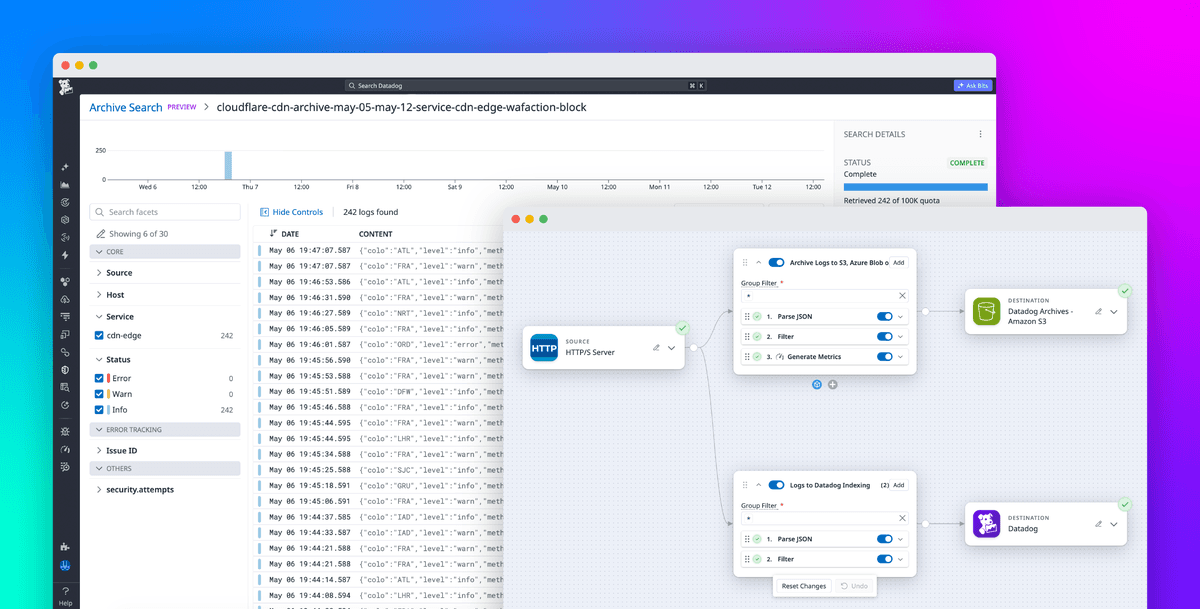
Para equipes que gerenciam grandes volumes de logs de CDN, uma estratégia eficaz para controle de custos envolve a utilização dos Datadog Observability Pipelines. Essa abordagem permite o direcionamento de logs brutos diretamente para o armazenamento de objetos, enquanto as métricas essenciais são encaminhadas ao Datadog. Este método não só otimiza significativamente os custos de indexação, mas também padroniza a normalização dos dados, independentemente do provedor de CDN, resultando em maior eficiência operacional e clareza na observabilidade.
A União Europeia, com a proposta de lei Cloud and IA Development Act (CADA) de junho de 2026, estabeleceu uma estrutura de soberania de dados em quatro níveis. Essa iniciativa impulsiona empresas regulamentadas a desenvolver plataformas sovereign cloud, adotando Kubernetes para orquestração e OpenStack para a infraestrutura, complementadas por GitOps para assegurar consistência operacional. Essa abordagem visa reduzir a dependência de hyperscalers, com organizações europeias, como operadoras ferroviárias e bancos, já implementando essas stacks de código aberto. O objetivo é garantir requisitos de soberania através de arquitetura e policy-as-code, abordando questões que vão além da residência de dados, como independência operacional e transparência na cadeia de suprimentos.
Modelos recentes da Anthropic têm apresentado crescente dificuldade em aderir a schemas de ferramentas que não sejam Claude Code, apesar de compreenderem a tarefa e gerarem conteúdo correto. Armin Ronacher aponta que falhas na ferramenta de edição aninhada do Pi decorrem dessa incompatibilidade. Ele sugere que o pós-treinamento em ambientes fechados e permissivos, como o Claude Code, pode incentivar os modelos a depender de aliases e a ignorar campos extras, introduzindo imprecisões no esquema. Isso torna a invocação de ferramentas com gramática restrita ainda mais crítica para a construção de agentes customizados no contexto de engenharia de plataformas.
O Google Cloud anunciou recentemente importantes atualizações no VPC Service Controls, visando fortalecer a segurança de agentes de IA. As novidades incluem a implementação de regras de acesso granulares baseadas na identidade do agente, suporte para atributos do Model Context Protocol e integração nativa com a Plataforma Gemini Enterprise Agent. Essas funcionalidades são projetadas para criar 'guardrails' de perímetro, prevenindo a exfiltração de dados e reforçando a segurança em ambientes com cargas de trabalho autônomas, um passo crucial para a confiabilidade de sistemas de IA.
O etcd v3.7.0 foi lançado, destacando o novo recurso RangeStream, que possibilita o envio de grandes volumes de dados em blocos, reduzindo a latência e o consumo de memória em servidores e clientes. A atualização também entrega melhorias de performance notáveis, como a diminuição do uso de CPU nos planos de controle do Kubernetes, uma reformulação da biblioteca protobuf e a completa remoção das dependências do armazenamento legado v2, culminando um esforço de anos.
A DigitalOcean anuncia o lançamento do Managed Weaviate em public preview, disponibilizando o popular banco de dados vetorial open-source como um serviço totalmente gerenciado. Com um modelo de precificação fixa a partir de US$ 20 mensais, a oferta elimina cobranças por consulta ou dimensão, visando proporcionar escalabilidade e previsibilidade de custos para desenvolvedores e empresas que buscam implementar soluções de IA e busca semântica de forma eficiente e sem surpresas na fatura.
O AWS Secrets Manager agora oferece suporte à rotação gerenciada de segredos externos, abrangendo chaves de API do Paddle e tokens de acesso pessoal, de grupo e de projeto do GitLab. Essa atualização estratégica simplifica a gestão de credenciais sensíveis ao automatizar a rotação por meio das APIs nativas de terceiros, reforçando a segurança e conformidade para equipes de DevOps e engenharia de plataformas que utilizam essas ferramentas essenciais.
O runtime Bun está passando por uma reengenharia significativa, com a equipe optando por reescrever grandes seções de Zig para Rust. A mudança estratégica visa aproveitar o ecossistema maduro, as ferramentas robustas e a concorrência segura que Rust oferece para o código de runtime de alto nível. Contudo, o Zig será mantido para os bindings do JavaScriptCore, onde sua capacidade de interoperabilidade C++ de baixo nível é crucial para a integração com o motor JavaScript do WebKit. Essa abordagem híbrida busca otimizar performance e segurança sem comprometer a interação com componentes legados.