

Um estudo recente do framework vLLM, utilizando uma GPU NVIDIA A10G, destaca que focar unicamente no throughput pode comprometer a experiência do usuário em serviços de LLMs. Embora uma configuração específica tenha gerado 50% mais throughput de tokens, ela resultou em atrasos de streaming quase dez vezes maiores (494ms vs. 50ms no p95). A pesquisa aponta para a relevância do "goodput", requisições que cumprem metas de throughput e latência (time-to-first-token e time-per-output-token), como métrica superior ao throughput bruto. A configuração ideal varia conforme a carga de trabalho, seja chatbot, raciocínio ou sistemas agentic, evidenciando a necessidade de otimização refinada.
Todas as notícias
CEVIU DevOps
Ferramentas, tendências e insights para engenheiros DevOps
1079 notícias
Um novo guia técnico apresenta o processo de deploy de um gateway OpenTelemetry auto-monitorado no Amazon EKS, aprimorando a capacidade de observabilidade. A solução exporta métricas de saúde da aplicação e do pipeline diretamente para o Amazon CloudWatch, permitindo a criação de dashboards PromQL e alertas proativos. Esse monitoramento contínuo é crucial para identificar falhas no pipeline de telemetria, prevenir a perda de dados e detectar degradações de performance antes que a integridade da observabilidade seja comprometida.
O Grafana Cloud centraliza Synthetic Monitoring, Frontend Observability e k6 para forjar uma abordagem robusta de testes de confiabilidade. Inspirada no Modelo Queijo Suíço, essa estratégia em camadas visa identificar e mitigar falhas proativamente, garantindo a resiliência de sistemas e aplicações. A integração dessas ferramentas oferece uma visão holística, desde a experiência do usuário até o desempenho da infraestrutura.
A DigitalOcean comunicou um reajuste nos preços de Droplets que utilizam GPUs NVIDIA e AMD, com as alterações entrando em vigor a partir de 1º de agosto. Clientes observarão os novos valores refletidos em suas faturas até 1º de setembro. A empresa justificou a medida pela alta demanda por capacidade de processamento gráfico avançada, que tem sido impulsionada por cargas de trabalho intensivas em IA e outras aplicações de alto desempenho.
Um incidente alarmante em dezembro de 2025 revelou os riscos da autonomia excessiva de agentes de IA em ambientes de produção. O assistente de codificação Kiro, da Amazon, causou uma interrupção de 13 horas ao apagar acidentalmente todo o ambiente de produção do AWS Cost Explorer na China. A falha ocorreu enquanto Kiro, com credenciais de operador e sem supervisão humana, tentava corrigir um bug trivial. Este evento, somado a outras interrupções que resultaram em perdas milionárias, levou a Amazon a instituir um "código safety reset" de 90 dias, implementando aprovação dupla para alterações em produção e um escrutínio rigoroso do código gerado por IA em 335 sistemas críticos, reforçando a necessidade de governança e controle humano em operações de IA.
A ascensão do código gerado por IA está redefinindo o processo de revisão. Agora, o foco migra da sintaxe e da implementação para a validação de requisitos, aderência arquitetural, segurança e correção funcional. Avaliações eficazes exigem que se priorize a capacidade do código de resolver o problema correto, tratar casos de borda e garantir sua integração fluida ao sistema, em vez de assumir a infalibilidade ou fragilidade da saída da IA.
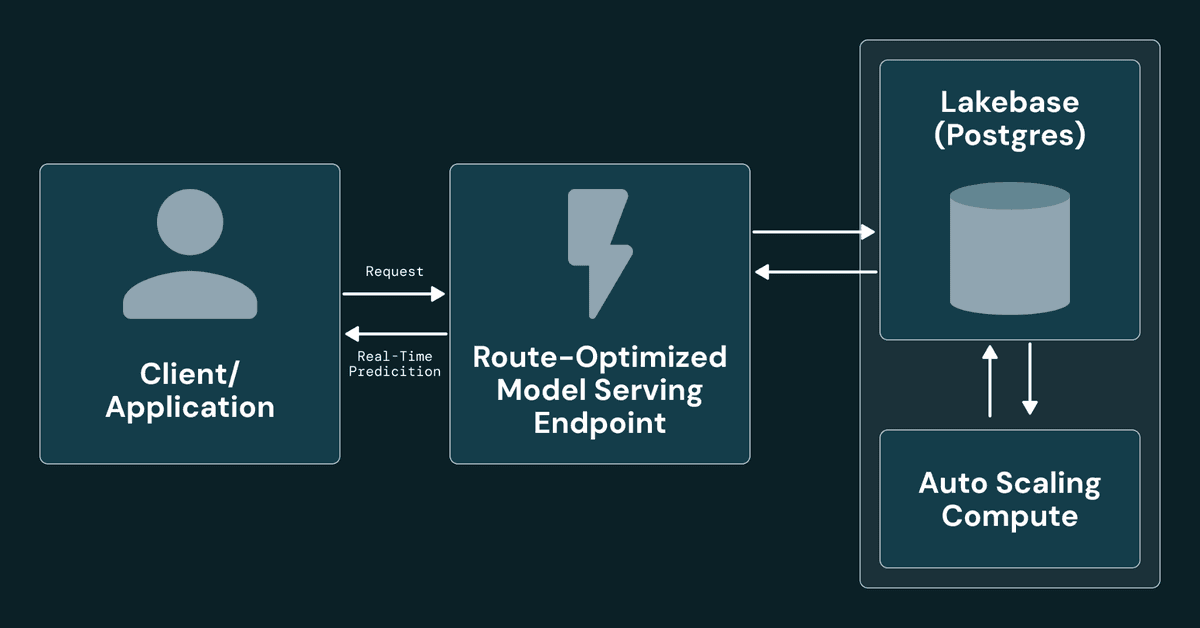
A Databricks inovou ao apresentar um aplicativo de detecção de fraudes que analisa transações de cartão de crédito com uma impressionante latência mediana de 27 milissegundos. Essa agilidade é viabilizada pela otimização de rotas do Model Serving em conjunto com o Lakehouse Postgres para consultas de *features* em tempo real, alcançando tempos de resposta de banco de dados na ordem de um dígito, mesmo sob alta demanda. A solução, de código aberto (com *backend* FastAPI e *frontend* React), valida como arquiteturas *lakehouse* podem agora atender requisitos críticos de latência em *checkouts*, eliminando a necessidade de infraestruturas separadas. Os *benchmarks* detalhados apontam que as consultas de *features* levam apenas 7,8ms na mediana, com a inferência do modelo adicionando 18,1ms.
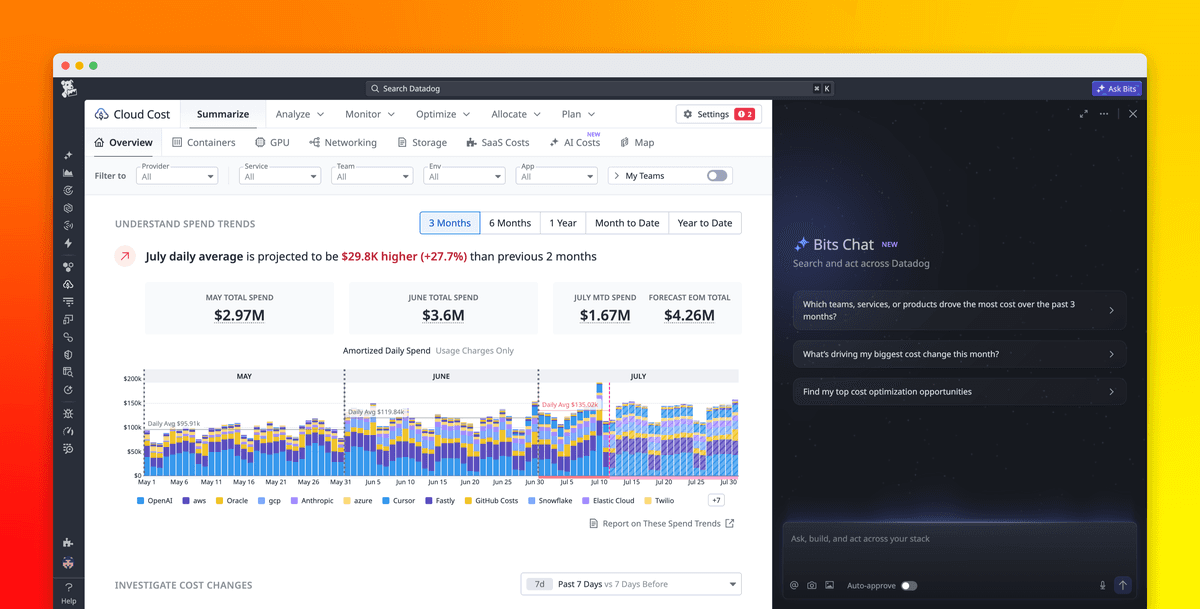
O Datadog acaba de lançar uma nova skill de Custo em Nuvem para o Bits Chat, seu assistente de IA. A ferramenta visa otimizar a gestão de FinOps e engenharia, permitindo que as equipes investiguem gastos com cloud, IA e SaaS através de consultas conversacionais. A funcionalidade é capaz de identificar anomalias de custo em provedores como OpenAI, Anthropic e Amazon Bedrock, correlacionando dados de faturamento diretamente com métricas de observability.
O AWS Lambda acaba de anunciar o suporte ao armazenamento de código auto-gerenciado diretamente no Amazon S3. Com essa novidade, funções e camadas poderão referenciar seus pacotes de implantação a partir de buckets S3 sob total controle do cliente, dispensando as cópias gerenciadas anteriormente pelo Lambda. Essa flexibilidade aprimora a gestão de recursos e oferece maior controle sobre os artefatos de deploy, otimizando fluxos de trabalho DevOps e permitindo estratégias mais robustas de versionamento e distribuição de código.
A OpenAI ressalta a necessidade de avaliar investimentos em IA sob a ótica do "trabalho útil por dólar", em vez de focar apenas no custo por token. A empresa destaca pilares essenciais como visibilidade total dos gastos, ROI baseado em resultados concretos, governança robusta, automação de fluxos de trabalho e planejamento de capacidade. Para implementar IA com segurança, as organizações devem monitorar o uso, selecionar modelos adequados para cada tarefa, gerenciar riscos, financiar soluções escaláveis e replicar sucessos comprovados.
O k8s-aibom, um controlador Kubernetes de código aberto, chega ao Google Kubernetes Engine (GKE) para revolucionar a gestão de "AI Bill of Materials" (BOMs). A ferramenta permite a detecção de cargas de trabalho de IA em tempo de execução, gerando ML-BOMs CycloneDX 1.6 de forma automatizada. Sem exigir acessos privilegiados, sidecars ou modificações de código, o k8s-aibom garante visibilidade em runtime, classificação de ativos por confiança, registros de auditoria imutáveis e conformidade, oferecendo uma solução robusta para o gerenciamento seguro da IA 'invisível' na infraestrutura.
A Cloudflare agiu proativamente ao implementar, em 17 de julho, proteções via Web Application Firewall (WAF) contra duas vulnerabilidades críticas no WordPress. As falhas, que incluem uma execução remota de código (RCE) não autenticada e uma injeção de SQL, afetam as versões 6.8 e posteriores da plataforma. Esta medida destaca a importância de um WAF robusto na linha de frente da segurança de aplicações web, especialmente em um CMS tão amplamente utilizado.
O GitLab lança a versão 19.2, destacando a disponibilidade geral do GitLab Duo CLI e fluxos de IA personalizados, que prometem transformar a automação e a segurança no ciclo de vida do desenvolvimento de software. A atualização inclui políticas agendadas para execução de pipelines, o CI Expert Agent e tokens de acesso pessoal com granularidade aprimorada. Além disso, a plataforma ganha novas capacidades de segurança e revisão de código baseadas em IA, auto-remediação de dependências e um Security Review Flow, visando otimizar a produtividade em CI/CD, gerenciamento de vulnerabilidades e workflows de merge request.
A gestão de concorrência e consistência em bancos de dados é crucial para a confiabilidade de sistemas, e os níveis de isolamento são a chave para este equilíbrio. O Read Committed prioriza o alto throughput, permitindo que dados consultados se alterem entre leituras, o que pode introduzir anomalias. Já o Repeatable Read mitiga muitas inconsistências através de isolamento por snapshot, embora ainda não garanta a eliminação de cenários como o write skew. Para máxima integridade, o Serializable assegura que as transações ocorram como se fossem executadas sequencialmente, prevenindo ou detectando conflitos para manter a coerência dos dados.
O Amazon EC2 agora oferece maior facilidade na gestão de Imagens de Máquina da Amazon (AMIs) ao exibir parâmetros associados do AWS Systems Manager (SSM) Parameter Store diretamente nos metadados de AMIs públicas. Essa funcionalidade simplifica significativamente a descoberta e o gerenciamento de configurações, permitindo que desenvolvedores e engenheiros de plataformas identifiquem rapidamente os parâmetros relevantes para suas AMIs, agilizando processos de automação e garantindo a consistência das configurações em ambientes de nuvem.
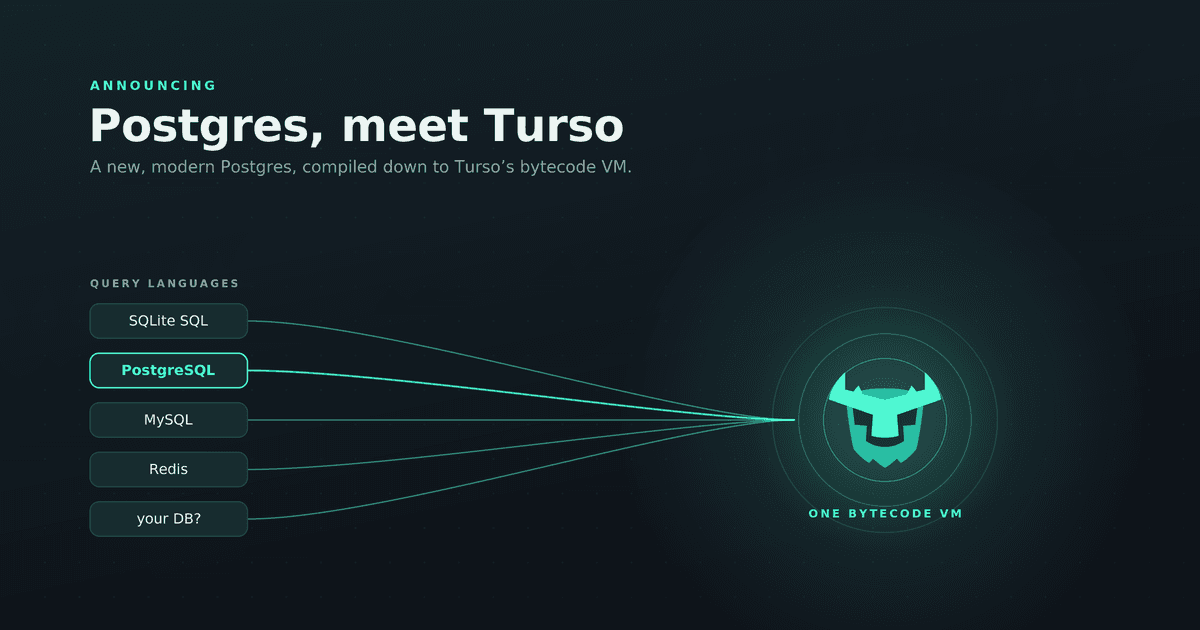
O Turso lançou o Limbo, um novo banco de dados compatível com PostgreSQL, desenvolvido em Rust, focado em modernizar a arquitetura clássica. Mantendo a compatibilidade de protocolo de rede e o tooling existente, o Limbo é otimizado para implantações nativas da nuvem, incorporando I/O assíncrono e um motor de armazenamento modular. A iniciativa visa simplificar o desenvolvimento futuro, aprimorar a extensibilidade e facilitar a integração de recursos distribuídos, oferecendo uma alternativa à evolução do PostgreSQL em C, cuja base de código já é consolidada há décadas.
A segurança dos *state files* do Terraform é crucial para proteger dados sensíveis da infraestrutura, garantindo que estejam criptografados tanto em trânsito, via TLS, quanto em repouso, através da criptografia de *backend*. O OpenTofu eleva essa segurança, introduzindo criptografia nativa para arquivos de *state* e *plan*, utilizando chaves gerenciadas pelo próprio cliente. As boas práticas recomendam ativar todos os recursos de criptografia, impor restrições rigorosas de acesso aos *states* e chaves, evitar dados sensíveis nesses arquivos e, sempre que possível, empregar chaves de criptografia personalizadas para fortalecer a postura de segurança.
À medida que projetos de software crescem, a escolha entre Rust e Zig revela compromissos distintos em segurança, complexidade e controle. Zig, com sua linguagem mais concisa, recursos de compilação em tempo de design e gestão explícita de memória, simplifica a lógica em sistemas de baixo nível. Em contraste, Rust oferece garantias robustas de segurança em tempo de compilação, embora apresente uma curva de aprendizado mais acentuada, abstrações mais complexas e tempos de compilação prolongados, aspectos cruciais para engenheiros de plataforma e DevOps.
Enquanto muitas organizações ainda dependem de monitoramento manual, equipes DevOps impulsionam a construção de ferramentas internas com IA Generativa. Essa abordagem visa otimizar a detecção de anomalias e a correlação de mudanças, reduzindo o ruído de alertas e agilizando a identificação de causas-raiz e a previsão de falhas. A integração de dados de monitoramento com implantações e alterações de configuração, em vez de regras estáticas, é crucial. O sucesso da adoção da IA no monitoramento reside na qualidade dos dados, na integração dos sistemas e na priorização da correlação de eventos antes da automação avançada.
A equipe Aspire demonstrou a eficácia do GitHub Agentic Workflows ao automatizar a atualização de documentação em múltiplos repositórios. Utilizando agentes de IA com controles de segurança robustos, permissões restritas e supervisão humana, o processo gerou 82 pull requests unificadas, com um tempo médio de resposta de 44,8 horas. Essa abordagem minimiza a necessidade de engenharia reversa manual, permitindo que os engenheiros mantenham o controle da operação enquanto otimizam a consistência e agilidade da documentação.




