
Pesquisadores Propõem Agregação de Assinaturas Pós-Quânticas para Ethereum com EIP-8288
Aprofundamento CEVIU
Aprofundamento
Pesquisadores exploram a combinação da EIP-8141 (validação de conta programável) com a EIP-8288 (agregação recursiva de STARKs) para permitir que carteiras Ethereum selecionem esquemas de assinatura pós-quântica. O objetivo é que a rede valide uma única prova agregada, otimizando a segurança e a flexibilidade. Testes de desempenho em hardware Apple M4 Pro com cinco candidatos pós-quânticos (Falcon-512, ML-DSA-44, FORS, Raccoon-128 e Raccoon-G) mostraram variações de eficiência. O esquema FORS se destacou, agregando 100 assinaturas em uma prova de 298 KiB. Em contraste, Falcon-512 conseguiu 32 assinaturas, ML-DSA-44 apenas 6, e Raccoon-128 acomodou uma única assinatura.
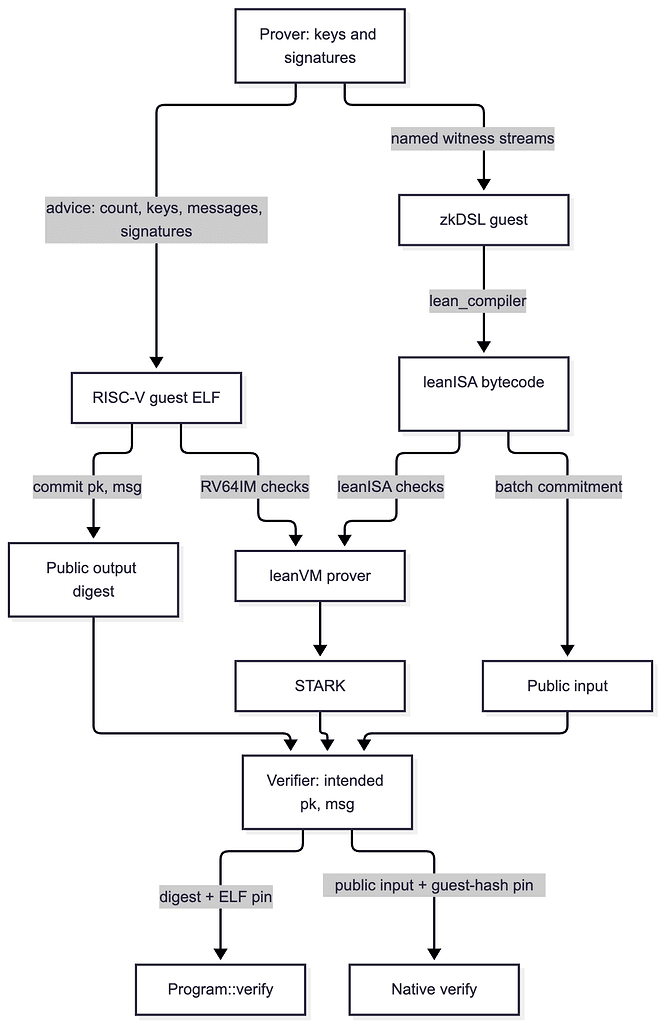
Para o Raccoon-G, que excedeu o limite de testemunhas do leanVM (839 milhões de palavras contra um limite de 268 milhões), foi necessária uma abordagem de agregação recursiva via Merkle tree. Esta solução dividiu a verificação da assinatura em cinco sub-provas leanSTARK, resultando em uma prova raiz de 333 KiB para 100 assinaturas, além de 2,84 KiB de dados auxiliares. Essa metodologia permite que a Ethereum suporte diversos esquemas de assinatura pós-quântica, adaptando-se às necessidades específicas das carteiras e off-load de trabalho da EVM para computação de prova off-chain.
O que mudou
A discussão sobre resistência quântica no Ethereum vem evoluindo. Em 3 de março de 2026, o CEVIU noticiou o "Roteiro de Resistência Quântica para Ethereum", que abordava as assinaturas BLS na camada de consenso, disponibilidade de dados, assinaturas EOA e provas ZK. Posteriormente, em 6 de junho de 2026, o CEVIU noticiou que "Ethereum planeja substituir assinaturas BLS por esquemas pós-quânticos com LeanSig", mencionando o lançamento de um projeto para um registro de chave pública XMSS. A notícia atual, com a proposta da EIP-8288 e a agregação de assinaturas pós-quânticas, mostra um avanço significativo na implementação prática desses esquemas, detalhando como diferentes algoritmos se comportam e como podem ser integrados via provas STARK, indo além do planejamento inicial e explorando a viabilidade técnica.
Por que isso importa
Para desenvolvedores de carteiras e operadores de infraestrutura, esta proposta representa um passo crucial na adaptação da Ethereum à era pós-quântica. A capacidade de escolher esquemas de assinatura específicos permite maior flexibilidade e otimização de segurança, enquanto a agregação de provas reduz a carga na rede. A demonstração de desempenho com diferentes algoritmos, especialmente a eficiência do FORS e a solução recursiva para Raccoon-G, oferece dados concretos para a tomada de decisão sobre quais esquemas priorizar. Isso impacta diretamente a arquitetura de segurança e a experiência do usuário em transações futuras, garantindo resiliência contra ataques quânticos sem comprometer a escalabilidade.
Linha do tempo
Vitalik Buterin divulga roteiro de resistência quântica para Ethereum.
Ethereum planeja substituir assinaturas BLS por esquemas pós-quânticos com LeanSig.
Ethereum reconsidera funções hash pós-Poseidon com avanço do Flock.
Flock abre caminho para novas funções hash pós-Poseidon no Ethereum.
Rapidblocks propõe provas de execução duradouras para Ethereum.
Pesquisadores propõem agregação de assinaturas pós-quânticas para Ethereum com EIP-8288.
Perguntas frequentes
O que é EIP-8288 e como ela se relaciona com assinaturas pós-quânticas?
A EIP-8288 propõe a agregação recursiva de STARKs, o que permite combinar várias provas de verificação de assinatura em uma única prova. Isso é crucial para integrar assinaturas pós-quânticas, pois facilita a verificação eficiente de múltiplos esquemas de assinatura por parte da rede Ethereum.
Quais esquemas de assinatura pós-quântica foram testados e qual se destacou?
Foram testados Falcon-512, ML-DSA-44, FORS, Raccoon-128 e Raccoon-G. O esquema FORS se destacou ao conseguir agregar 100 assinaturas em uma prova de 298 KiB, mostrando a maior eficiência em termos de tamanho de prova e quantidade de assinaturas por lote.
Como o Raccoon-G foi implementado, já que excedeu os limites de testemunhas?
Devido a exceder o limite de testemunhas, a verificação do Raccoon-G foi dividida em cinco sub-provas leanSTARK, que foram então agregadas recursivamente usando uma estrutura de Merkle tree. Essa abordagem resultou em uma prova raiz de 333 KiB para 100 assinaturas, com 2,84 KiB de dados auxiliares.
Quais são as implicações de memória para a geração de provas em carteiras?
A geração de leanSTARKs pode ser um obstáculo para dispositivos com recursos limitados, como navegadores, celulares e hardware wallets, devido às restrições de memória. Apenas Falcon-512 e FORS demonstraram picos de uso de RAM (RSS) abaixo de 4 GiB em provas de assinatura única, sugerindo que a prova off-chain por um agregador externo seria a abordagem mais viável.
Fontes
- ethresear.chfonte original
- Categoria
- CEVIU Cripto
- Publicado
- 18 de novembro de 2026
- Editoria
- CEVIU Cripto