
Cadeias de import ocultas costumam carregar logo de início códigos pesados que as equipes achavam ter adiado, o que deixa as páginas mais lentas. Para atacar o problema, o Next.js 16.4 adiciona uma skill para agentes que lê o module graph do Turbopack, encontra esses casos e pode aplicar as correções. A versão também traz novas visualizações no Bundle Analyzer para tamanhos de rotas, diffs de snapshots e o critical render path. Na Vercel, a abordagem removeu quase 2 MB de JavaScript comprimido entre o v0 e o vercel.com. Segundo o resumo, usuários do Turbopack podem obter economias semelhantes com pouco trabalho manual.
CEVIU News - CEVIU Web Dev - 3 de novembro de 2026
10 notícias3 de novembro de 2026CEVIU Web Dev
Compartilhar:
⚡ CEVIU Web Dev
A Cloudflare trocou as reconstruções completas de zonas DNS por dois componentes: um planner, que escolhe a menor atualização comprovadamente segura, e um scheduler, que combina o trabalho de uma mesma zona. Com isso, o pico de memória caiu 85% e o atraso entre uma alteração de DNS e a gravação dos dados no Quicksilver diminuiu pela metade. Agora, uma simples mudança de configuração não exige mais reconstruir dezenas de milhões de registros.
A Maple migrou seu app de observability de React para Foldkit usando cerca de 40 agentes Claude. A maior parte do esforço humano foi dedicada a um harness que comparou mais de 2.600 variações de tela em pixels, estrutura, requisições de rede e acessibilidade. A reescrita levou três dias, mas o code review ainda encontrou cerca de 180 defeitos que as capturas de tela não detectaram, e o bundle de inicialização praticamente dobrou.
A IA tornou barato gerar mudanças, mas entender, revisar e coordenar cada uma delas continua exigindo a mesma atenção humana, que é limitada. Mais clareza sobre prioridades e escopo, aliada a um gate deliberado entre experimentos e o produto compartilhado, pode ajudar as equipes a manter o controle da própria direção.
Segundo esta perspectiva sobre contratação, entrevistas de código deixaram de prever sucesso, já que a IA consegue superar candidatos nas mesmas tarefas. Nesse cenário, engenheiros mais novos podem se destacar conectando o próprio trabalho a objetivos de negócio, escolhendo uma única ideia ousada e provando seu valor com um protótipo feito em um fim de semana.
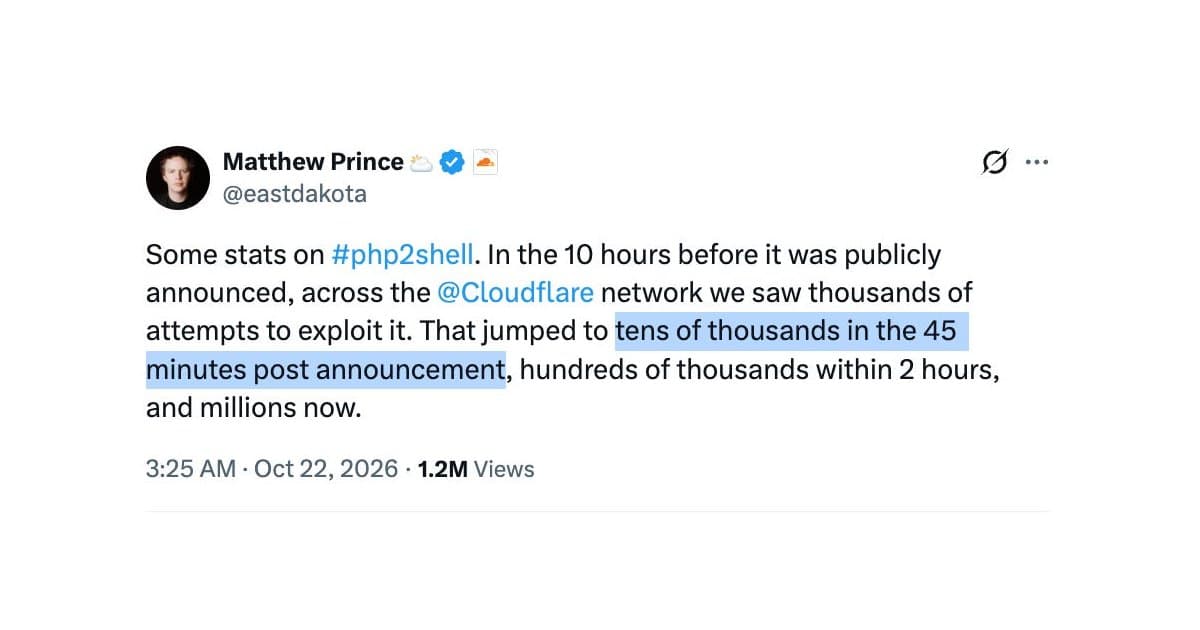
Uma única semana reuniu uma sequência de grandes falhas de segurança: uma autoridade certificadora emitiu chaves que eram números trivialmente adivinháveis, falhas críticas atingiram PHP, GitLab e Node.js, a Railway vazou secrets de clientes e o control plane do TiDB, da PingCAP, ficou comprometido por um mês. A IA agora torna as vulnerabilidades mais rápidas de encontrar e mais fáceis de explorar, até mesmo por atacantes sem conhecimento técnico. Provavelmente, as equipes vão precisar de patching automatizado, monitoramento constante de segurança e defesa orientada por IA, e a segurança deve custar mais.
O CheerpJ 5.0 chega com Java 21 e suporte em preview ao Java 25 rodando no navegador. A ferramenta inclui um OpenJDK completo, capaz tanto de compilar quanto de executar aplicações Java. O novo engine WasmGC é experimental e opt-in, e a prontidão para produção está prevista para o CheerpJ 6.0.
A Smarsh transformou o AWS Agentic AI Lens em uma skill do Claude que verifica as 150 boas práticas em um repositório do GitHub. Em algumas horas, a ferramenta gera uma planilha com evidências citadas. A revisão apontou lacunas como a ausência de screening contra prompt injection e de controles de custo, o que deixou as discussões de arquitetura seguintes mais focadas.
Um benchmark da Ai2, construído a partir de revisões por pares do ICLR 2026, testou se LLMs conseguem avaliar a novidade de uma pesquisa. A conclusão: pequenas mudanças no prompt podem alterar a acurácia em mais de 50 pontos em ideias geradas por IA. Mais retrieval e mais raciocínio não ajudaram de forma confiável. Por isso, equipes que usam LLMs como juízes devem testar a estabilidade deles nos tipos de ideia que pretendem avaliar.
A equipe do Express corrigiu falhas de negação de serviço (DoS) no body-parser e no multer. Além disso, o projeto recomenda atualizar o Node.js por causa de uma vulnerabilidade separada, de origem upstream, no decoder de Brotli.
Receba as melhores notícias de tech
Conteúdo curado diariamente, direto no seu e-mail.
Conteúdo curado diariamenteDiversas categoriasCancele quando quiser