
Hora de repensar a segurança de software por causa da IA?
Aprofundamento CEVIU
Aprofundamento
A newsletter Pragmatic Engineer, de Gergely Orosz, lista uma sequência de incidentes em poucos dias. A eMudhra, autoridade certificadora intermediária, teve oito chaves privadas de 384 bits vazadas, e elas eram números minúsculos, como 4, 56, 66, 115, 156, 230 e 237. Segundo a própria empresa, uma falha no script da cerimônia de geração de chaves (KGC) criou um segundo par, mais fraco, usado por engano para gerar a CSR. Os certificados são de 30 de abril de 2025, ou seja, ficaram cerca de 18 meses sem detecção. O Node.js e o Go lançaram versões com mitigação para o certificado comprometido, e o Chrome Root Program investiga se mantém os demais certificados da eMudhra.
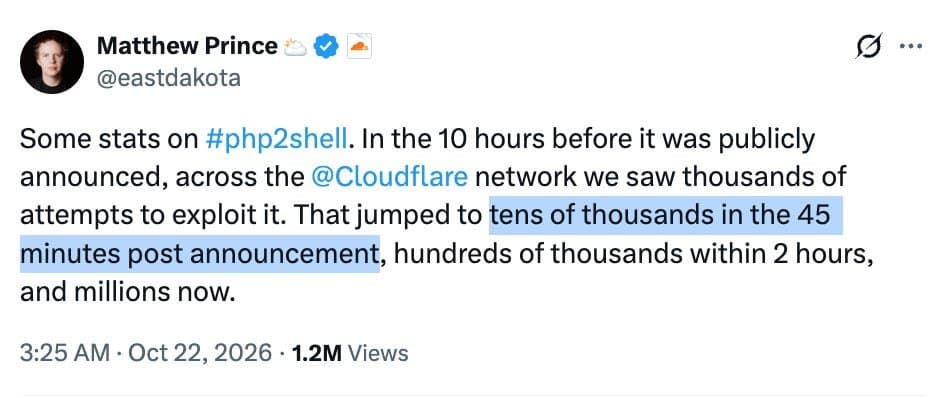
No PHP, duas vulnerabilidades críticas com risco de RCE foram achadas pela Calif com GPT-5.6 Sol, e a Wiz também as reportou de forma independente. Os patches saíram, mas o código da correção mostra onde atacar. A AWS detectou uma tentativa de exploração em 17 de outubro de 2026, quatro dias antes da divulgação pública dos CVE-2026-109618 e CVE-2026-109619, e a Cloudflare viu milhões de tentativas poucas horas após o patch. A Railway vazou variáveis de ambiente de clientes, algumas decifradas, e pausou deploys por cerca de 20 horas, o que travou a rotação de chaves. No TiDB, a PingCAP teve o control plane comprometido de 9 de setembro a 7 de outubro, com 10TB de dados vazados. A empresa afirma que dados armazenados dentro do TiDB não foram acessados. GitLab também recebeu patch crítico de RCE.
O que mudou
Em 22 de outubro de 2026, o CEVIU noticiou em "PHP, Node.js, LiteLLM e eMudhra: dia ruim para a cibersegurança" que a IA descobriu falhas críticas no PHP e que a NSA pediu atualização imediata ou retirada dos sistemas do ar. Agora o quadro cresceu: entraram Railway, GitLab e TiDB, e há dados sobre exploração antes da divulgação do patch. Em 15 de setembro de 2026, o CEVIU já tratava, em "A ascensão da IA e o fim da segurança por obscuridade em sistemas legados", da IA expondo falhas escondidas, e em 21 de agosto de 2026, em "IA Acelera Detecção e Criação de Falhas em Software: Impacto nas Estratégias de Patching", da pressão sobre o patching. O que era tendência virou uma semana concreta de incidentes.
Por que isso importa
Para quem opera PHP, Node.js ou GitLab, a leitura é que a janela entre o patch e a exploração encolheu para horas. Isso sugere automatizar atualizações e monitorar acessos, como o caso do TiDB mostra. Para quem usa PaaS, vale ter um plano para rotacionar secrets mesmo com deploys pausados.
Linha do tempo
CEVIU noticia que a IA acelera a detecção e a criação de falhas, pressionando o patching.
CEVIU aborda o fim da segurança por obscuridade em sistemas legados por causa da IA.
CEVIU noticia as falhas críticas no PHP e Node.js e o caso eMudhra.
Newsletter reúne eMudhra, PHP, GitLab, Node.js, Railway e TiDB e questiona a segurança de software na era da IA.
Perguntas frequentes
O que aconteceu com a eMudhra?
A autoridade certificadora emitiu certificados intermediários com chaves privadas que eram números triviais, como 4 e 56. A empresa atribui o erro a uma falha no script da cerimônia de geração de chaves. O Chrome avalia se mantém os outros certificados dela.
Por que a falha do PHP é tão grave?
Permite execução remota de código em servidores sem patch, e cerca de 70% dos sites rodam PHP. Depois do lançamento da correção, o código mostra onde atacar. A NSA recomendou atualizar imediatamente ou tirar as aplicações do ar.
O que clientes da Railway deveriam fazer?
A Railway recomendou rotacionar todas as variáveis de ambiente, incluindo chaves de API e credenciais de registry, e revisar logs. O problema é que os deploys ficaram pausados por cerca de 20 horas, o que dificultou a troca sem derrubar serviços.
Quanto tempo durou o ataque à PingCAP?
De 9 de setembro a 7 de outubro de 2026, quase um mês, e só foi divulgado na semana da newsletter. A PingCAP diz que dados armazenados no TiDB não foram acessados. Foram vazados 10TB de dados de clientes, como consultas SQL e dados de cobrança.
Fontes
- newsletter.pragmaticengineer.comfonte original
- Categoria
- CEVIU Web Dev
- Publicado
- 03 de novembro de 2026
- Editoria
- CEVIU Web Dev