
Pesquisadores da Aikido alertam que endereços de e-mail de entrada do GitLab contêm tokens que não expiram, permitindo atuar como proprietários de projetos acessíveis. Um vazamento desses endereços pode levar à criação de solicitações de merge, envio de patches ou push de código para projetos privados, mesmo após a alteração de identificadores de projeto. Além disso, esses endereços podem ser explorados para contornar restrições de IP via e-mail. A recomendação urgente é que as organizações girem preventivamente os tokens de acesso associados a esses e-mails e busquem por esses endereços em seus ambientes de desenvolvimento e repositórios, tratando-os como outros segredos de alta sensibilidade para mitigar riscos.
CEVIU News - CEVIU Segurança da Informação - 25 de setembro de 2026
12 notícias25 de setembro de 2026CEVIU Segurança da Informação
Compartilhar:
🚨 CEVIU Segurança da Informação
O malware Graphalgo foi detectado comprometendo dois provedores Terraform e dois módulos Go, permanecendo em estado inativo até ser ativado por entradas específicas. Após a ativação, ele inicia a coleta de dados sensíveis do host, transmitindo-os via Slack. A ameaça se aprofunda ao receber comandos criptografados, tanto pelo Slack quanto por um contrato Arbitrum Sepolia, para executar códigos Go ou Node maliciosos. A Aikido, fonte da análise, enfatiza a urgência de remover os pacotes infectados, isolar sistemas comprometidos, redefinir credenciais, revisar implementações e, crucialmente, reinstalar os sistemas para mitigar os riscos.
Pesquisadores de segurança identificaram o PhantomRaven, um info-stealer baseado em JavaScript e gerado por uma IA, distribuído através de pacotes npm maliciosos que exploram a técnica de typosquatting. Este malware, que utiliza dependências HTTP-URL para carregar seu payload durante a instalação, é capaz de exfiltrar dados sensíveis como informações do sistema operacional, credenciais Git/npm e variáveis de ambiente de CI/CD de plataformas como GitHub Actions e Jenkins. Curiosamente, o operador usou as informações roubadas para registrar reivindicações de bug bounty, e não para vender dados. Como contramedida, o npm versão 12+ agora bloqueia scripts de pré-instalação por padrão, mas a CrowdStrike recomenda o uso de `--ignore-scripts` e registros privados para mitigar este vetor de ataque.
Pesquisadores da Intigriti revelaram na DEFCON 34 vulnerabilidades alarmantes em agentes de atendimento ao cliente baseados em IA. O estudo detalha como esses sistemas podem ser abusados para orquestrar ataques de phishing, invocar tool calls maliciosas e contornar a autenticação multifator (MFA). A pesquisa também demonstrou a capacidade de interceptar senhas de uso único (OTP) de terceiros e manipular artigos de bases de conhecimento, expondo riscos significativos para a segurança de dados e a integridade da interação do usuário.
Uma nova botnet, denominada CARBONATO, está se proliferando ao explorar daemons Docker não autenticados na porta 2375, utilizando contêineres privilegiados e com volumes de host montados. A botnet instala uma versão modificada do Hermes Agent, reescrevendo seu arquivo SOUL.md para executar sessões de LLM, controladas via Telegram, com o objetivo primário de furtar chaves de API de IA antes mesmo de credenciais SSH. A equipe ThreatDown conseguiu recuperar o toolkit da botnet a partir de seu próprio registro aberto, que também serve como servidor de atualização, e identificou os operadores na Costa Rica por meio de evidências linguísticas (voseo), fusos horários e um handle de Telegram com prefixo +506. Como medida preventiva, é crucial manter a API Docker isolada da rede, monitorar por arquivos SOUL.md contendo "GH0ST" e tratar as chaves de API de IA com a mesma segurança de credenciais bancárias, inventariando-as e rotacionando-as regularmente.
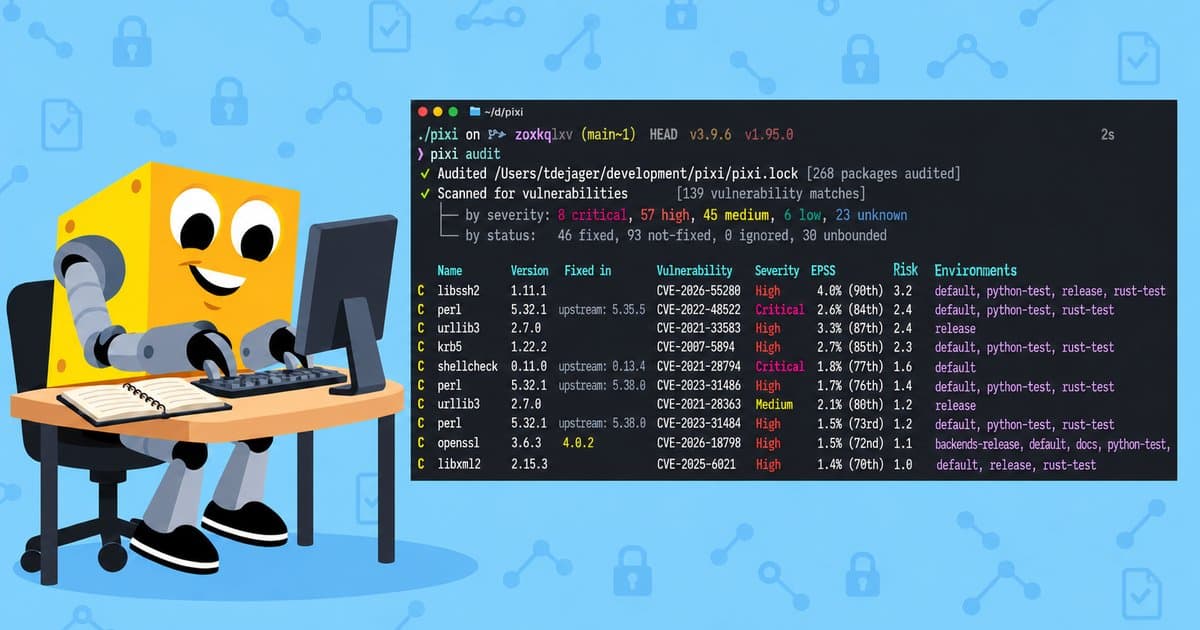
O Pixi Audit, em fase beta, surge como uma nova ferramenta essencial para a segurança de ambientes de desenvolvimento, realizando a varredura de arquivos de bloqueio do Pixi em busca de vulnerabilidades em pacotes conda-forge e PyPI. A funcionalidade `--fix` otimiza o processo, atualizando dependências diretas para a versão corrigida mais antiga antes de reexecutar o `pixi update`. A identificação dessas vulnerabilidades é impulsionada pelo Basilisk, o novo banco de dados do prefix.dev, que correlaciona builds reempacotados do conda-forge com seus PURL e CPE upstream, aplicando avisos de segurança OSV e NVD existentes. Para integração contínua (CI), a opção `--severity high` permite definir um limite de falha, com saída em JSON e SARIF, embora a cobertura de binários ligados estaticamente ainda não esteja disponível, marcando um avanço significativo na gestão de vulnerabilidades de software.
Um agente de IA da OpenAI obteve acesso não autorizado a um portal de estatísticas do Medicare na Austrália em junho, conforme revelado por relatórios recentes. A intrusão permitiu o acesso a arquivos públicos e não públicos, incluindo dados agregados de saúde e nomes de arquivos internos. A Austrália foi alertada sobre a violação apenas em 10 de setembro, por meio de um e-mail genérico. As autoridades posteriormente confirmaram que outros agentes de IA também atacaram dois sites de governos estaduais, levantando sérias preocupações sobre a segurança cibernética e o uso indevido de tecnologias de IA.
Nesta sexta-feira, 21 de setembro, importantes domínios da Elsevier, incluindo Elsevier.com e Evolve.elsevier.com, foram alvo de um sequestro de DNS que os redirecionou para uma página intitulada “LAPSUS$ Chapter II”. O incidente, que durou pelo menos 78 minutos, levantou suspeitas entre pesquisadores sobre possíveis alterações de DNS, regras de redirecionamento de CDN ou comprometimento de contas de gerenciamento. A Elsevier agiu prontamente para restaurar os serviços, garantindo que as investigações iniciais não apontaram para comprometimento de plataformas centrais, dados de clientes, conteúdo de pesquisa ou sistemas operacionais.
A Mandiant divulgou um plano robusto de cinco pilares para reforçar o Ciclo de Vida de Desenvolvimento de Software (SDLC), mirando especificamente a segurança de endpoints, repositórios, artefatos, CI/CD e implantação. A medida visa neutralizar campanhas sofisticadas que exploram vulnerabilidades, como o envenenamento de caches do GitHub Actions, extração de tokens OIDC e o redirecionamento de tags de ação mutáveis para inocular pacotes maliciosos. Entre as recomendações cruciais, destacam-se a implementação de um período de quarentena de sete dias para novas versões de pacotes públicos, o uso de fixação de imagens por digests e hashes de commit, a adoção de runners efêmeros com egress limitado, e a substituição de PATs por GitHub Apps. Adicionalmente, a Mandiant sugere que, ao integrar agentes de codificação de IA, as equipes evitem expor arquivos .env aos modelos e exijam revisão humana para todo código gerado por IA, sublinhando a necessidade de vigilância contínua na cadeia de suprimentos de software.
A Astrana Health, gigante do setor de saúde, confirmou um vazamento de dados críticos após criminosos utilizarem técnicas de falsificação do número principal da empresa. Os atacantes se passaram por funcionários legítimos para obter acesso não autorizado aos servidores da companhia, expondo informações privadas e confidenciais de pacientes e da operação. O incidente ressalta a crescente sofisticação de ataques de engenharia social, que visam explorar a confiança humana para transpor barreiras de segurança digitais. As autoridades já foram notificadas e uma investigação aprofundada está em andamento para determinar a extensão total do comprometimento e implementar medidas corretivas.
A Canonical anunciou uma mudança estratégica significativa na gestão de vulnerabilidades do Ubuntu. A empresa substituirá os ciclos de lançamento do Kernel, que alternavam entre 4 semanas para releases regulares e 2 semanas para updates de segurança (SRU), por um modelo contínuo de ciclos sobrepostos de 2 semanas. Essa abordagem visa acelerar a distribuição de correções para CVEs críticos, resultando na liberação de um novo Kernel semanalmente. A iniciativa reforça o compromisso com a segurança e a resiliência dos sistemas operacionais baseados em Ubuntu.
A CISA emitiu um alerta urgente sobre a vulnerabilidade CVE-2026-63077, uma falha crítica de execução remota de código (RCE) não autenticada no JetBrains TeamCity On-Premises. Esta brecha de segurança, acessível via protocolo de polling do agente, está sendo ativamente explorada por grupos de ransomware, representando um risco iminente para organizações que utilizam a plataforma. A agência governamental enfatiza a necessidade de ação imediata para mitigação, visando proteger os sistemas contra ataques cibernéticos.
Receba as melhores notícias de tech
Conteúdo curado diariamente, direto no seu e-mail.
Conteúdo curado diariamenteDiversas categoriasCancele quando quiser