
Pixi Audit em Beta: Nova Ferramenta Reforça Segurança em Dependências Conda-Forge e PyPI
Aprofundamento CEVIU
Aprofundamento
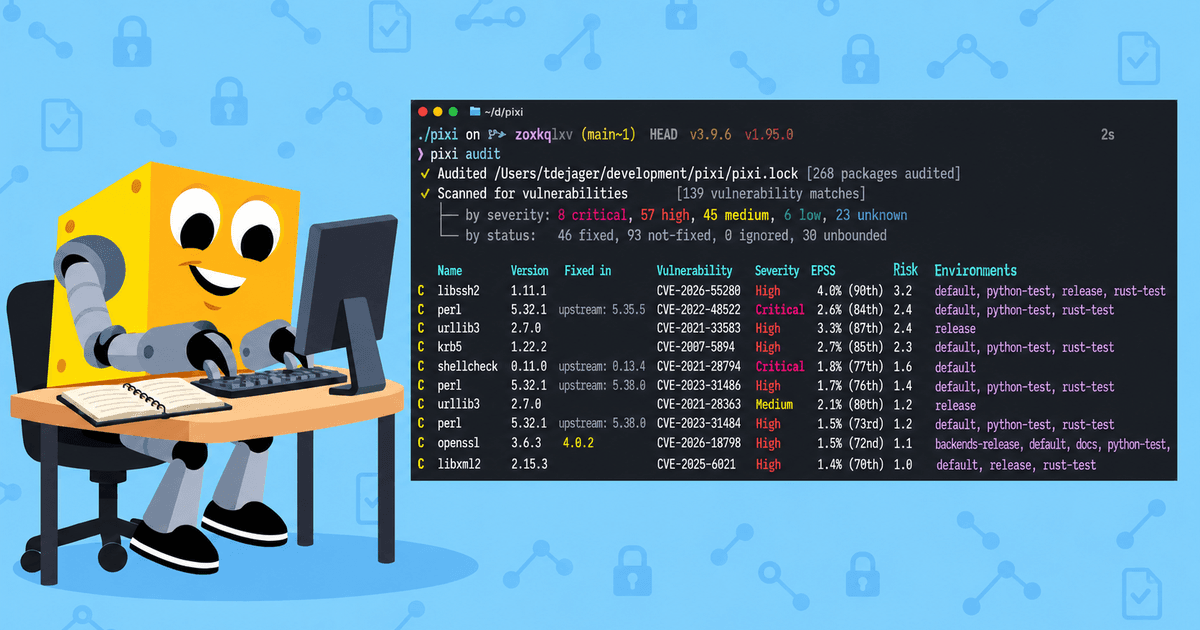
O Pixi Audit chega em beta para endurecer a segurança em dependências conda-forge e PyPI, um passo crucial para quem lida com o ecossistema Python. A ferramenta escaneia arquivos de bloqueio do Pixi, buscando vulnerabilidades e propondo soluções diretas. Sua grande sacada é o Basilisk, um novo banco de dados do prefix.dev. Ele correlaciona builds reempacotados do conda-forge com seus identificadores PURL e CPE, usando avisos de segurança existentes do OSV e NVD para detectar brechas.
Para agilizar a correção, a função `--fix` atualiza dependências diretas para a versão corrigida mais antiga e depois executa um `pixi update`. Isso otimiza a manutenção do ambiente. Para integração contínua (CI), a opção `--severity high` permite definir um limite de falha, gerando saídas em JSON e SARIF, facilitando a automação. Embora ainda não cubra binários ligados estaticamente, o Pixi Audit já representa um avanço robusto na gestão de vulnerabilidades em pipelines de desenvolvimento.
O que mudou
Enquanto o CEVIU News cobriu o lançamento do "uv audit" em junho e julho de 2026, focado em escanear dependências Python para vulnerabilidades, o Pixi Audit atua de forma mais específica no universo Pixi, conda-forge e PyPI. A diferença chave está no Basilisk. Ele consegue mapear builds de conda-forge que são reempacotamentos de outras fontes, algo que ferramentas genéricas não fazem com a mesma profundidade. Isso aborda um ponto cego importante na cadeia de suprimentos de software, especialmente para ecossistemas que dependem de reempacotamento de pacotes.
Por que isso importa
A segurança da cadeia de suprimentos de software é uma pauta central e o Pixi Audit entra nesse jogo com uma solução direcionada. Empresas que utilizam ambientes Pixi para gerenciar dependências Python e Conda agora têm uma camada extra de proteção. A capacidade de identificar vulnerabilidades em pacotes reempacotados e propor correções automatizadas poupa tempo e reduz riscos significativos. Em um cenário onde regulamentações como o Cyber Resilience Act se tornam cada vez mais presentes, ter ferramentas como o Pixi Audit ajuda a garantir conformidade e a proteger a integridade dos projetos de software.
Linha do tempo
OpenAI Codex Security em prévia de pesquisa
Claude Security entra em fase de beta público
Uv lança auditoria nativa de vulnerabilidades em modo preview
Uv adiciona varredura nativa contra vulnerabilidades e malware
Elastic Security Labs aprimora auditoria de agentes de IA
OpenThreat revoluciona compartilhamento de inteligência sobre ameaças
Pixi Audit em Beta: Nova Ferramenta Reforça Segurança em Dependências Conda-Forge e PyPI
Perguntas frequentes
O que é o Pixi Audit?
É uma ferramenta em fase beta que escaneia arquivos de bloqueio do Pixi em busca de vulnerabilidades em pacotes conda-forge e PyPI. Ele ajuda a identificar e corrigir falhas de segurança nas dependências de projetos.
Como o Basilisk se integra ao Pixi Audit?
O Basilisk é o banco de dados que alimenta o Pixi Audit. Ele correlaciona builds reempacotados do conda-forge com seus identificadores PURL e CPE upstream, aplicando avisos de segurança de fontes como OSV e NVD para detectar vulnerabilidades.
Qual a principal vantagem do Pixi Audit em relação a outras ferramentas de auditoria?
Sua principal vantagem é a capacidade de lidar com a complexidade do conda-forge, que reempacota software de outras fontes. O Basilisk permite rastrear a origem das vulnerabilidades mesmo em pacotes reempacotados, o que é um desafio para ferramentas genéricas.
O Pixi Audit pode ser usado em ambientes de Integração Contínua (CI)?
Sim, ele oferece funcionalidades para CI, como a opção `--severity high` para definir limites de falha e a capacidade de gerar saídas em formatos JSON e SARIF. Isso facilita a automação da verificação de segurança no pipeline de desenvolvimento.
Fontes
- prefix.devfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 25 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação