
IA encarece a dívida técnica: descoberta de vulnerabilidades ficou mais barata e rápida
Aprofundamento CEVIU
Aprofundamento
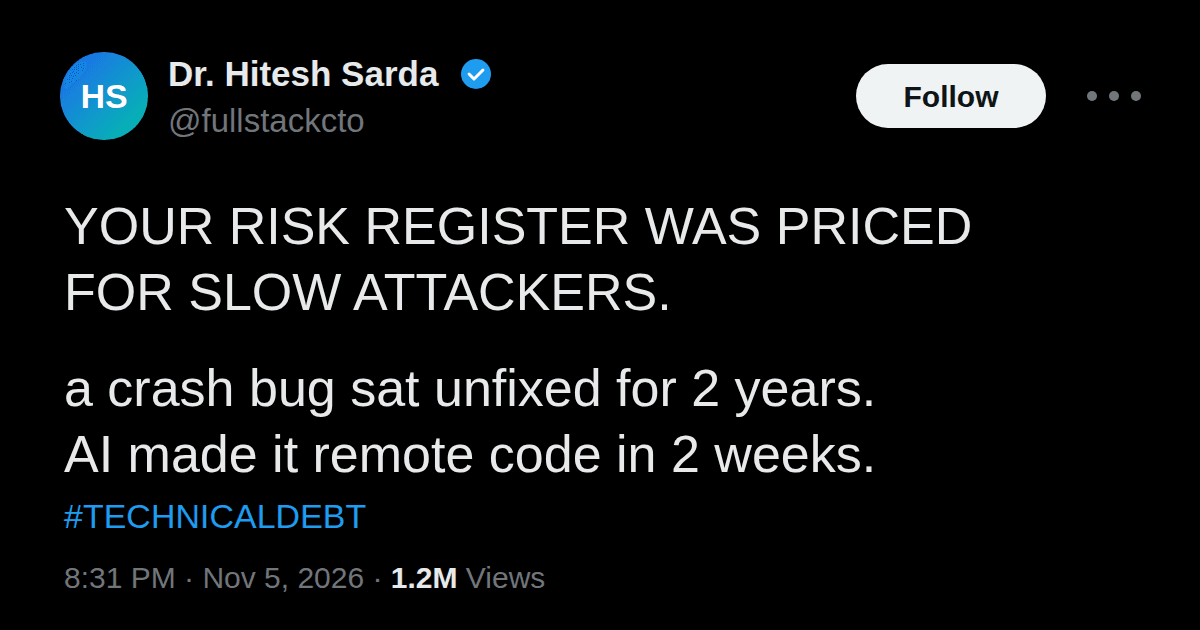
O caso que ancora o texto é o PHP2Shell. No fim de outubro, o PHP lançou patches de emergência para uma falha que colocava em risco de sites WordPress a páginas de governo. Segundo a IEEE Spectrum, o bug de base era um erro de falta de memória reportado já em 2024. Erros desse tipo costumam apenas derrubar o programa, então ficaram com prioridade baixa e sem correção.
A virada veio quando a empresa de segurança Calif se ofereceu para auditar o PHP com patrocínio da OpenAI. Em duas semanas, um pesquisador usando ferramentas de IA transformou a falha em execução arbitrária de código no servidor. Corrigir levou quatro engenheiros por dois meses, cerca de quatro vezes mais que a descoberta. O autor propõe tratar dívida técnica como empréstimo de taxa flutuante: o principal é o código antigo, a taxa é o custo de explorá-lo e a capacidade de pagamento são as semanas de engenharia que dá para redirecionar sem parar o negócio. Para o trimestre, sugere reavaliar tickets de segurança adiados há mais de doze meses, dar dono ou desligar sistemas expostos à internet e revisar o registro de riscos aceitos em calendário fixo.
O que mudou
O tema vinha sendo construído na cobertura do CEVIU. Em 23 de março de 2026, o CEVIU noticiou "IA Acelerará Sua Dívida Técnica", que tratava a dívida como porta para ataques mais rápidos e patches mais difíceis. Em 15 de setembro de 2026, "A ascensão da IA e o fim da segurança por obscuridade em sistemas legados" apontava a exposição de software legado. Agora há um caso concreto: o bug de 2024 que, com IA, virou execução de código em duas semanas, e a conta da correção em engenheiros e meses.
Por que isso importa
Para quem opera TI corporativa, a leitura é que classificações como "baixo" e "não corrigir" embutem uma suposição sobre o custo do atacante, e essa suposição envelheceu. Isso pede revisão do registro de riscos aceitos como rotina de governança, não como resposta a incidente. Também empurra a decisão de custo para um lugar menos óbvio: desativar sistemas sem dono pode sair mais barato que defendê-los.
Linha do tempo
CEVIU publica "IA Acelerará Sua Dívida Técnica", ligando dívida técnica a ataques mais rápidos.
CEVIU noticia o fim da segurança por obscuridade em sistemas legados com a IA.
Análise do caso PHP2Shell mostra a IA encarecendo a dívida técnica e a correção como gargalo.
Perguntas frequentes
O que foi o PHP2Shell?
É o nome dado a uma falha do PHP corrigida com patches de emergência no fim de outubro. A causa era um erro de falta de memória reportado em 2024 e deixado em baixa prioridade. Com ferramentas de IA, um pesquisador o converteu em execução arbitrária de código no servidor.
Por que a IA aumenta o custo da dívida técnica?
Porque reduz o esforço para transformar um bug em exploit. A severidade atribuída a muitos bugs presumia que o atacante precisaria de especialistas raros e muito tempo. Se isso fica barato, o risco de manter código antigo e correções adiadas sobe.
Qual é a assimetria entre descobrir e corrigir falhas?
A descoberta ficou mais rápida e barata com IA, mas o reparo segue em velocidade humana. No caso do PHP, achar o caminho de exploração levou duas semanas e o patch exigiu quatro engenheiros por dois meses. A correção ainda precisa evitar quebrar o que depende do código.
O que a liderança de TI deve fazer primeiro?
O texto sugere reavaliar tickets de segurança adiados há mais de doze meses, começando pelo que é acessível pela internet. Depois, atribuir dono ou desligar sistemas expostos sem responsável. Também recomenda medir o tempo do último patch crítico e revisar o registro de riscos aceitos a cada trimestre.
Fontes
- hitesh.infonte original
- Categoria
- CEVIU TI
- Publicado
- 06 de novembro de 2026
- Editoria
- CEVIU TI