
Alerta Crítico no WordPress: Cadeia de Exploit para RCE em Vulnerabilidade libheif é Detalhada
Aprofundamento CEVIU
Aprofundamento
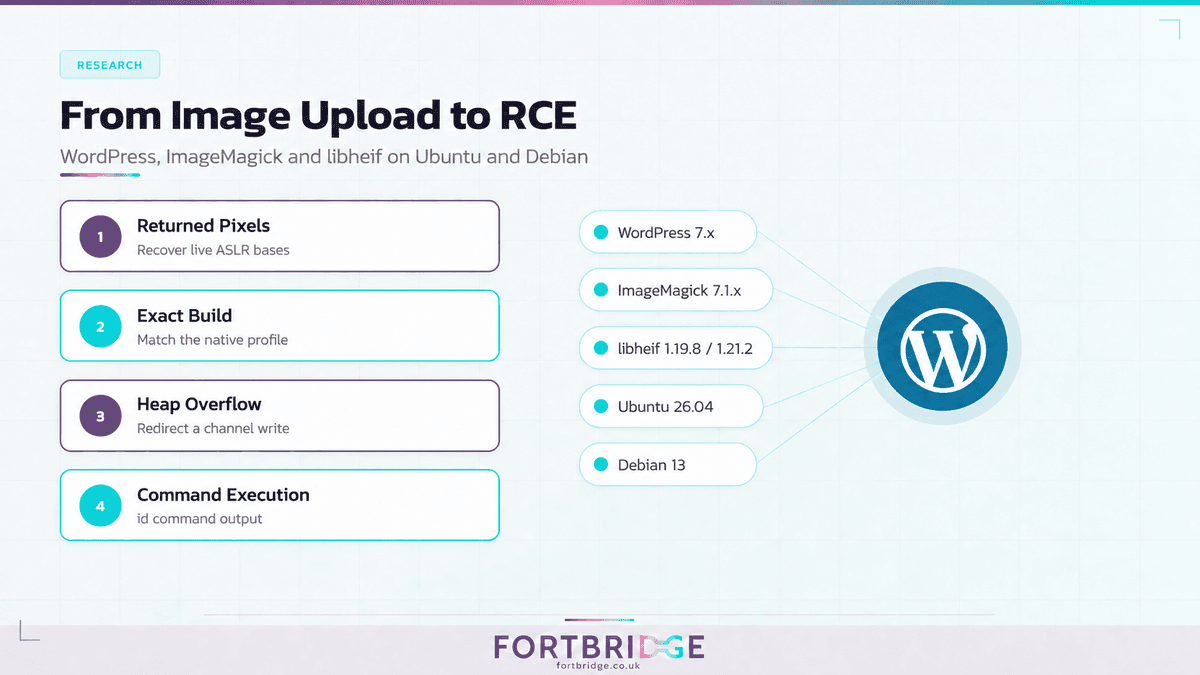
Pesquisadores da Fortbridge desvendaram uma cadeia de exploit complexa que culmina em Execução Remota de Código (RCE) no WordPress, explorando um estouro de heap na biblioteca libheif. A falha (GHSA-x8r2-mggj-j6wr) permite que um atacante, com credenciais de usuário autenticado (como um Autor), manipule imagens HEIC na Biblioteca de Mídia. A técnica é sofisticada: o exploit contorna o ASLR (Address Space Layout Randomization), uma medida de segurança que randomiza posições de memória, usando pixels específicos em JPEGs gerados pelo próprio WordPress para inferir endereços de memória. Isso permite sequestrar o ponteiro de tabela virtual C++ de um objeto em memória, direcionando a execução para código malicioso.
A cadeia de ataque opera em várias etapas, começando com a coleta de endereços de memória via JPEGs derivados de imagens adulteradas, para então identificar o ambiente exato do servidor (Ubuntu ou Debian com suas respectivas versões de PHP-FPM, ImageMagick e libheif). Depois, o atacante ocupa a maioria dos processos PHP-FPM com requisições lentas para isolar um worker, onde a calibração de heap e o disparo final do exploit ocorrem. A libheif, que lida com imagens HEIC e AVIF, torna-se um vetor crítico de ataque, evidenciando como componentes de processamento de mídia podem ser uma porta de entrada para comprometimento total do sistema.
O que mudou
A cobertura anterior do CEVIU News sobre vulnerabilidades no WordPress já destacou múltiplos caminhos para RCE. Em 20 de julho de 2026, noticiamos uma falha de RCE pré-autenticação, que representava um risco mais abrangente por não exigir credenciais. Já em 22 de setembro de 2026, abordamos a vulnerabilidade Click2Shell, que permitia RCE com um clique de um administrador logado. Esta nova cadeia de exploit, por sua vez, introduz um nível de sofisticação técnico que não era visto nas anteriores. Apesar de exigir autenticação de um usuário com privilégio de upload (como Autor), a exploração de uma falha de memória em uma biblioteca de processamento de imagem, com bypass de ASLR e sequestro de vtable C++, representa uma ameaça mais furtiva e avançada, exigindo um entendimento profundo de engenharia reversa e manipulação de memória.
Por que isso importa
Esta RCE é um alerta crítico para qualquer organização que utilize WordPress, especialmente aquelas com múltiplos usuários que possuem permissão de upload de arquivos. Mesmo uma RCE autenticada pode ser devastadora, pois um atacante pode comprometer uma conta de autor com phishing ou credenciais vazadas, escalando para controle total do servidor. A complexidade do exploit demonstra que os atacantes estão explorando camadas mais profundas das aplicações, mirando bibliotecas nativas e a interação de diferentes componentes. A necessidade de atualizar a libheif para a versão 1.23.3, desabilitar uploads HEIC/AVIF e monitorar erros 503 do PHP-FPM associados a uploads de imagens é urgente para mitigar o risco de um comprometimento completo.
Linha do tempo
Alerta Crítico: Falha de RCE Pré-Autenticação no WordPress Core Ameaça Milhões de Sites
Vulnerabilidade Crítica no WordPress Permite RCE e Criação de Admin Via Injeção SQL
Alerta Crítico no WordPress: Falha Click2Shell Permite Execução Remota de Código com Um Clique Administrativo
Alerta Crítico no WordPress: Cadeia de Exploit para RCE em Vulnerabilidade libheif é Detalhada
Perguntas frequentes
O que é a vulnerabilidade libheif explorada no WordPress?
É um estouro de heap na biblioteca libheif (GHSA-x8r2-mggj-j6wr), que processa imagens HEIC e AVIF. Um atacante manipula uma imagem HEIC para causar o estouro, ganhando controle sobre a execução de código.
Quais são os requisitos para explorar esta vulnerabilidade?
O atacante precisa de uma conta autenticada no WordPress, com permissão de upload de arquivos (por exemplo, um usuário com perfil de Autor). O servidor também deve usar libheif em uma versão vulnerável, antes da 1.23.3.
Como o exploit consegue executar código remotamente?
Ele usa uma sequência de passos: primeiro, recupera endereços de memória do servidor a partir de pixels de JPEGs gerados pelo WordPress (bypass de ASLR). Com esses endereços, manipula a memória para sequestrar um ponteiro de tabela virtual C++, redirecionando a execução para código malicioso.
Como administradores de WordPress podem se proteger?
A atualização da libheif para a versão 1.23.3 é essencial. Adicionalmente, desabilitar uploads de arquivos HEIC e AVIF se não forem necessários e monitorar logs do PHP-FPM para erros 503 durante uploads de imagens são medidas de segurança cruciais.
Fontes
- fortbridge.co.ukfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 07 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação