
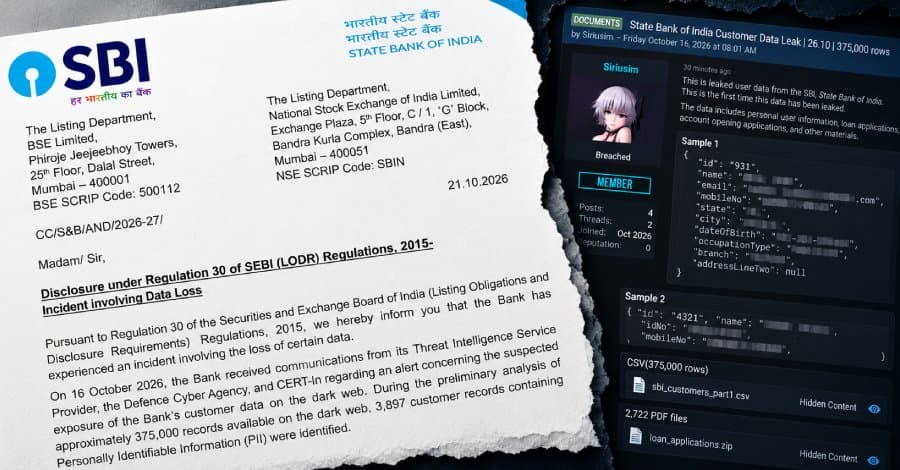
State Bank of India confirma vazamento de 3.897 registros de clientes na dark web
Aprofundamento CEVIU
Aprofundamento
O State Bank of India, maior banco da Índia, informou em comunicado à bolsa, datado de 21 de outubro de 2026, que identificou 3.897 registros de clientes com dados pessoais dentro de um conjunto de cerca de 375 mil registros circulando na dark web. A contagem é preliminar. O banco ainda não sabe de onde os dados vieram, nem se são autênticos, nem qual a extensão da exposição.
Segundo o comunicado, os dados incluiriam telefone cadastrado, data de nascimento, nome, gênero, e-mail, endereço residencial, identificadores de agência e de CIF (o número interno de cada cliente), lead IDs e metadados de registros de empréstimo. Números de conta, saldos, senhas, OTPs, dados de cartão e documentos como PAN ou Aadhaar não aparecem na lista. O risco nas categorias listadas é de personificação: alguém usar nome, telefone, endereço e ID interno para parecer o banco. O alerta chegou em 16 de outubro por meio do provedor de threat intelligence, do CERT-In e da Defense Cyber Agency. O banco acionou resposta a incidentes e contratou uma empresa independente do painel de auditores do CERT-In. O comunicado diz que não há impacto material nas operações, o que se refere ao negócio e não aos clientes.
O comunicado não cita atacante, fórum ou dataset. O número de 375 mil bate com uma alegação sinalizada em 16 de outubro pela conta de monitoramento CyberPulse56 no X, atribuída a um ator chamado Siriusim: 375 mil linhas em CSV e 2.722 PDFs, com pedidos de empréstimo e formulários de abertura de conta. O Free Press Journal viu 4 amostras no BreachForums, com telefones válidos. Isso não prova que o conjunto inteiro é genuíno nem que veio do SBI, de uma subsidiária ou de um terceiro. Não há informação sobre notificação aos clientes.
O que mudou
A cobertura anterior do CEVIU mostra um caso parecido no setor bancário estatal indiano. Em 29 de julho de 2026, o CEVIU noticiou "Vazamento de Dados Exposto no Bank of Baroda da Índia", com comprometimento de dados de clientes após violação do e-mail de um funcionário. Segundo a fonte atual, o Bank of Baroda usou palavras quase idênticas no comunicado às bolsas, mas apontou uma causa preliminar (possível comprometimento de e-mail corporativo). O SBI não aponta nenhuma. São empresas diferentes e incidentes distintos, sem ligação comprovada.
Por que isso importa
Para quem opera segurança em instituições financeiras, o caso é um lembrete de que dados sem senha nem número de conta já bastam para fraude por engenharia social. Na leitura editorial, equipes de fraude e atendimento devem reforçar a verificação de contatos que citem CIF, agência ou dados de empréstimo. Como a origem segue em aberto, vale também revisar o acesso de terceiros que lidam com propostas de crédito.
Linha do tempo
CEVIU noticia o vazamento de dados no Bank of Baroda, outro banco estatal indiano.
SBI confirma 3.897 registros de clientes num conjunto de cerca de 375 mil na dark web.
Perguntas frequentes
O que o SBI confirmou sobre o vazamento?
O banco identificou 3.897 registros de clientes com dados pessoais num conjunto de cerca de 375 mil registros na dark web. A contagem é preliminar. O banco ainda não sabe a origem nem se os dados são autênticos.
Quais dados dos clientes foram expostos?
Segundo o comunicado, telefone, data de nascimento, nome, gênero, e-mail, endereço, identificadores de agência e CIF, lead IDs e metadados de empréstimos. Senhas, OTPs, dados de cartão, saldos e documentos como PAN ou Aadhaar não constam da lista.
Os sistemas do SBI foram invadidos?
Ainda não se sabe. O comunicado deixa a origem dos dados para a investigação. As amostras vistas não mostram se vieram do banco, de uma subsidiária ou de um fornecedor.
O que o cliente deve fazer?
O comunicado não diz se os clientes serão avisados. A página de segurança do banco, atualizada em junho, orienta reportar incidentes a [email protected] ou à linha 1930. É um conselho geral, anterior ao caso.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 22 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação