
Microsoft Lança 'Agentic Security' com IA para Combater Ameaças Cibernéticas
Aprofundamento CEVIU
Aprofundamento
A Microsoft lançou a estratégia de segurança cibernética 'agentic security', projetada para combater ameaças cibernéticas geradas por IA com defesas igualmente baseadas em IA. Esta iniciativa é uma resposta direta à crescente sofisticação de modelos de IA, que agora podem identificar e explorar vulnerabilidades em questão de minutos, um processo que antes levava meses para equipes humanas. O novo modelo da Microsoft opera em três camadas: sinais, sensores e atuadores, que coletam dados de mais de 165 trilhões de sinais diariamente; um contexto, que organiza e interpreta esses dados em tempo real; e agentes, 'harness' e modelos, que atuam de forma coordenada para garantir a segurança em larga escala. Esse sistema foi projetado para atuar em velocidade de máquina, permitindo que as equipes de segurança se concentrem em decisões críticas, enquanto tarefas rotineiras e de alto volume são automatizadas.
O que mudou
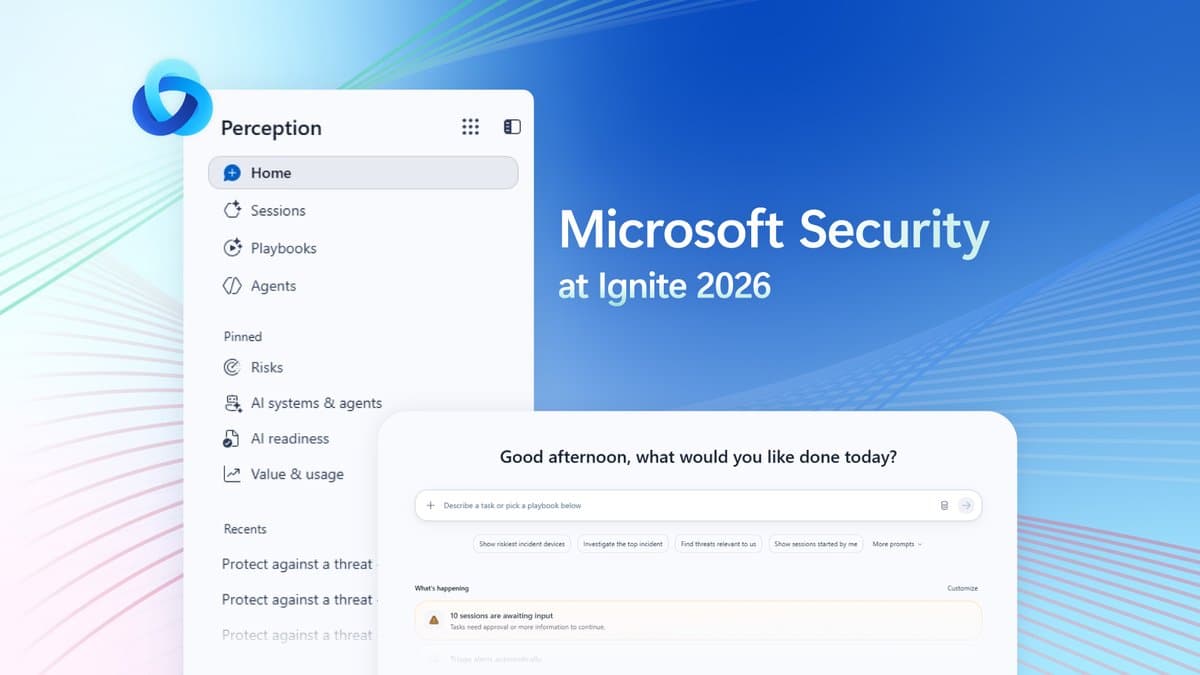
A 'agentic security' e o Microsoft Perception representam a evolução do que o CEVIU já acompanhava. Em 28 de julho de 2026 e 29 de julho de 2026, noticiamos o lançamento do 'Project Perception', que inicialmente era um sistema de cibersegurança baseado em IA para integrar agentes de equipes vermelha, azul e verde. Agora, o Perception está geralmente disponível e é a peça central que orquestra esses agentes. Rumores sobre o potencial do MDASH, uma plataforma que escaneia e corrige vulnerabilidades de software, que o CEVIU cobriu em 20 de maio de 2026, viraram realidade: o MDASH, incluindo o MAI-Cyber-1.1 Flash e o MAI-Cyber-2, é parte integrante da 'agentic security', com capacidade expandida para analisar repositórios de até 5 GB e rodar em nuvens regulamentadas.
Além disso, a cobertura de 23 de março de 2026 e 1 de maio de 2026 já apontava para a preocupação da Microsoft com a governança de agentes de IA, tratando-os como uma nova camada de segurança. A solução atual amplia essa visão, com o Microsoft Agent 365 e recursos do Microsoft Entra Suite para agentes, permitindo a descoberta e gestão de mais de 60 tipos de agentes locais e de nuvem, incluindo o OpenAI Codex e o GitHub Copilot, integrando-os em políticas de segurança e acesso condicional.
Por que isso importa
Para os profissionais de segurança da informação, esta abordagem da Microsoft sinaliza uma mudança fundamental na forma como a defesa cibernética precisa ser estruturada. Com ataques cada vez mais automatizados e o tempo entre a descoberta e a exploração de uma vulnerabilidade encurtando drasticamente, a resposta humana por si só é insuficiente. A capacidade de usar IA para orquestrar agentes de segurança, para simular ataques, detectar e investigar ameaças, e remediar vulnerabilidades, significa que as equipes podem escalar suas operações e se concentrar em inteligência estratégica. Isso é crucial para qualquer organização que busca proteger seus ativos digitais em um cenário onde a superfície de ataque está em constante expansão e a velocidade das ameaças é amplificada pela IA. A integração com ecossistemas de segurança existentes e a transparência em relação às ações da IA são passos importantes para garantir que essa automação seja eficaz e confiável.
Linha do tempo
Microsoft introduz capacidades para gerenciar agentes de IA como camada de segurança.
Microsoft Security lança atualizações focadas em governança e proteção de agentes de IA.
Microsoft apresenta MDASH, sistema agentic de IA para varredura e correção de vulnerabilidades.
Microsoft anuncia o 'Project Perception', sistema autônomo baseado em IA para cibersegurança.
Microsoft lança 'Project Perception' reforçando a defesa cibernética com IA avançada.
Microsoft revela MAI-Cyber-1-Flash, nova IA de cibersegurança para grandes bases de código.
Microsoft lança 'Agentic Security' com IA para Combater Ameaças Cibernéticas, incluindo o Microsoft Perception agora geralmente disponível.
Perguntas frequentes
O que é 'agentic security'?
É uma nova estratégia de segurança cibernética da Microsoft que utiliza IA para combater ataques gerados por IA. Ela se baseia em um "cyber stack" de três camadas (sinais, contexto e agentes) para detectar, analisar e responder a ameaças em velocidade de máquina, automatizando tarefas de segurança e liberando analistas para decisões estratégicas.
Como o Microsoft Perception se encaixa na 'agentic security'?
O Microsoft Perception é a peça central da 'agentic security', orquestrando agentes de equipes vermelha (simulação de ataques), azul (detecção e investigação) e verde (correção e remediação) através de playbooks. Ele atua como um sistema que une as diferentes camadas da "cyber stack" para entregar resultados de segurança eficazes em larga escala.
Quais são os principais desafios que a 'agentic security' busca resolver?
A 'agentic security' busca resolver a aceleração dos ataques cibernéticos, onde a IA pode encontrar e explorar vulnerabilidades muito mais rápido do que equipes humanas conseguem corrigir. Além disso, ela endereça a automação completa dos ataques, a necessidade de escalar as defesas e a proteção contra os próprios agentes de IA que, embora não maliciosos, podem ser manipulados ou comprometidos.
O que é o MDASH e qual sua função?
O MDASH é um scanner de código baseado em IA que ajuda a encontrar e corrigir vulnerabilidades em software. Ele é parte da estratégia 'agentic security' e trabalha com agentes como o Web App Pen Test Agent para identificar e priorizar vulnerabilidades, melhorando a eficiência e a qualidade das descobertas de segurança.
Fontes
- microsoft.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 17 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação