
ROMULUS ClickFix Emprega Páginas Falsas para Distribuir LegionLoader e Outros Malwares
Aprofundamento CEVIU
Aprofundamento
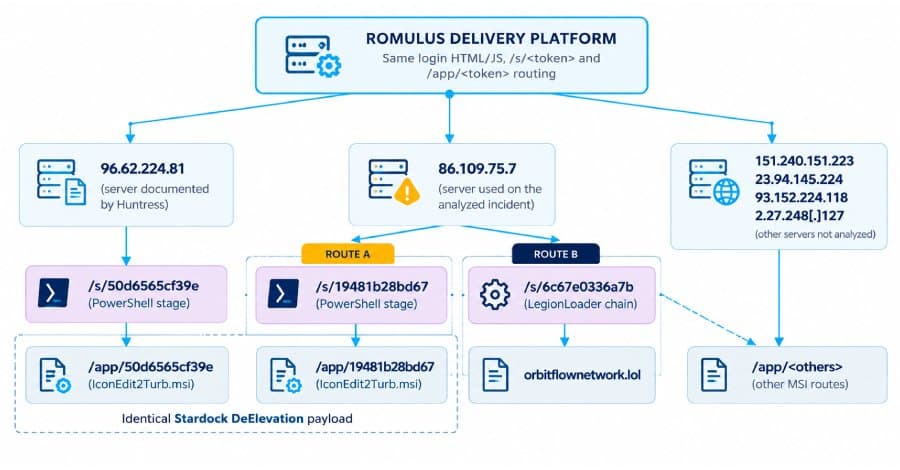
A plataforma ROMULUS ClickFix não é apenas mais um vetor de ataque, mas um serviço dedicado à distribuição de malware, utilizando táticas de engenharia social avançadas. Ela opera com páginas de destino fraudulentas que induzem usuários a executar comandos maliciosos. Uma vez acionados, esses comandos via PowerShell baixam instaladores MSI trojanizados ou arquivos criptografados contendo o Legion Loader, também conhecido como Satacom downloader. Interessante notar que um dos seis IPs identificados na operação ROMULUS também hospedava um script ClickFix conectado a ChatGPT Custom GPTs maliciosos, que por sua vez, buscavam cargas úteis adicionais, mostrando uma cadeia de ataque bem orquestrada.
A capacidade de ROMULUS de usar padding em arquivos criptografados, inflando-os para quase 1 GB, é uma tática para evadir limites de upload, orçamentos de sandbox e análises estáticas. Essa abordagem técnica ressalta a sofisticação dos atacantes, que buscam burlar defesas tradicionais. O Legion Loader, por sua vez, atua como um carregador, comunicando-se com um servidor remoto para baixar e executar payloads adicionais, tornando a infecção inicial um ponto de entrada para ameaças ainda mais complexas.
O que mudou
O que antes era percebido como uma técnica isolada de engenharia social, o ClickFix, evoluiu para uma plataforma estruturada como ROMULUS. Em fevereiro de 2026, por exemplo, o CEVIU News noticiou ataques ClickFix usando páginas CAPTCHA falsas para roubar criptomoedas. Em março de 2026, a técnica foi vista em sites WordPress comprometidos, com falsos CAPTCHAs do Cloudflare. Agora, com ROMULUS, vemos a técnica sendo encapsulada em um serviço de entrega de malware mais formal e automatizado, que explora não só a interação direta do usuário, mas também o ecossistema de ferramentas de IA, como os Custom GPTs do ChatGPT.
A integração de Custom GPTs maliciosos para direcionar vítimas a iscas ClickFix, como o CEVIU News detalhou em setembro de 2026, demonstra uma convergência de táticas. ROMULUS não apenas usa a técnica ClickFix, mas a alavanca com fontes de tráfego mais insidiosas e plataformas dedicadas para entregar cargas úteis mais pesadas e evasivas, como o Legion Loader, que tem recursos de ofuscação avançados. Isso representa uma escalada na sofisticação e no alcance dos ataques baseados em ClickFix.
Por que isso importa
A emergência de plataformas como ROMULUS ClickFix é um alerta crítico para a segurança cibernética. Ela indica que os atacantes estão profissionalizando a entrega de malware, transformando uma tática de engenharia social em um serviço mais robusto e difícil de detectar. Para as empresas, significa que a vigilância contra phishing e engenharia social precisa ser constante, mas também exige uma análise mais profunda de atividades suspeitas em endpoints, especialmente comandos PowerShell e eventos de DLL sideloading, que são mecanismos chave usados por ROMULUS.
A conexão com os Custom GPTs do ChatGPT também sublinha a necessidade de monitorar novas superfícies de ataque, como plataformas de IA generativa. A capacidade de um ataque orquestrado usar iscas convincentes geradas por IA para levar a um ClickFix, que por sua vez entrega um loader complexo, cria um cenário de defesa desafiador. Proteger-se exige uma abordagem em camadas, desde a conscientização do usuário até a detecção avançada de ameaças e a caça proativa dentro das redes corporativas.
Linha do tempo
CEVIU News reporta novo ataque ClickFix visando carteiras de criptomoedas com infostealers.
Campanha global de stealers usa compromisso em sites WordPress para injetar falso Cloudflare CAPTCHA ClickFix.
Atacantes utilizam o recurso de compartilhamento de conversas do ChatGPT para distribuir malware.
Campanha Veil#Drop emprega framework PowerShell de múltiplos estágios para distribuir PureLog Stealer.
Ataques 'ClickFix' mirados utilizam falsos instaladores Codex para comprometer usuários de macOS.
Atacantes são vistos utilizando Custom GPTs do ChatGPT para disseminar RAT via ClickFix.
Plataforma ROMULUS ClickFix é descoberta empregando páginas falsas para distribuir LegionLoader e outros malwares.
Perguntas frequentes
O que é a plataforma ROMULUS ClickFix?
ROMULUS ClickFix é uma plataforma especializada na entrega de malware, que usa páginas falsas e táticas de ClickFix para enganar usuários. Ela os induz a executar comandos maliciosos que instalam softwares nocivos como o Legion Loader em seus sistemas.
Como o ROMULUS distribui o malware?
A plataforma usa scripts PowerShell para baixar e instalar arquivos MSI trojanizados ou arquivos criptografados contendo o Legion Loader. Esses arquivos, por vezes, são inflados com padding para dificultar a detecção por sistemas de segurança e sandboxes.
Qual a relação do ROMULUS com o ChatGPT?
Pesquisadores identificaram que um dos servidores usados pela operação ROMULUS também hospedava um script ClickFix conectado a Custom GPTs maliciosos do ChatGPT. Esses GPTs eram usados para direcionar vítimas para páginas fraudulentas, iniciando a cadeia de infecção.
Como empresas e usuários podem se proteger contra ameaças como o ROMULUS ClickFix?
A proteção envolve vigilância contra phishing e engenharia social, além de monitorar comandos PowerShell incomuns e eventos de DLL sideloading. É crucial manter sistemas atualizados e usar soluções de segurança que detectem comportamentos suspeitos, e não apenas assinaturas conhecidas.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 21 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação