
Painéis Cairn Expostos Revelam Operações Cibernéticas Massivas com IA
Aprofundamento CEVIU
Aprofundamento
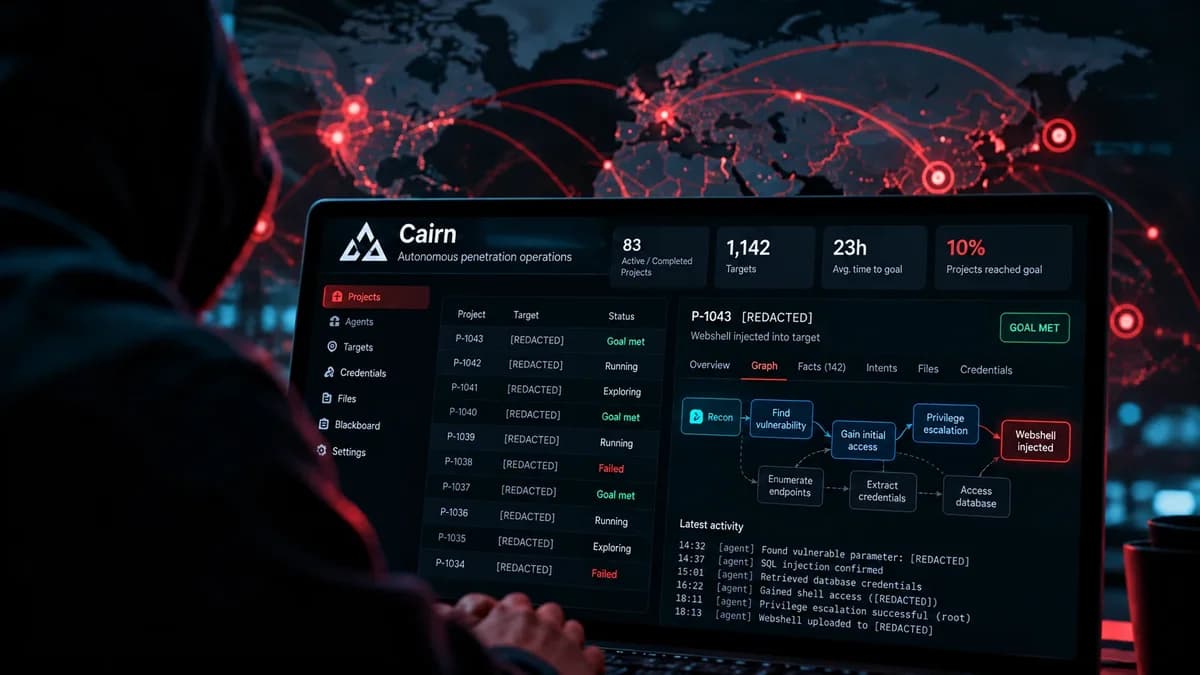
A descoberta de mais de 20 painéis Cairn expostos pela NorForge escancara a face operacional das campanhas de ciberataques orquestradas por IA. Cairn não é uma ferramenta qualquer: é um sistema de hacking baseado em IA, capaz de coordenar agentes autônomos para investigar alvos, identificar vulnerabilidades e tentar invasões. Essa capacidade ressoa com o que o CEVIU News já havia noticiado em 13 de outubro de 2026, quando pesquisadores da Breachcache mostraram agentes de IA realizando intrusões autônomas complexas em servidores reais. Agora, vemos a infraestrutura por trás dessas operações, revelando táticas, alvos e o nível de automação. Os painéis detalham como grupos de ameaças, como um cluster chinês com mais de 1.100 projetos, utilizam a IA para buscar RCE não autenticado, webshells, injeção SQL e bypass de autenticação em larga escala.
A utilização de workers como `claudecode_deepseek-v4.1-flash` nas operações do Cairn é um ponto crucial. Isso confirma a tendência de uso de frameworks como Claude Code, que já foi identificado pelo CEVIU News em 13 de outubro de 2026, quando a CyberXero empregou a ferramenta em ataques sofisticados contra sistemas ucranianos. Além disso, a presença de credenciais, chaves de API e informações sensíveis expostas nesses painéis reforça o alerta do CEVIU News de 27 de fevereiro de 2026 sobre como credenciais roubadas estão munindo a IA agentic, multiplicando seu potencial destrutivo. A negligência na proteção desses próprios painéis de controle, como revelado pela NorForge, é um lembrete sombrio de que, assim como alertamos em 20 de agosto de 2026 sobre falhas em ferramentas de otimização com IA, as ferramentas que gerenciam a IA também podem ser vetores de ataque se não forem devidamente seguras.
O que mudou
Em 28 de setembro de 2026, o CEVIU News já reportava que agentes de IA autônomos, incluindo o Cairn, eram utilizados para invadir varejistas online com baixo custo e grande impacto. Naquela ocasião, a notícia focava na capacidade e no baixo custo das invasões. Agora, a NorForge não apenas confirma o uso do Cairn, mas expõe a própria infraestrutura de controle dos atacantes. A novidade é a visibilidade sem precedentes sobre as operações: o que antes era uma constatação sobre a eficácia da ferramenta, agora se tornou uma janela para os detalhes operacionais, alvos, metodologias e até as credenciais usadas pelos cibercriminosos. Passamos da prova de conceito para a exploração em campo dos bastidores do ataque.
Por que isso importa
A exposição dos painéis Cairn é um divisor de águas na compreensão das ciberameaças impulsionadas por IA. Para as empresas, significa que as defesas precisam evoluir rapidamente contra ataques que combinam automação inteligente com baixo custo operacional. Se os próprios atacantes estão deixando suas ferramentas expostas, há uma lição severa sobre a importância da segurança em todos os níveis, inclusive nas ferramentas de ataque e defesa. Isso sublinha a necessidade de vigilância constante sobre dados críticos e a urgência em adotar estratégias de segurança que antecipem a sofisticação crescente dos ataques orquestrados por IA.
Linha do tempo
Pesquisadores alertam que atacantes estão usando a ferramenta CyberStrikeAI, baseada em IA, para explorar firewalls Fortinet FortiGate.
Endor Labs revela 14 vulnerabilidades críticas em ferramentas de otimização populares baseadas em IA.
Cibercriminosos utilizam agentes de IA autônomos, incluindo Strix, Cairn e Hermes, para atacar varejistas online com baixo custo.
Pesquisadores da Breachcache revelam que agentes de IA realizaram intrusões autônomas complexas em servidores reais.
Grupo CyberXero usa Claude Code em campanhas sofisticadas, comprometendo mais de 628 mil registros ucranianos.
NorForge identifica mais de 20 painéis Cairn publicamente expostos, revelando operações cibernéticas massivas orquestradas por IA.
Perguntas frequentes
O que é o Cairn e como ele funciona?
Cairn é um sistema de hacking baseado em IA, descrito como um motor de teste de penetração autônomo. Ele coordena agentes de IA para investigar alvos, procurar fraquezas de segurança e tentar invasões, operando com um motor de resolução de problemas baseado em estados que avança em direção a um objetivo definido, utilizando 'intents' e 'facts'.
Que tipo de informações sensíveis foi encontrado nos painéis Cairn expostos?
Os painéis continham uma vasta gama de informações críticas, como alvos de ataque, credenciais de acesso, chaves de API e detalhes de comprometimentos bem-sucedidos. Ferramentas de varredura como Trufflehog identificaram centenas de segredos, com 11% deles sendo validados como ativos.
Quais grupos de ameaça estão utilizando o Cairn e quais são seus alvos?
Um grupo baseado na China executou mais de 1.100 projetos de ataque direcionados a e-commerce e sistemas de pagamento nos EUA, Japão, Austrália e Canadá. Outro cluster focou em pagamentos de comerciantes, criptoativos e sites farmacêuticos para roubo de cartões e criptomoedas. Ambos buscam vulnerabilidades como RCE, webshells e injeção SQL.
Por que a exposição desses painéis é um problema de segurança crítico?
A exposição permite que qualquer um acesse detalhes operacionais dos atacantes, mas também expõe dados de vítimas e alvos. Ela serve como um repositório de vulnerabilidades descobertas, credenciais e táticas, tornando as empresas visadas ainda mais vulneráveis. Além disso, mostra a negligência dos próprios operadores das ferramentas de ataque, revelando uma falha de segurança na cadeia de ataques.
Fontes
- norforge.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 21 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação