
Ladrões de Dados Miram Agentes de IA; Suas Informações em Risco
Aprofundamento CEVIU
Aprofundamento
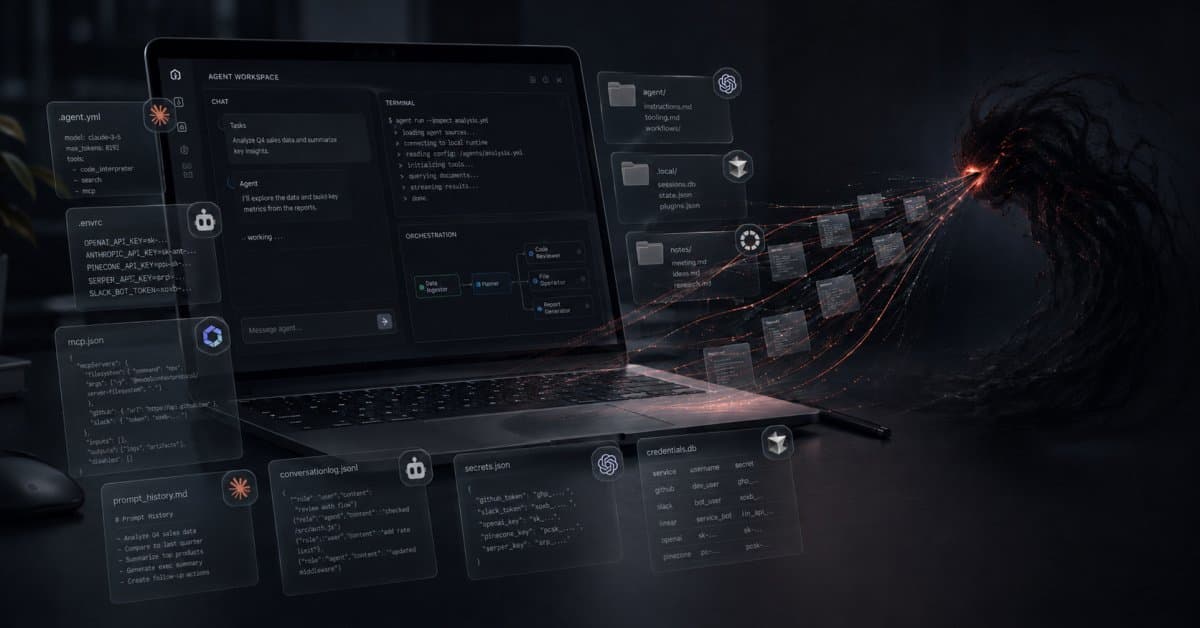
A superfície de ataque se expande, e agora os alvos são os agentes de IA instalados localmente. Pesquisadores da Gen identificaram novas famílias de infostealers, como Amatera e Remus, que focam especificamente na exfiltração de dados sensíveis armazenados por essas ferramentas. O foco não é explorar uma falha no modelo de IA ou no agente em si, mas sim o valor concentrado de informações em locais previsíveis, muitas vezes em texto puro, que esses agentes mantêm nos endpoints.
Os dados visados incluem credenciais (tokens de acesso e refresh), históricos de prompts e conversas, detalhes de contas e projetos em andamento. Configurações do Model Context Protocol (MCP) também estão na mira, pois podem conter chaves de API e outros detalhes de autenticação que estendem o acesso a ferramentas externas e serviços conectados. A facilidade de adaptação desses malwares é um ponto crítico: uma vez que o operador identifica onde o agente armazena dados úteis, basta uma atualização simples na lista de coleta para que o infostealer comece a agir em dispositivos já comprometidos.
O que mudou
A cobertura anterior do CEVIU já alertava sobre a redefinição dos parâmetros de segurança com a chegada de assistentes de IA, apontando para a vulnerabilidade de armazenamentos de credenciais e os riscos de prompt injection. Mencionamos em 1 de julho de 2026 que agentes de IA que executam ações via MCP exigem proteção reforçada contra envenenamento de metadados, elevando o risco de vazamentos. Agora, a ameaça ganhou um vetor direto e mais agressivo: não é apenas o comportamento da IA que pode ser manipulado (como em ataques de sequestro de meta ou prompt injection), mas sim os próprios dados localmente armazenados que são roubados por infostealers especificamente configurados. O que era uma preocupação genérica com vazamentos em sistemas ativos de IA, agora se concretiza como um ataque direto de exfiltração de dados sensíveis dos arquivos locais dos agentes.
Por que isso importa
Agentes de IA são a nova "memória de trabalho" em nossos dispositivos. Roubar os dados locais desses agentes significa obter não só chaves de acesso a serviços (tokens, credenciais de MCP), mas também um "contexto" valiosíssimo: quais projetos o desenvolvedor trabalha, códigos proprietários, informações confidenciais, e até detalhes de infraestrutura. Esse combo de acesso e contexto é ouro para atacantes, permitindo desde o consumo indevido de capacidade de APIs pagas até espionagem corporativa e fraudes de identidade. O que antes era só um arquivo de configuração, agora é um repositório de alto valor para os cibercriminosos.
Linha do tempo
CEVIU alerta: assistentes de IA redefinem parâmetros de segurança, apontando vazamento de credenciais e prompt injection.
CEVIU aborda prompt injection em agentes de IA, destacando privilégio mínimo e mapeamento source-and-sink.
CEVIU informa que Microsoft alerta sobre agentes de IA que agem e vazamento de metadados via MCP.
CEVIU discute novos modelos de ameaça em registros de skills para agentes de IA e injeção de prompts.
CEVIU reporta sobre ataques de 'Hijacking', onde agentes de IA interpretam conteúdo externo como comandos.
CEVIU alerta sobre ataques de sequestro de meta em agentes de IA, com IA interpretando dados como comandos maliciosos.
Ladrões de Dados Miram Agentes de IA, subtraindo credenciais e contexto de uso.
Perguntas frequentes
O que são infostealers focados em agentes de IA?
São malwares projetados para identificar e coletar dados sensíveis armazenados localmente por softwares de agentes de IA. Eles visam informações como credenciais, tokens de acesso, históricos de conversas e configurações de integração (MCP) que podem dar aos atacantes controle ou acesso a sistemas conectados.
Quais dados específicos são roubados por esses ataques?
Os infostealers miram tokens de acesso e refresh, credenciais em configurações MCP, históricos de prompts e conversas, dados de contas e rastros de projetos em desenvolvimento. Em um único pacote, o criminoso pode obter tanto os meios para acessar uma conta quanto o contexto necessário para entender o valor do que está por trás dela.
Como usuários e equipes de segurança podem se proteger contra essa nova ameaça?
É crucial inventariar os agentes de IA em uso e suas configurações de armazenamento, preferir armazenamentos de credenciais protegidos pelo sistema operacional, evitar colar dados sensíveis em prompts, limitar permissões de conectores MCP e fortalecer a proteção dos endpoints. Em caso de infecção, a resposta a incidentes deve incluir a revogação de sessões de IA e a rotação de chaves de API associadas.
Qual é a responsabilidade dos provedores de IA diante desses riscos?
Os desenvolvedores de agentes de IA devem minimizar a quantidade de informações sensíveis mantidas localmente e separar materiais de autenticação do histórico comum. Também precisam usar armazenamentos de credenciais protegidos pelo sistema operacional, oferecer controles de retenção claros e tornar tokens de acesso de curta duração e com escopo limitado.
Fontes
- gendigital.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 23 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação