
House of Apple 2: Nova Exploração de glibc Atinge Sistemas Modernos
Aprofundamento CEVIU
Aprofundamento
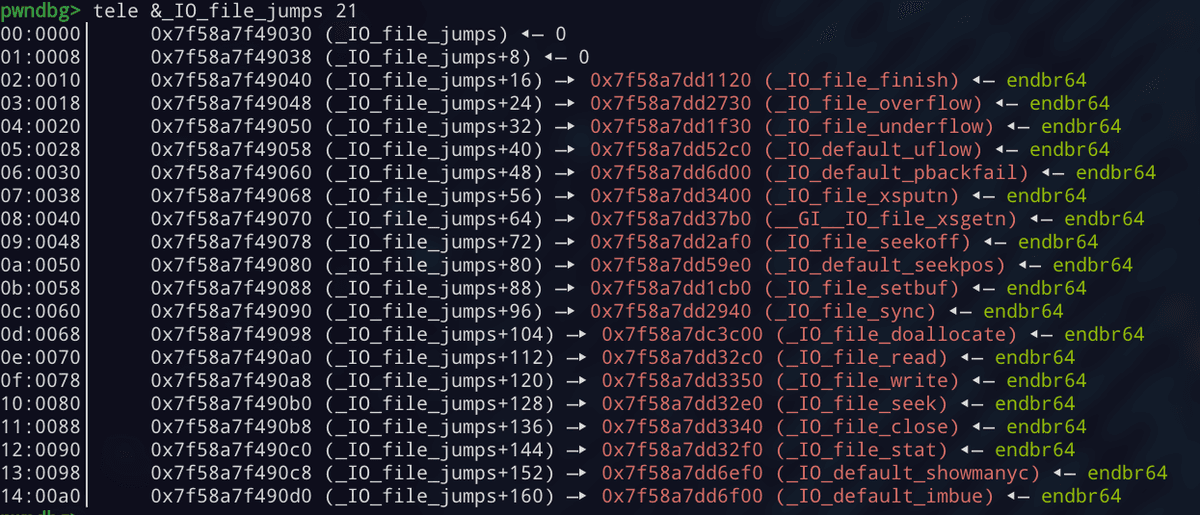
A técnica 'House of Apple 2' demonstra a sofisticação necessária para explorar bibliotecas de sistema tão cruciais quanto a glibc. Pesquisadores detalharam como ela manipula a vtable (tabela de funções virtuais) de uma estrutura FILE, um elemento central para operações de E/S. O ataque não visa simplesmente substituir a vtable por um endereço arbitrário. Ele contorna as validações modernas da glibc primeiro redirecionando a execução para uma vtable legítima, mas que faz parte da maquinaria de streams de caracteres largos.
Dentro dessa estrutura de caracteres largos, existe uma segunda vtable, a `_wide_vtable`, que não passa pelas mesmas checagens rigorosas de limites. Ao explorar essa lacuna, o atacante consegue uma primitiva de chamada arbitrária. A partir daí, é possível encadear um pivot de pilha e uma cadeia ROP (Return-Oriented Programming) para obter controle total do sistema, resultando em um shell. A exploração foi validada em ambientes com glibc 2.43, como o Ubuntu 26.04 e o Fedora 44, mostrando que bibliotecas fundamentais ainda guardam complexas superfícies de ataque.
O que mudou
A grande questão aqui não é a descoberta de uma técnica inédita, mas a validação de que uma estratégia de exploração já conhecida, a 'House of Apple 2', ainda se mantém eficaz contra as defesas mais recentes da glibc. O que mudou é a confirmação de que as validações de vtable implementadas pela glibc, que eram esperadas para mitigar ataques como este, foram contornadas de forma engenhosa. Isso mostra que, mesmo com as atualizações e correções, as complexidades internas de bibliotecas como a glibc podem ser exploradas por atacantes determinados, tornando a técnica relevante e perigosa novamente.
Por que isso importa
A glibc é a base do ecossistema Linux, fornecendo funcionalidades essenciais para a maioria dos programas. Uma falha como a 'House of Apple 2' significa que um atacante, com acesso a certas primitivas de escrita de memória (como vazamentos de heap e libc), pode elevar privilégios e tomar controle completo de um sistema. Isso é um alerta crítico para administradores de sistemas e desenvolvedores, destacando a necessidade de manter sistemas atualizados e de ter estratégias de defesa em profundidade. A persistência dessas vulnerabilidades em componentes tão fundamentais reforça a importância da vigilância contínua na cibersegurança.
Linha do tempo
CEVIU News reporta falha crítica no glibc ld.so que permite sequestro de $ORIGIN em binários setuid.
Pesquisadores confirmam a eficácia da exploração 'House of Apple 2' em sistemas com glibc 2.43.
Perguntas frequentes
O que é a técnica 'House of Apple 2'?
É uma técnica de exploração que foca na manipulação de estruturas de FILE da glibc (FSOP). Ela permite que atacantes obtenham execução de código arbitrário ao contornar as validações de vtable, explorando um caminho menos protegido nas funcionalidades de stream de caracteres largos da biblioteca.
Por que a glibc é um alvo comum para exploradores?
A glibc é a biblioteca padrão do C em sistemas Linux, sendo utilizada por quase todos os programas. Sua vasta e complexa base de código, combinada com a sua ubiquidade, a torna um alvo atraente. Uma vulnerabilidade nela pode ter um impacto sistêmico enorme.
Como a 'House of Apple 2' contorna as defesas modernas da glibc?
A técnica utiliza uma vtable `_IO_FILE_plus` válida para chegar às rotinas de stream de caracteres largos. Lá, uma `_wide_vtable` secundária é usada para o despacho direto sem validação de alcance, permitindo uma chamada arbitrária que pode ser escalada para uma cadeia ROP e obtenção de um shell.
Quais sistemas são afetados por essa exploração?
A exploração foi demonstrada em sistemas que utilizam a glibc 2.43, como o Ubuntu 26.04 e o Fedora 44. Isso indica que muitas distribuições Linux modernas podem ser vulneráveis a essa técnica, dependendo das configurações e outras proteções de sistema.
Fontes
- jazho76.github.iofonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 29 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação