
Novo Ransomware em Rust Ameaça Macs com Apple Silicon
Aprofundamento CEVIU
Aprofundamento
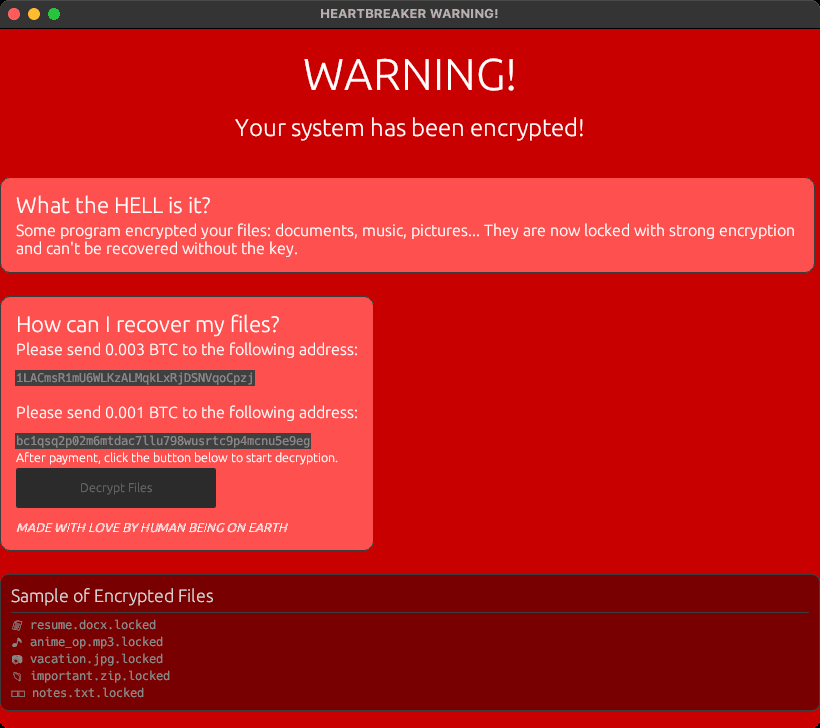
O Heartbreaker, um ransomware recém-descoberto e escrito em Rust, representa uma evolução preocupante nas ameaças direcionadas a Macs com Apple Silicon. Diferente de malwares mais tradicionais, ele inova com um mecanismo de metamorfose: o binário carrega seu próprio código-fonte incorporado, reconstrói-o e se recompila a cada execução via Cargo. Esta capacidade de auto-reconstrução altera o hash do executável, dificultando a detecção por ferramentas baseadas em assinatura e tornando a ameaça mais elusiva.
Em termos de funcionalidade, o Heartbreaker foca na criptografia de arquivos dentro do diretório ~/Downloads usando AES-256-GCM. Ele também busca persistência no sistema criando um LaunchAgent, garantindo que possa cifrar novos arquivos ou aqueles restaurados após uma reinicialização. Embora tecnicamente interessante, o especialista Patrick Wardle identificou falhas graves: a dependência de um framework do GitHub desativado impede que a metamorfose funcione plenamente e, mais crucial, ele usa uma chave de criptografia estática e única para todas as vítimas. Esta falha permite a descriptografia gratuita, esvaziando o potencial de lucro do ataque. A presença de um payload em Rust já foi vista em outros malwares para macOS, como o PamStealer, destacado pelo CEVIU News em julho de 2026, indicando uma preferência crescente por essa linguagem entre os desenvolvedores de ameaças.
O que mudou
A abordagem para detectar ransomwares no macOS ganhou uma camada extra de sofisticação. Patrick Wardle, que reiterou sua pesquisa inicial sobre detecção genérica de ransomware, demonstrou como a ferramenta RansomWhere? evoluiu. Antes, o RansomWhere? já aplicava uma heurística comportamental. Agora, com o uso da estrutura Apple Endpoint Security, a ferramenta opera com maior eficiência e abrangência, permitindo uma observação aprimorada das atividades do sistema.
Esta atualização foi fundamental para combater ameaças como o Heartbreaker. Enquanto o ransomware metamórfico busca disfarçar sua assinatura binária, a versão aprimorada do RansomWhere? ignora as mutações de hash. Ele foca na análise comportamental, identificando a rápida transformação de arquivos em dados criptografados, independentemente de como o binário do malware se apresenta. Essa mudança destaca a superioridade de defesas baseadas em comportamento contra binários que se auto-modificam, um avanço significativo na proteção contra malwares evoluídos para burlar detecções tradicionais.
Por que isso importa
O Heartbreaker é um alerta sobre a crescente sofisticação das ameaças em macOS e a necessidade de defesas adaptativas. Sua capacidade metamórfica, mesmo que imperfeita, aponta para o futuro do malware, onde a detecção por assinatura se torna obsoleta. A análise de Patrick Wardle reforça que ferramentas que monitoram o comportamento, como o RansomWhere?, são cruciais. Elas oferecem uma camada de segurança robusta ao identificar a ação, e não apenas o código, do ataque.
Apesar de suas falhas atuais, a simples existência de um ransomware em Rust que se recompila e mira Apple Silicon mostra que os cibercriminosos estão investindo em novas linguagens e estratégias para sistemas da Apple. Isso exige que empresas e usuários repensem suas estratégias de segurança, priorizando soluções que consigam identificar anomalias e atividades maliciosas em tempo real, independentemente das táticas de ofuscação do agressor.
Linha do tempo
Ransomware Heartbreaker é enviado ao VirusTotal pela primeira vez.
CEVIU News reporta o PamStealer, um malware para macOS com payload em Rust, similar ao Heartbreaker.
Análise detalhada do Heartbreaker é publicada, demonstrando sua detecção pela ferramenta RansomWhere?.
Perguntas frequentes
O que é o ransomware Heartbreaker?
O Heartbreaker é um ransomware escrito em Rust que atinge Macs com processadores Apple Silicon. Ele criptografa arquivos na pasta Downloads do usuário e usa um mecanismo de auto-recompilação para alterar sua assinatura binária a cada execução.
Como a metamorfose do Heartbreaker funciona?
O malware incorpora seu próprio código-fonte Rust. A cada execução, ele reconstrói esse código e se recompila usando a ferramenta Cargo, o que gera um novo binário com um hash diferente, dificultando a detecção por assinaturas estáticas.
Por que o RansomWhere? consegue detectar o Heartbreaker, mesmo com sua metamorfose?
A ferramenta RansomWhere?, de Patrick Wardle, utiliza análise comportamental em vez de assinaturas de hash. Ela detecta a ação do ransomware, como a rápida criptografia de arquivos, ignorando as mudanças no binário do Heartbreaker. Essa abordagem é mais eficaz contra malwares mutáveis.
Quais são as principais falhas do Heartbreaker que o tornam menos eficaz?
Ele depende de um framework do GitHub que foi desativado, impedindo sua auto-recompilação eficaz. Além disso, usa uma chave de criptografia estática e fixa para todas as vítimas, o que permite a criação de uma ferramenta de descriptografia universal, tornando o pagamento do resgate desnecessário.
Fontes
- objective-see.orgfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 19 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação