
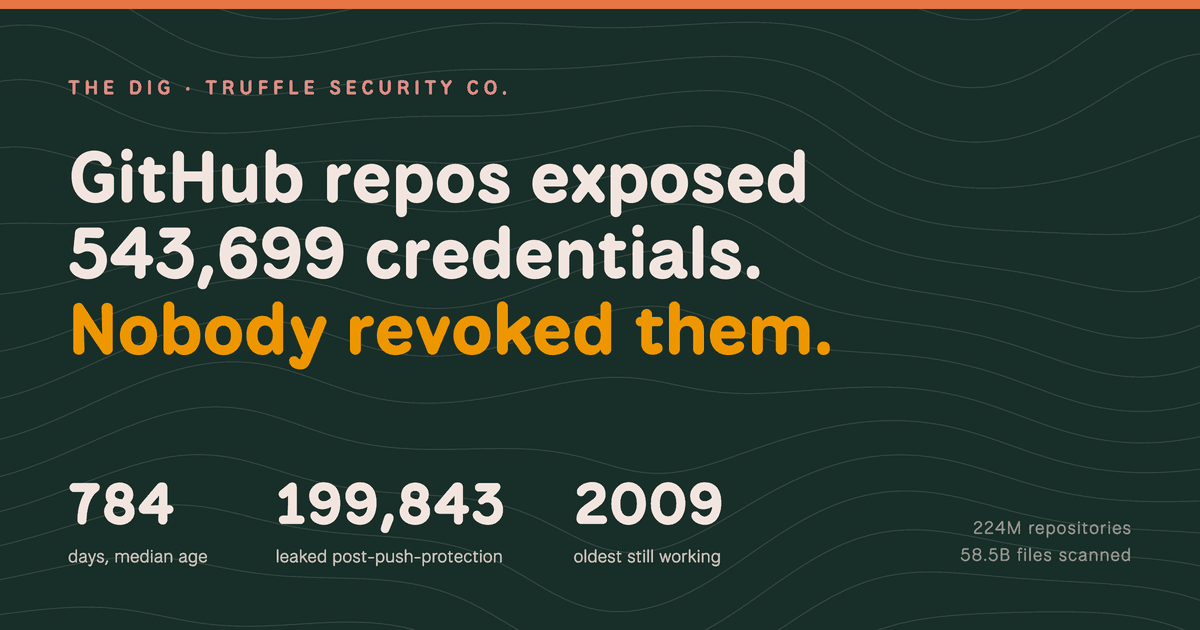
Meio milhão de credenciais expostas e sem revogação, aponta análise
Aprofundamento CEVIU
Aprofundamento
A revelação da Truffle Security, de que mais de meio milhão de credenciais ativas e válidas permanecem expostas em repositórios públicos do GitHub, é um alerta grave. Muitas destas credenciais estão lá há anos, algumas desde 2009. O problema se agrava porque 51,8% das chaves ativas são de tipos que a proteção de push do GitHub não reconhece por padrão. Este cenário expõe um calcanhar de Aquiles na gestão de acessos e na eficácia das políticas de segurança, especialmente quando o código-fonte alimenta modelos de IA, como no caso do dataset The Stack v3, usado na análise.
Este não é um incidente isolado. A Truffle Security vem documentando a falha sistêmica na proteção de segredos. Em agosto de 2026, o CEVIU News noticiou a descoberta de 221.303 credenciais ativas em dados de treinamento de IA do Hugging Face. No mesmo mês, a empresa reportou 9.300 chaves AWS ativas e vulneráveis, com centenas delas dando acesso total a contas corporativas. O problema de credenciais vazadas e não revogadas no GitHub já havia sido destacado em setembro de 2026, quando a GitGuardian identificou 474 chaves privadas ativas de GitHub Apps, incluindo acessos administrativos. A persistência e o volume dessas exposições mostram que a lição ainda não foi aprendida pela comunidade de desenvolvedores e pelas empresas.
O que mudou
Houve uma evolução positiva na capacidade do GitHub de barrar novos vazamentos, mas o cenário geral de segurança de credenciais ainda é frágil. A análise atual mostra que a proteção de push do GitHub reduziu em 53% os vazamentos de tokens que ela consegue identificar. Isso significa que, para tipos de credenciais conhecidas, a barreira inicial funciona melhor. No entanto, o lado negativo é que mais da metade das credenciais ainda ativas (51,8%) são de
Fontes
- trufflesecurity.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 05 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação