
IBM reporta falhas críticas no Langflow que permitem a atacantes sem autenticação executar código em servidores
Aprofundamento CEVIU
Aprofundamento
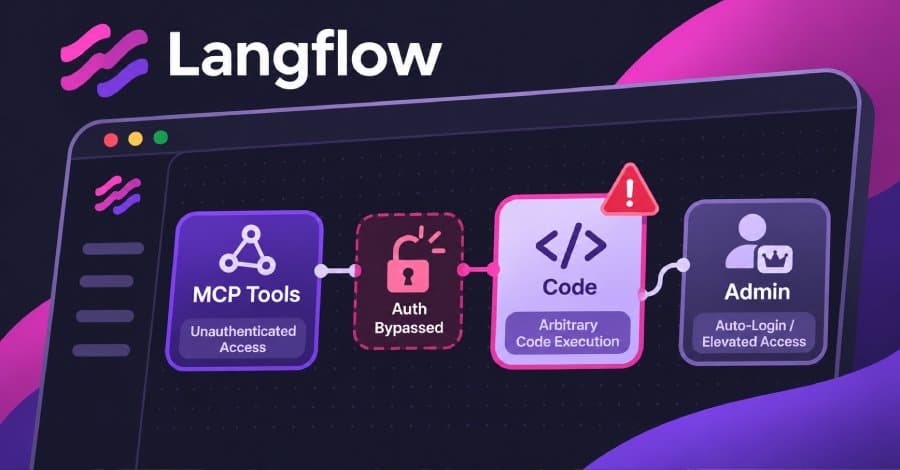
O boletim da IBM, publicado em 28 de outubro de 2026 e atualizado no dia seguinte, lista quatro falhas no Langflow. Duas são críticas e dispensam conta: a CVE-2026-93680 contorna a autenticação, e a CVE-2026-110186 permite execução remota de código por meio da enumeração de ferramentas do Model Context Protocol (MCP). Todas as versões da 1.0.0 à 1.12.8 são afetadas, e a única correção é a 1.13.0, lançada em 22 de outubro de 2026. A 1.12.8 saiu no mesmo dia e continua vulnerável. A IBM não oferece workaround.
Já existe um módulo público do Metasploit citando a CVE-2026-93680. Ele conecta ao endpoint MCP sem credenciais, abre uma sessão e lista as ferramentas, mas não executa código nem comandos. O autor do módulo indica as versões 1.5.0 a 1.11.4, faixa menor que a da IBM, e testou na 1.8.4 com login automático ligado. O LANGFLOW_AUTO_LOGIN vem habilitado por padrão na 1.12.8 e loga todo mundo como superusuário. O boletim não esclarece se servidores com ele desligado são vulneráveis, e uma das quatro falhas é descrita como correção incompleta de um controle de auto-login. Até a atualização do catálogo de 30 de outubro, nenhuma das duas críticas estava no KEV da CISA, que lista seis outras falhas do Langflow. A IBM também publicou 29 outros registros CVE em 29 de outubro, com correção nas versões 1.12.4 e 1.12.5, incluindo a CVE-2026-104339 (nota 9.8, execução de código sem conta). Nenhum dos 33 registros lista a 1.13.0 como afetada.
O que mudou
O Langflow já aparecia na cobertura do CEVIU. Em 30 de março de 2026, a matéria "Langflow RCE explorado ativamente, Controle total do servidor via única requisição" tratou da CVE-2026-33017 (CVSS 9.3). Em 3 de setembro de 2026, "Alerta Crítico: Falha de Execução de Código Remoto no Langflow Já Está Sendo Explorada Ativamente" abordou a CVE-2026-0768 (9.8). Em 20 de agosto de 2026, o CEVIU noticiou que a Endor Labs achou falhas críticas em ferramentas de IA, entre elas o Langflow. A diferença agora: as duas críticas do boletim da IBM não constam como exploradas no KEV, mas já têm módulo público do Metasploit para a etapa de enumeração. Isso muda pouco o histórico de risco do produto, que vem acumulando CVEs de execução remota.
Por que isso importa
Para quem opera Langflow, o histórico do ano sugere tratar a atualização como prioridade, mesmo sem exploração confirmada. Sem workaround, a saída é subir para a 1.13.0 e, até lá, a leitura prudente é não deixar a instância exposta, principalmente com login automático ativo. Vale também conferir o inventário: se a sua versão estiver entre as corrigidas 1.12.4 e 1.12.5, ela ainda está na faixa afetada pelas quatro falhas do boletim.
Linha do tempo
CEVIU noticia a CVE-2026-33017, RCE no Langflow explorado ativamente.
Endor Labs revela falhas críticas em ferramentas de IA, incluindo o Langflow.
CEVIU alerta para a CVE-2026-0768, RCE no Langflow explorado ativamente.
IBM reporta falhas críticas no Langflow; correção só na versão 1.13.0.
Perguntas frequentes
Quais versões do Langflow são afetadas?
Segundo a IBM, da 1.0.0 à 1.12.8. O autor do módulo do Metasploit cita uma faixa menor, de 1.5.0 a 1.11.4, mas a referência é o boletim. A única versão corrigida é a 1.13.0.
Existe workaround se não der para atualizar?
A IBM não publicou nenhum. Para servidores que não podem subir de versão agora, não há mitigação oficial indicada no boletim.
As falhas já estão sendo exploradas?
Até a atualização de 30 de outubro, nenhuma das duas críticas estava no catálogo KEV da CISA. Há, porém, um módulo público do Metasploit que enumera ferramentas MCP sem credenciais. Ele não executa código no servidor.
Como atualizar para a 1.13.0?
Faça backup do banco, da chave secreta e dos arquivos enviados. Se usa login automático, prepare a conta para login com senha. Depois rode pip install --upgrade "langflow==1.13.0" ou use a imagem Docker langflowai/langflow:1.13.0, mantendo os dados persistentes. Não apague nem reinstale o Langflow para recuperar acesso, pois isso pode remover seus fluxos.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 03 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação