
Vulnerabilidade Crítica em SDK Python do MCP Expõe Credenciais OAuth a Ataques
Aprofundamento CEVIU
Aprofundamento
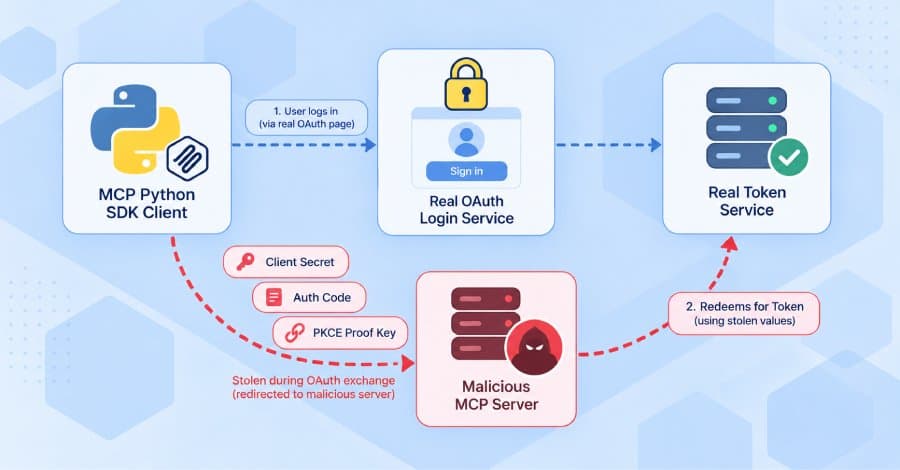
A vulnerabilidade crítica no SDK oficial Python do Model Context Protocol (MCP) expõe uma falha na validação do emissor em fluxos OAuth 2.0. Quando um cliente MCP precisa autenticar, ele busca a localização do servidor de autorização. Servidores MCP maliciosos podem interceptar essa solicitação e redirecionar o cliente para um endpoint sob controle do atacante. O SDK, em suas versões vulneráveis, não verificava adequadamente se o endpoint retornado pertencia ao serviço de login legítimo.
Essa falha permite que o client secret, o código de autorização e a chave PKCE sejam enviados diretamente ao invasor. Com esses dados, o atacante pode solicitar um token de acesso válido ao serviço real, resultando em sequestro total da conta. A vulnerabilidade afeta aplicações que usam o SDK como cliente MCP sobre HTTP e se conectam a servidores não totalmente confiáveis.
O que mudou
Esta nova falha no SDK do MCP reforça um alerta que o CEVIU News já havia feito em 22 de julho de 2026, na matéria "Ataques OAuth Mix-up Persistem: Falha na Validação do Emissor Permite Explorações Críticas". Naquela ocasião, destacamos como a falta de validação do emissor permitia que tokens fossem direcionados erroneamente, mesmo após o RFC 9207 de 2022 tentar mitigar esses riscos.
Agora, vemos essa mesma brecha se manifestar em um SDK amplamente usado para aplicações de IA. Isso mostra que, apesar dos esforços de padronização e das advertências, a implementação segura dos protocolos OAuth 2.0, especialmente a validação do issuer, continua sendo um desafio persistente no desenvolvimento de software. É um problema que o mercado ainda não resolveu por completo.
Por que isso importa
A descoberta desta vulnerabilidade é de alta gravidade para qualquer organização que utilize o SDK oficial Python do MCP, especialmente em contextos de IA. A exploração pode levar ao sequestro completo de contas, comprometendo dados sensíveis e operações críticas. É um lembrete importante da necessidade de atenção constante à cadeia de suprimentos de software e à validação de credenciais em ambientes distribuídos.
Ações imediatas são necessárias: atualizar para as versões 1.30.0 ou 2.2.0 do SDK e, crucialmente, configurar o parâmetro issuer= para os provedores ClientCredentialsOAuthProvider e PrivateKeyJWTOAuthProvider. Ignorar essa configuração pode deixar a porta aberta para ataques, mesmo com a atualização do SDK, o que exige uma atenção extra dos desenvolvedores e equipes de segurança.
Linha do tempo
Falha Crítica no Spring Authorization Server Expõe Sistemas a Ataques XSS e SSRF
Falha crítica no SDK do Google Vertex AI permitia sequestro de uploads de modelos via bucket squatting
Vulnerabilidades Críticas no RabbitMQ Permitem Ataque Total e Exposição de Dados de Aplicativos
Ataques OAuth Mix-up Persistem: Falha na Validação do Emissor Permite Explorações Críticas
Alerta Urgente: Vulnerabilidade Crítica no MLflow Permite Roubo de Credenciais em Ataques Ativos
Falha Crítica na API da Tata Nexarc Exponha OTPs e Permite Controle de Contas
Vulnerabilidade Crítica em SDK Python do MCP Expõe Credenciais OAuth a Ataques
Perguntas frequentes
O que é o Model Context Protocol (MCP)?
O Model Context Protocol (MCP) é um padrão aberto. Ele serve para conectar aplicações de IA com ferramentas externas e fontes de dados, facilitando a comunicação e a integração desses sistemas. O SDK Python oficial é usado para construir servidores e clientes MCP.
Qual o risco principal desta vulnerabilidade?
O principal risco é o sequestro completo de contas e acessos. Ao enganar o SDK para enviar credenciais OAuth a servidores maliciosos, atacantes conseguem obter o client secret, código de autorização e a chave PKCE, permitindo que solicitem tokens de acesso válidos ao serviço real.
Minha aplicação está vulnerável?
Sua aplicação está vulnerável se usar o SDK oficial Python do MCP como cliente HTTP, em versões entre 1.9.1 e 1.29.1 (linha 1.x) ou 2.0.0 e 2.1.1 (linha 2.x). Isso vale se ela se conecta a servidores não totalmente controlados e detém credenciais para um serviço de login real.
Como posso proteger minhas aplicações?
É crucial atualizar o SDK para as versões 1.30.0 (para a linha 1.x) ou 2.2.0 (para a linha 2.x) imediatamente. Além disso, para provedores como ClientCredentialsOAuthProvider e PrivateKeyJWTOAuthProvider, configure o parâmetro issuer= para especificar o serviço de login esperado.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 30 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação