
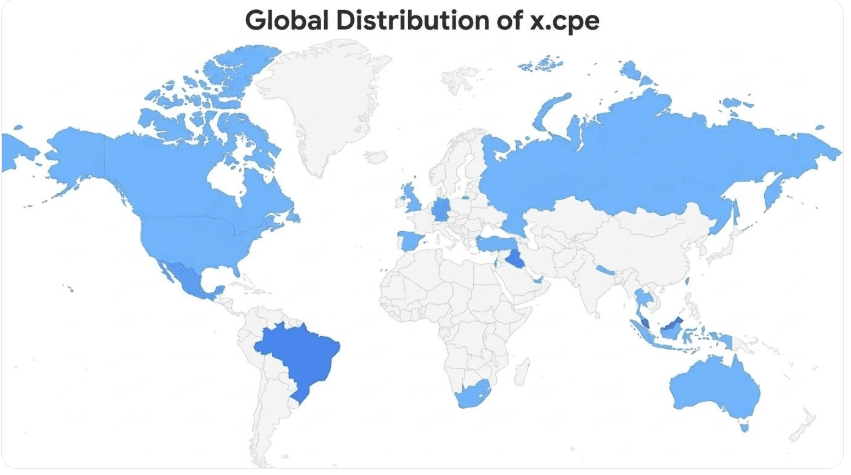
Google diz ter derrubado botnet XCPE, que transformou mais de 1,3 milhão de TV boxes em proxies
Aprofundamento CEVIU
Aprofundamento
O Google Threat Intelligence Group (GTIG) atribui à Videostrong Technology Co., fabricante chinesa de TV boxes, a inclusão de malware de fábrica em mais de 1,3 milhão de aparelhos Android. O código, batizado de XCPE por causa de um de seus componentes, instala software que revende o IP do usuário para serviços de residential proxy. Segundo o GTIG, a Videostrong também vendia acesso a afiliados criminosos e carregava os módulos de malware deles nos aparelhos infectados.
O Google diz que exige testes de compatibilidade e segurança de todo fabricante Android, mas a Videostrong achou um jeito de instalar o malware logo no primeiro boot (a empresa afirma já ter corrigido essa brecha). O mesmo XCPE apareceu em dispositivos de telessaúde, máquinas de karaokê e painéis de sinalização digital. O Google tomou medida judicial para derrubar domínios e servidores de comando e instalação. O relatório cita provedores cujos SDKs foram baixados pelos aparelhos, como AppSalt/Honeygain, EarnFM, Traffmonetizer, Jaguar, LINKFOG, BMW/IPWeb e GaGaNode, além da NetNut. A Synthient analisou ainda a TV box MECOOL, vendida pela Skyworth Technology, e concluiu que ela trazia o malware da Videostrong e componentes de proxy. O fundador da Synthient, Ben Brundage, diz que o número de 1,3 milhão é "altamente conservador".
O que mudou
Em 2 de novembro de 2026, o CEVIU noticiou "Google e parceiros derrubam o botnet XCPE, com backdoor em 1,3 milhão de set-top boxes", sobre o desmantelamento do mesmo backdoor. A cobertura de agora acrescenta o detalhe sobre a ligação com a Videostrong, os provedores de proxy citados, o caso MECOOL e a estimativa de mais de 10 milhões de dispositivos adicionais que podem perder acesso.
Em 5 de julho de 2026, o CEVIU publicou "Google desmantela rede de proxy residencial que infectava mais de 2 milhões de aparelhos" e, em 11 de julho de 2026, "Google e FBI desmantelam botnet NetNut de dois milhões de dispositivos". A NetNut reaparece agora entre os provedores ligados ao XCPE, o que mostra que o ecossistema de proxy residencial se sobrepõe entre operações.
Por que isso importa
Para quem faz defesa corporativa, o caso reforça que TV box, painel de sinalização e equipamento de telessaúde na rede são ativos de risco. Se vierem com malware de fábrica, o IP corporativo pode virar saída de tráfego de terceiros. Na leitura editorial, vale inventariar esses dispositivos Android, segmentá-los da rede principal e checar o modelo contra a lista de afetados da Synthient.
Linha do tempo
CEVIU noticia o desmantelamento da rede de proxy residencial NetNut, com mais de 2 milhões de aparelhos.
Google e FBI anunciam a desarticulação da botnet NetNut.
CEVIU noticia a derrubada do XCPE, com backdoor em 1,3 milhão de set-top boxes.
Google detalha a derrubada do XCPE, ligada à Videostrong, e estima mais de 10 milhões de dispositivos adicionais.
Perguntas frequentes
O que é a botnet XCPE?
É uma botnet formada por mais de 1,3 milhão de TV boxes Android que já vinham com malware da Videostrong. Os aparelhos tinham a conexão de internet alugada para serviços de residential proxy e eram usados em fraude de anúncios. O nome vem de um dos componentes de código do malware.
Quais dispositivos foram afetados além de TV boxes?
Segundo o relatório do GTIG, o mesmo malware apareceu em dispositivos de telessaúde, máquinas de karaokê e painéis de sinalização digital baseados em Android. A TV box MECOOL, da Skyworth, também foi apontada pela Synthient como portadora do malware.
A derrubada resolve o problema para os usuários?
Não por completo. O Google derrubou domínios e servidores de controle, e a ação deve cortar o acesso a mais de 10 milhões de dispositivos adicionais. Mas os afiliados da Videostrong têm outros canais de distribuição dos módulos, segundo o GTIG.
Como saber se meu aparelho está na lista?
A Synthient publicou uma lista de dispositivos afetados, organizada por número de modelo. Quem opera redes com TV boxes ou IoT Android pode comparar o inventário com essa lista e isolar os aparelhos suspeitos.
Fontes
- krebsonsecurity.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 04 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação